


ONTAP Mediatorの自己署名証明書を信頼できる第三者機関の証明書に置き換える


 変更を提案

 PDF

お使いの環境が対応している場合は、自己署名証明書を認証局が発行した信頼できる証明書に置き換えてください。

|
|
-
この作業は、ONTAP Mediator をインストールした Linux ホストで実行してください。
-
生成された自己署名証明書を、信頼できる従属証明機関(CA)から取得した証明書に置き換える必要がある場合に、このタスクを実行できます。これを行うには、信頼できる公開鍵基盤(PKI)機関にアクセスできる必要があります。
-
次の図は、各ONTAP Mediator証明書の目的を示しています。
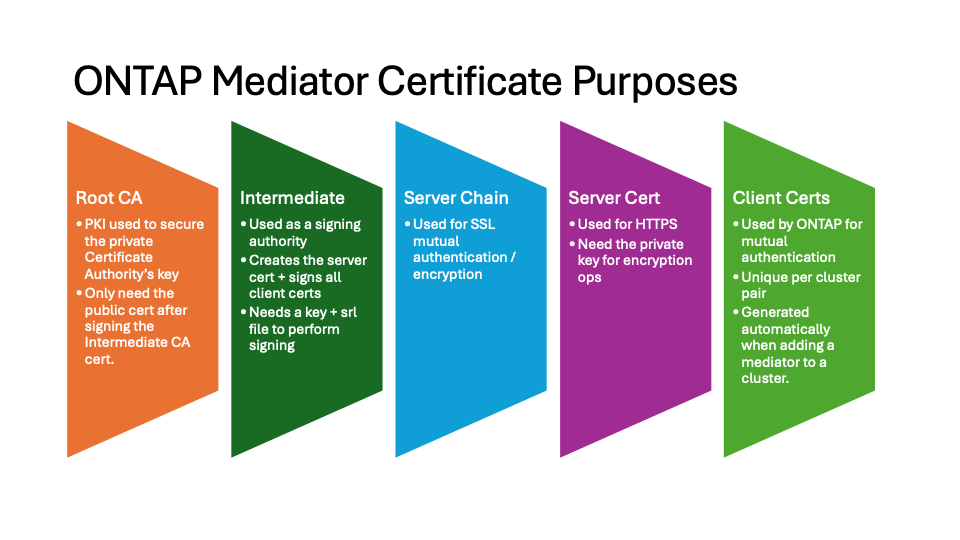
-
次の図は、Web サーバのセットアップと ONTAP Mediator のセットアップの構成を示しています。
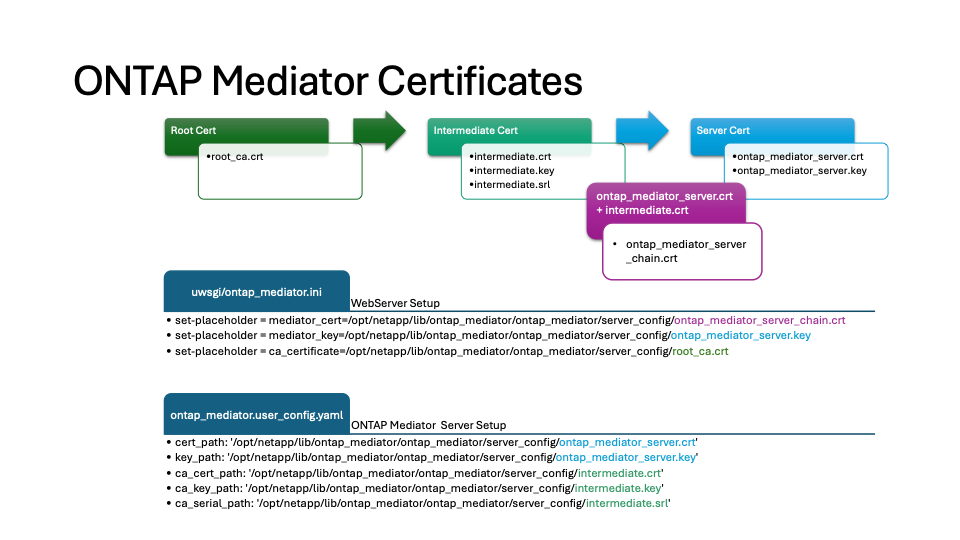
ステップ1:CA証明書を発行するサードパーティから証明書を取得する
以下の手順に従って、PKI 機関から証明書を取得できます。
次の例は、自己署名証明書アクターを `/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/`にあるサードパーティ証明書アクターに置き換える方法を示しています。

|
この例では、ONTAP Mediatorに必要な証明書の必要な基準を示しています。PKI認証局から証明書を取得する方法は、この手順とは異なる場合があります。ビジネスニーズに応じて手順を調整してください。 |
-
PKI 機関が証明書を生成するために使用する秘密キー `intermediate.key`と構成ファイル `openssl_ca.cnf`を作成します。
-
秘密鍵を生成します
intermediate.key:例openssl genrsa -aes256 -out intermediate.key 4096 -
構成ファイル
openssl_ca.cnf( `/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/openssl_ca.cnf`にあります)は、生成される証明書に必要なプロパティを定義します。
-
-
秘密鍵と構成ファイルを使用して証明書署名要求を作成します
intermediate.csr:例:openssl req -key <private_key_name>.key -new -out <certificate_csr_name>.csr -config <config_file_name>.cnf[root@mediator_host server_config]# openssl req -key intermediate.key -new -config openssl_ca.cnf -out intermediate.csr Enter pass phrase for intermediate.key: [root@mediator_host server_config]# cat intermediate.csr -----BEGIN CERTIFICATE REQUEST----- <certificate_value> -----END CERTIFICATE REQUEST-----
-
証明書署名要求 `intermediate.csr`をPKI機関に送信して署名をもらいます。
PKI機関はリクエストを検証し、
.csr`に署名して証明書を生成します `intermediate.crt。さらに、PKI機関から `intermediate.crt`証明書に署名した `root_ca.crt`証明書を取得する必要があります。
HTTPSで構成されたONTAP Mediatorを使用するSnapMirrorアクティブ同期クラスタおよびMetroCluster IP構成の場合は、ONTAPクラスタに `intermediate.crt`および `root_ca.crt`証明書を追加する必要があります。"SnapMirror アクティブ同期のために ONTAP Mediator とクラスタを設定する"および"MetroCluster IP構成用のONTAP Mediatorを構成します"を参照してください。
-
PKI 機関が証明書を生成するために使用する秘密キー `ca.key`と構成ファイル `openssl_ca.cnf`を作成します。
-
秘密鍵を生成します
ca.key:例:openssl genrsa -aes256 -out ca.key 4096 -
構成ファイル
openssl_ca.cnf( `/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/openssl_ca.cnf`にあります)は、生成される証明書に必要なプロパティを定義します。
-
-
秘密鍵と構成ファイルを使用して証明書署名要求を作成します
ca.csr:例:openssl req -key <private_key_name>.key -new -out <certificate_csr_name>.csr -config <config_file_name>.cnf[root@mediator_host server_config]# openssl req -key ca.key -new -config openssl_ca.cnf -out ca.csr Enter pass phrase for ca.key: [root@mediator_host server_config]# cat ca.csr -----BEGIN CERTIFICATE REQUEST----- <certificate_value> -----END CERTIFICATE REQUEST-----
-
証明書署名要求 `ca.csr`をPKI機関に送信して署名をもらいます。
PKI機関はリクエストを検証し、
.csr`に署名して証明書を生成します `ca.crt。さらに、PKI機関から `ca.crt`証明書に署名した `root_ca.crt`証明書を取得する必要があります。
SnapMirrorアクティブ同期クラスタの場合は、ONTAPクラスタに `ca.crt`および `root_ca.crt`証明書を追加する必要があります。"SnapMirror アクティブ同期のために ONTAP Mediator とクラスタを設定する"を参照してください。
ステップ2:サードパーティのCA証明書で署名してサーバー証明書を生成する
サーバー証明書は、秘密鍵 `intermediate.key`とサードパーティの証明書 `intermediate.crt`によって署名されている必要があります。さらに、構成ファイル `/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/openssl_server.cnf`には、OpenSSL によって発行されるサーバー証明書に必要なプロパティを指定する特定の属性が含まれています。
次のコマンドでサーバー証明書を生成できます。
-
サーバー証明書署名要求(CSR)を生成するには、 `/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config`フォルダーから次のコマンドを実行します:
openssl req -config openssl_server.cnf -extensions v3_req -nodes -newkey rsa:4096 -sha512 -keyout ontap_mediator_server.key -out ontap_mediator_server.csr -
CSR からサーバー証明書を生成するには、
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_configフォルダーから次のコマンドを実行します:
これらのファイルはPKI認証局から取得されました。異なる証明書名を使用している場合は、 `intermediate.crt`と `intermediate.key`を該当するファイル名に置き換えてください。 openssl x509 -extfile openssl_server.cnf -extensions v3_req -CA intermediate.crt -CAkey intermediate.key -CAcreateserial -sha512 -days 1095 -req -in ontap_mediator_server.csr -out ontap_mediator_server.crt-
`-CAcreateserial`オプションは `intermediate.srl`ファイルを生成するために使用されます。
-
サーバー証明書は、秘密鍵 `ca.key`とサードパーティの証明書 `ca.crt`によって署名されている必要があります。さらに、構成ファイル `/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/openssl_server.cnf`には、OpenSSL によって発行されるサーバー証明書に必要なプロパティを指定する特定の属性が含まれています。
次のコマンドでサーバー証明書を生成できます。
-
サーバー証明書署名要求(CSR)を生成するには、 `/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config`フォルダーから次のコマンドを実行します:
openssl req -config openssl_server.cnf -extensions v3_req -nodes -newkey rsa:4096 -sha512 -keyout ontap_mediator_server.key -out ontap_mediator_server.csr -
CSR からサーバー証明書を生成するには、
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_configフォルダーから次のコマンドを実行します:
これらのファイルはPKI認証局から取得されました。異なる証明書名を使用している場合は、 `ca.crt`と `ca.key`を該当するファイル名に置き換えてください。 openssl x509 -extfile openssl_server.cnf -extensions v3_req -CA ca.crt -CAkey ca.key -CAcreateserial -sha512 -days 1095 -req -in ontap_mediator_server.csr -out ontap_mediator_server.crt-
`-CAcreateserial`オプションは `ca.srl`ファイルを生成するために使用されます。
-
ステップ3:ONTAP Mediator構成で新しいサードパーティCA証明書とサーバ証明書を置き換える
証明書の設定は、 `/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.config.yaml`にある設定ファイルでONTAP Mediatorに提供されます。このファイルには、以下の属性が含まれます:
cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt'
key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key'
ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.crt'
ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.key'
ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.srl'
-
`cert_path`および `key_path`はサーバー証明書変数です。
-
ca_cert_path、ca_key_path、および `ca_serial_path`は CA 証明書変数です。
-
すべての `intermediate.*`ファイルをサードパーティの証明書に置き換えます。
-
`intermediate.crt`および `ontap_mediator_server.crt`証明書から証明書チェーンを作成します:
cat ontap_mediator_server.crt intermediate.crt > ontap_mediator_server_chain.crt -
`/opt/netapp/lib/ontap_mediator/uvicorn/config.json`ファイルを更新します。
`ssl_keyfile`、 `ssl_certfile`、および `ssl_ca_certs`の値を更新します:
ssl_keyfile:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyssl_certfile:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtssl_ca_certs:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
`ssl_keyfile`値は `ontap_mediator_server.crt`ファイル内のキーパスで、 `ontap_mediator_server.key`です。
-
`ssl_certfile`値は `ontap_mediator_server_chain.crt`ファイルのパスです。
-
`ssl_ca_certs`値は `root_ca.crt`ファイルのパスです。
-
-
新しく生成された証明書の次の属性が正しく設定されていることを確認します:
-
Linux グループのオーナー:
netapp:netapp -
Linux の権限:
600
-
-
ONTAP Mediatorを再起動します:
systemctl restart ontap_mediator
証明書の設定は、 `/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.config.yaml`にある設定ファイルでONTAP Mediatorに提供されます。このファイルには、以下の属性が含まれます:
cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt'
key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key'
ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.crt'
ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.key'
ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.srl'
-
`cert_path`および `key_path`はサーバー証明書変数です。
-
ca_cert_path、ca_key_path、および `ca_serial_path`は CA 証明書変数です。
-
すべての `intermediate.*`ファイルをサードパーティの証明書に置き換えます。
-
`intermediate.crt`および `ontap_mediator_server.crt`証明書から証明書チェーンを作成します:
cat ontap_mediator_server.crt intermediate.crt > ontap_mediator_server_chain.crt -
`/opt/netapp/lib/ontap_mediator/uwsgi/ontap_mediator.ini`ファイルを更新します。
`mediator_cert`、 `mediator_key`、および `ca_certificate`の値を更新します:
set-placeholder = mediator_cert = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtset-placeholder = mediator_key = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyset-placeholder = ca_certificate = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
`mediator_cert`値は `ontap_mediator_server_chain.crt`ファイルのパスです。
-
mediator_key value`は `ontap_mediator_server.crt`ファイル内のキーパスです `ontap_mediator_server.key。 -
`ca_certificate`値は `root_ca.crt`ファイルのパスです。
-
-
新しく生成された証明書の次の属性が正しく設定されていることを確認します:
-
Linux グループのオーナー:
netapp:netapp -
Linux の権限:
600
-
-
ONTAP Mediatorを再起動します:
systemctl restart ontap_mediator
証明書の設定は、 `/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.config.yaml`にある設定ファイルでONTAP Mediatorに提供されます。このファイルには、以下の属性が含まれます:
cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt'
key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key'
ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.crt'
ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.key'
ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.srl'
-
`cert_path`および `key_path`はサーバー証明書変数です。
-
ca_cert_path、ca_key_path、および `ca_serial_path`は CA 証明書変数です。
-
すべての `ca.*`ファイルをサードパーティの証明書に置き換えます。
-
`ca.crt`および `ontap_mediator_server.crt`証明書から証明書チェーンを作成します:
cat ontap_mediator_server.crt ca.crt > ontap_mediator_server_chain.crt -
`/opt/netapp/lib/ontap_mediator/uwsgi/ontap_mediator.ini`ファイルを更新します。
`mediator_cert`、 `mediator_key`、および `ca_certificate`の値を更新します:
set-placeholder = mediator_cert = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtset-placeholder = mediator_key = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyset-placeholder = ca_certificate = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
`mediator_cert`値は `ontap_mediator_server_chain.crt`ファイルのパスです。
-
mediator_key value`は `ontap_mediator_server.crt`ファイル内のキーパスです `ontap_mediator_server.key。 -
`ca_certificate`値は `root_ca.crt`ファイルのパスです。
-
-
新しく生成された証明書の次の属性が正しく設定されていることを確認します:
-
Linux グループのオーナー:
netapp:netapp -
Linux の権限:
600
-
-
ONTAP Mediatorを再起動します:
systemctl restart ontap_mediator
ステップ4:オプションで、サードパーティの証明書に別のパスまたは名前を使用します
`intermediate.*`以外の別の名前でサードパーティの証明書を使用したり、別の場所に保存したりすることもできます。
-
`/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.user_config.yaml`ファイルを設定して、 `ontap_mediator.config.yaml`ファイル内のデフォルトの変数値を上書きします。
`intermediate.crt`をPKI機関から取得し、その秘密鍵 `intermediate.key`を `/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config`の場所に保存する場合、 `ontap_mediator.user_config.yaml`ファイルは次の例のようになります:
`intermediate.crt`を使用して `ontap_mediator_server.crt`証明書に署名した場合、 `intermediate.srl`ファイルが生成されます。詳細については、ステップ2:サードパーティのCA証明書で署名してサーバー証明書を生成するを参照してください。 [root@mediator_host server_config]# cat ontap_mediator.user_config.yaml # This config file can be used to override the default settings in ontap_mediator.config.yaml # To override a setting, copy the property key from ontap_mediator.config.yaml to this file and # set the property to the desired value. e.g., # # The default value for 'default_mailboxes_per_target' is 4 in ontap_mediator.config.yaml # # To override this value with 6 mailboxes per target, add the following key/value pair # below this comment: # # 'default_mailboxes_per_target': 6 # cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt' key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key' ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.crt' ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.key' ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.srl'
-
`root_ca.crt`証明書が `ontap_mediator_server.crt`証明書に署名する `intermediate.crt`証明書を提供する証明書構造を使用している場合は、 `intermediate.crt`証明書と `ontap_mediator_server.crt`証明書から証明書チェーンを作成します:
手順の早い段階で、PKI 機関から `intermediate.crt`証明書と `ontap_mediator_server.crt`証明書を取得しておく必要があります。 cat ontap_mediator_server.crt intermediate.crt > ontap_mediator_server_chain.crt -
`/opt/netapp/lib/ontap_mediator/uvicorn/config.json`ファイルを更新します。
`ssl_keyfile`、 `ssl_certfile`、および `ssl_ca_certs`の値を更新します:
ssl_keyfile:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyssl_certfile:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtssl_ca_certs:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
`ssl_keyfile`値は `ontap_mediator_server.crt`ファイル内のキーパスで、 `ontap_mediator_server.key`です。
-
`ssl_certfile`値は `ontap_mediator_server_chain.crt`ファイルのパスです。
-
`ssl_ca_certs`値は `root_ca.crt`ファイルのパスです。
HTTPSで構成されたONTAP Mediatorを使用するSnapMirrorアクティブ同期クラスタおよびMetroCluster IP構成の場合は、ONTAPクラスタに `intermediate.crt`および `root_ca.crt`証明書を追加する必要があります。"SnapMirror アクティブ同期のために ONTAP Mediator とクラスタを設定する"および"MetroCluster IP構成用のONTAP Mediatorを構成します"を参照してください。
-
-
新しく生成された証明書の次の属性が正しく設定されていることを確認します:
-
Linux グループのオーナー:
netapp:netapp -
Linux の権限:
600
-
-
-
設定ファイルで証明書が更新されたら、ONTAP Mediator を再起動します。
systemctl restart ontap_mediator
`intermediate.*`以外の別の名前でサードパーティの証明書を使用したり、別の場所に保存したりすることもできます。
-
`/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.user_config.yaml`ファイルを設定して、 `ontap_mediator.config.yaml`ファイル内のデフォルトの変数値を上書きします。
`intermediate.crt`をPKI機関から取得し、その秘密鍵 `intermediate.key`を `/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config`の場所に保存する場合、 `ontap_mediator.user_config.yaml`ファイルは次の例のようになります:
`intermediate.crt`を使用して `ontap_mediator_server.crt`証明書に署名した場合、 `intermediate.srl`ファイルが生成されます。詳細については、ステップ2:サードパーティのCA証明書で署名してサーバー証明書を生成するを参照してください。 [root@mediator_host server_config]# cat ontap_mediator.user_config.yaml # This config file can be used to override the default settings in ontap_mediator.config.yaml # To override a setting, copy the property key from ontap_mediator.config.yaml to this file and # set the property to the desired value. e.g., # # The default value for 'default_mailboxes_per_target' is 4 in ontap_mediator.config.yaml # # To override this value with 6 mailboxes per target, add the following key/value pair # below this comment: # # 'default_mailboxes_per_target': 6 # cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt' key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key' ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.crt' ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.key' ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.srl'
-
`root_ca.crt`証明書が `ontap_mediator_server.crt`証明書に署名する `intermediate.crt`証明書を提供する証明書構造を使用している場合は、 `intermediate.crt`証明書と `ontap_mediator_server.crt`証明書から証明書チェーンを作成します:
手順の早い段階で、PKI 機関から `intermediate.crt`証明書と `ontap_mediator_server.crt`証明書を取得しておく必要があります。 cat ontap_mediator_server.crt intermediate.crt > ontap_mediator_server_chain.crt -
`/opt/netapp/lib/ontap_mediator/uwsgi/ontap_mediator.ini`ファイルを更新します。
`mediator_cert`、 `mediator_key`、および `ca_certificate`の値を更新します:
set-placeholder = mediator_cert = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtset-placeholder = mediator_key = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyset-placeholder = ca_certificate = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
`mediator_cert`値は `ontap_mediator_server_chain.crt`ファイルのパスです。
-
`mediator_key`値は `ontap_mediator_server.crt`ファイル内のキーパスで、 `ontap_mediator_server.key`です。
-
`ca_certificate`値は `root_ca.crt`ファイルのパスです。
SnapMirrorビジネス継続性(SM-BC)クラスタの場合は、 `intermediate.crt`および `root_ca.crt`証明書をONTAPクラスタに追加する必要があります。"SnapMirror アクティブ同期のために ONTAP Mediator とクラスタを設定する"を参照してください。
-
-
新しく生成された証明書の次の属性が正しく設定されていることを確認します:
-
Linux グループのオーナー:
netapp:netapp -
Linux の権限:
600
-
-
-
設定ファイルで証明書が更新されたら、ONTAP Mediator を再起動します。
systemctl restart ontap_mediator
`ca.*`以外の別の名前でサードパーティの証明書を使用したり、別の場所に保存したりすることもできます。
-
`/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.user_config.yaml`ファイルを設定して、 `ontap_mediator.config.yaml`ファイル内のデフォルトの変数値を上書きします。
`ca.crt`をPKI機関から取得し、その秘密鍵 `ca.key`を `/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config`の場所に保存する場合、 `ontap_mediator.user_config.yaml`ファイルは次の例のようになります:
`ca.crt`を使用して `ontap_mediator_server.crt`証明書に署名した場合、 `ca.srl`ファイルが生成されます。詳細については、ステップ2:サードパーティのCA証明書で署名してサーバー証明書を生成するを参照してください。 [root@mediator_host server_config]# cat ontap_mediator.user_config.yaml # This config file can be used to override the default settings in ontap_mediator.config.yaml # To override a setting, copy the property key from ontap_mediator.config.yaml to this file and # set the property to the desired value. e.g., # # The default value for 'default_mailboxes_per_target' is 4 in ontap_mediator.config.yaml # # To override this value with 6 mailboxes per target, add the following key/value pair # below this comment: # # 'default_mailboxes_per_target': 6 # cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt' key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key' ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.crt' ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.key' ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.srl'
-
`root_ca.crt`証明書が `ontap_mediator_server.crt`証明書に署名する `ca.crt`証明書を提供する証明書構造を使用している場合は、 `ca.crt`証明書と `ontap_mediator_server.crt`証明書から証明書チェーンを作成します:
手順の早い段階で、PKI 機関から `ca.crt`証明書と `ontap_mediator_server.crt`証明書を取得しておく必要があります。 cat ontap_mediator_server.crt ca.crt > ontap_mediator_server_chain.crt -
`/opt/netapp/lib/ontap_mediator/uwsgi/ontap_mediator.ini`ファイルを更新します。
`mediator_cert`、 `mediator_key`、および `ca_certificate`の値を更新します:
set-placeholder = mediator_cert = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtset-placeholder = mediator_key = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyset-placeholder = ca_certificate = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
`mediator_cert`値は `ontap_mediator_server_chain.crt`ファイルのパスです。
-
`mediator_key`値は `ontap_mediator_server.crt`ファイル内のキーパスで、 `ontap_mediator_server.key`です。
-
`ca_certificate`値は `root_ca.crt`ファイルのパスです。
SnapMirrorビジネス継続性(SM-BC)クラスタの場合は、 `ca.crt`および `root_ca.crt`証明書をONTAPクラスタに追加する必要があります。"SnapMirror アクティブ同期のために ONTAP Mediator とクラスタを設定する"を参照してください。
-
-
新しく生成された証明書の次の属性が正しく設定されていることを確認します:
-
Linux グループのオーナー:
netapp:netapp -
Linux の権限:
600
-
-
-
設定ファイルで証明書が更新されたら、ONTAP Mediator を再起動します。
systemctl restart ontap_mediator