


AWS でクイック作成を使用して Cloud Volumes ONTAP を導入する

 変更を提案

 PDF

Amazon Web Services(AWS)、Microsoft Azure、および Google Cloud では、 Quick create を使用して Cloud Volumes ONTAP を展開することで、シングルノード構成と高可用性(HA)構成の両方でより迅速な導入が可能になります。この簡素化されたプロセスでは、単一のページでデフォルト値を自動的に設定し、ナビゲーションを最小限に抑えることで、拡張方式と比較して展開手順を削減します。
必ず以下のものを用意してください:
-
コンソールエージェントが起動して実行されており、プロジェクトまたはワークスペースに関連付けられていること。コンソールエージェントは常に実行されている必要があります。詳細については、以下を参照してください:
-
使用したい構成を理解すること。構成を選択し、管理者からネットワーク情報を入手してください。詳細については、以下を参照してください:
-
Cloud Volumes ONTAP のライセンス要件に関する知識。詳細については、以下を参照してください:
-
CIFS構成のDNSとActive Directory。詳細については、次を参照してください:
-
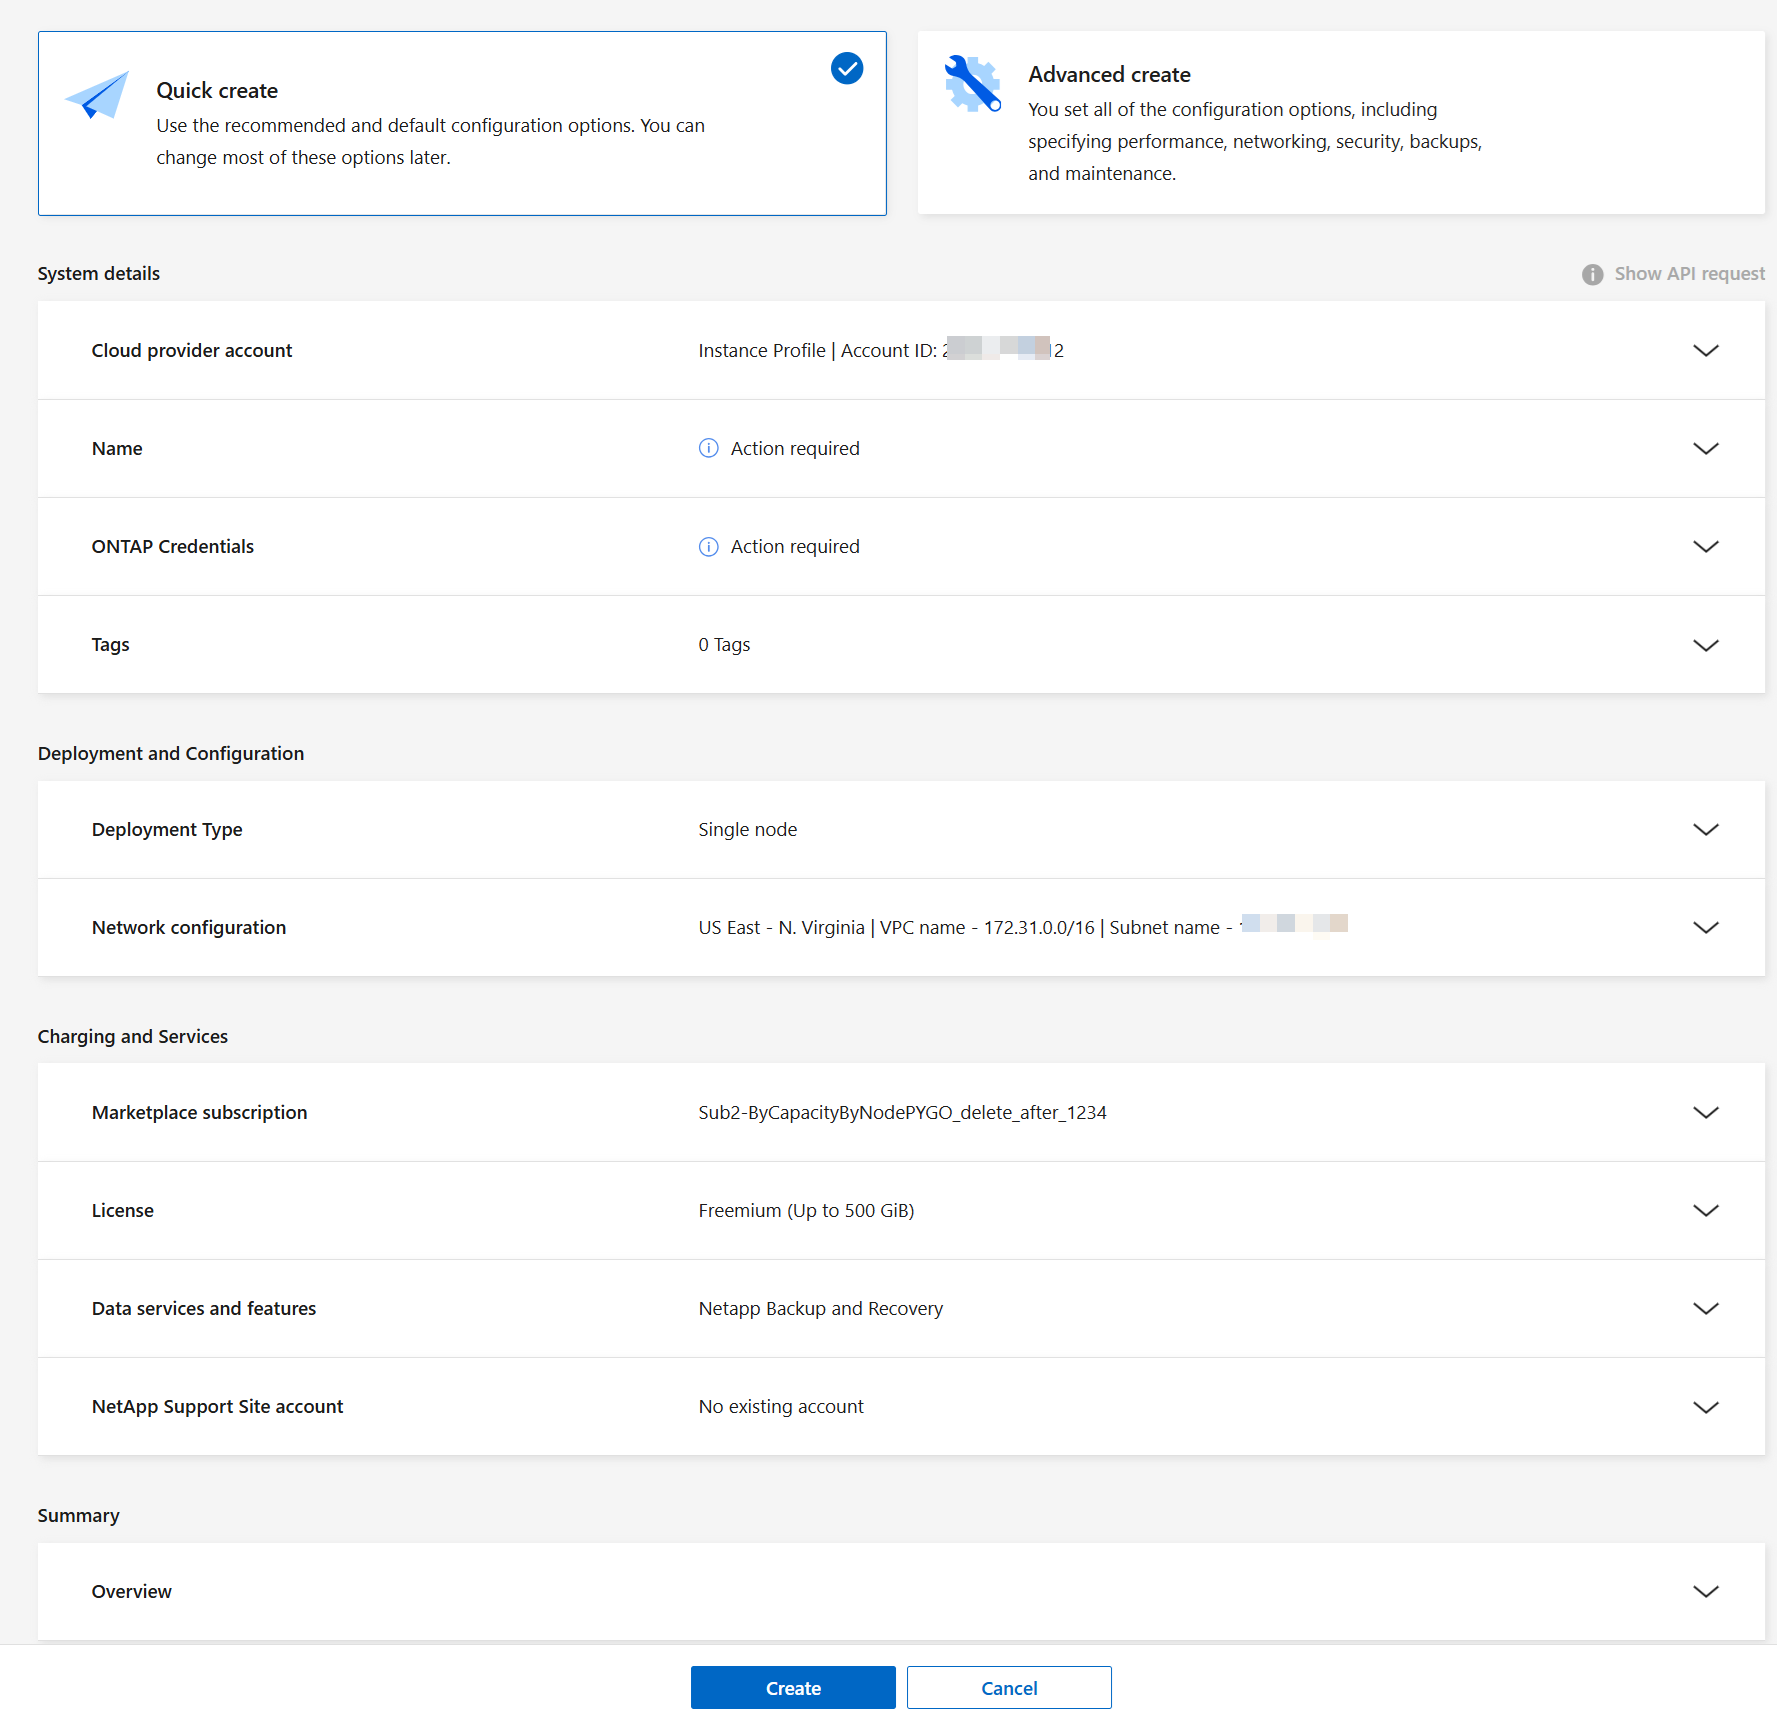
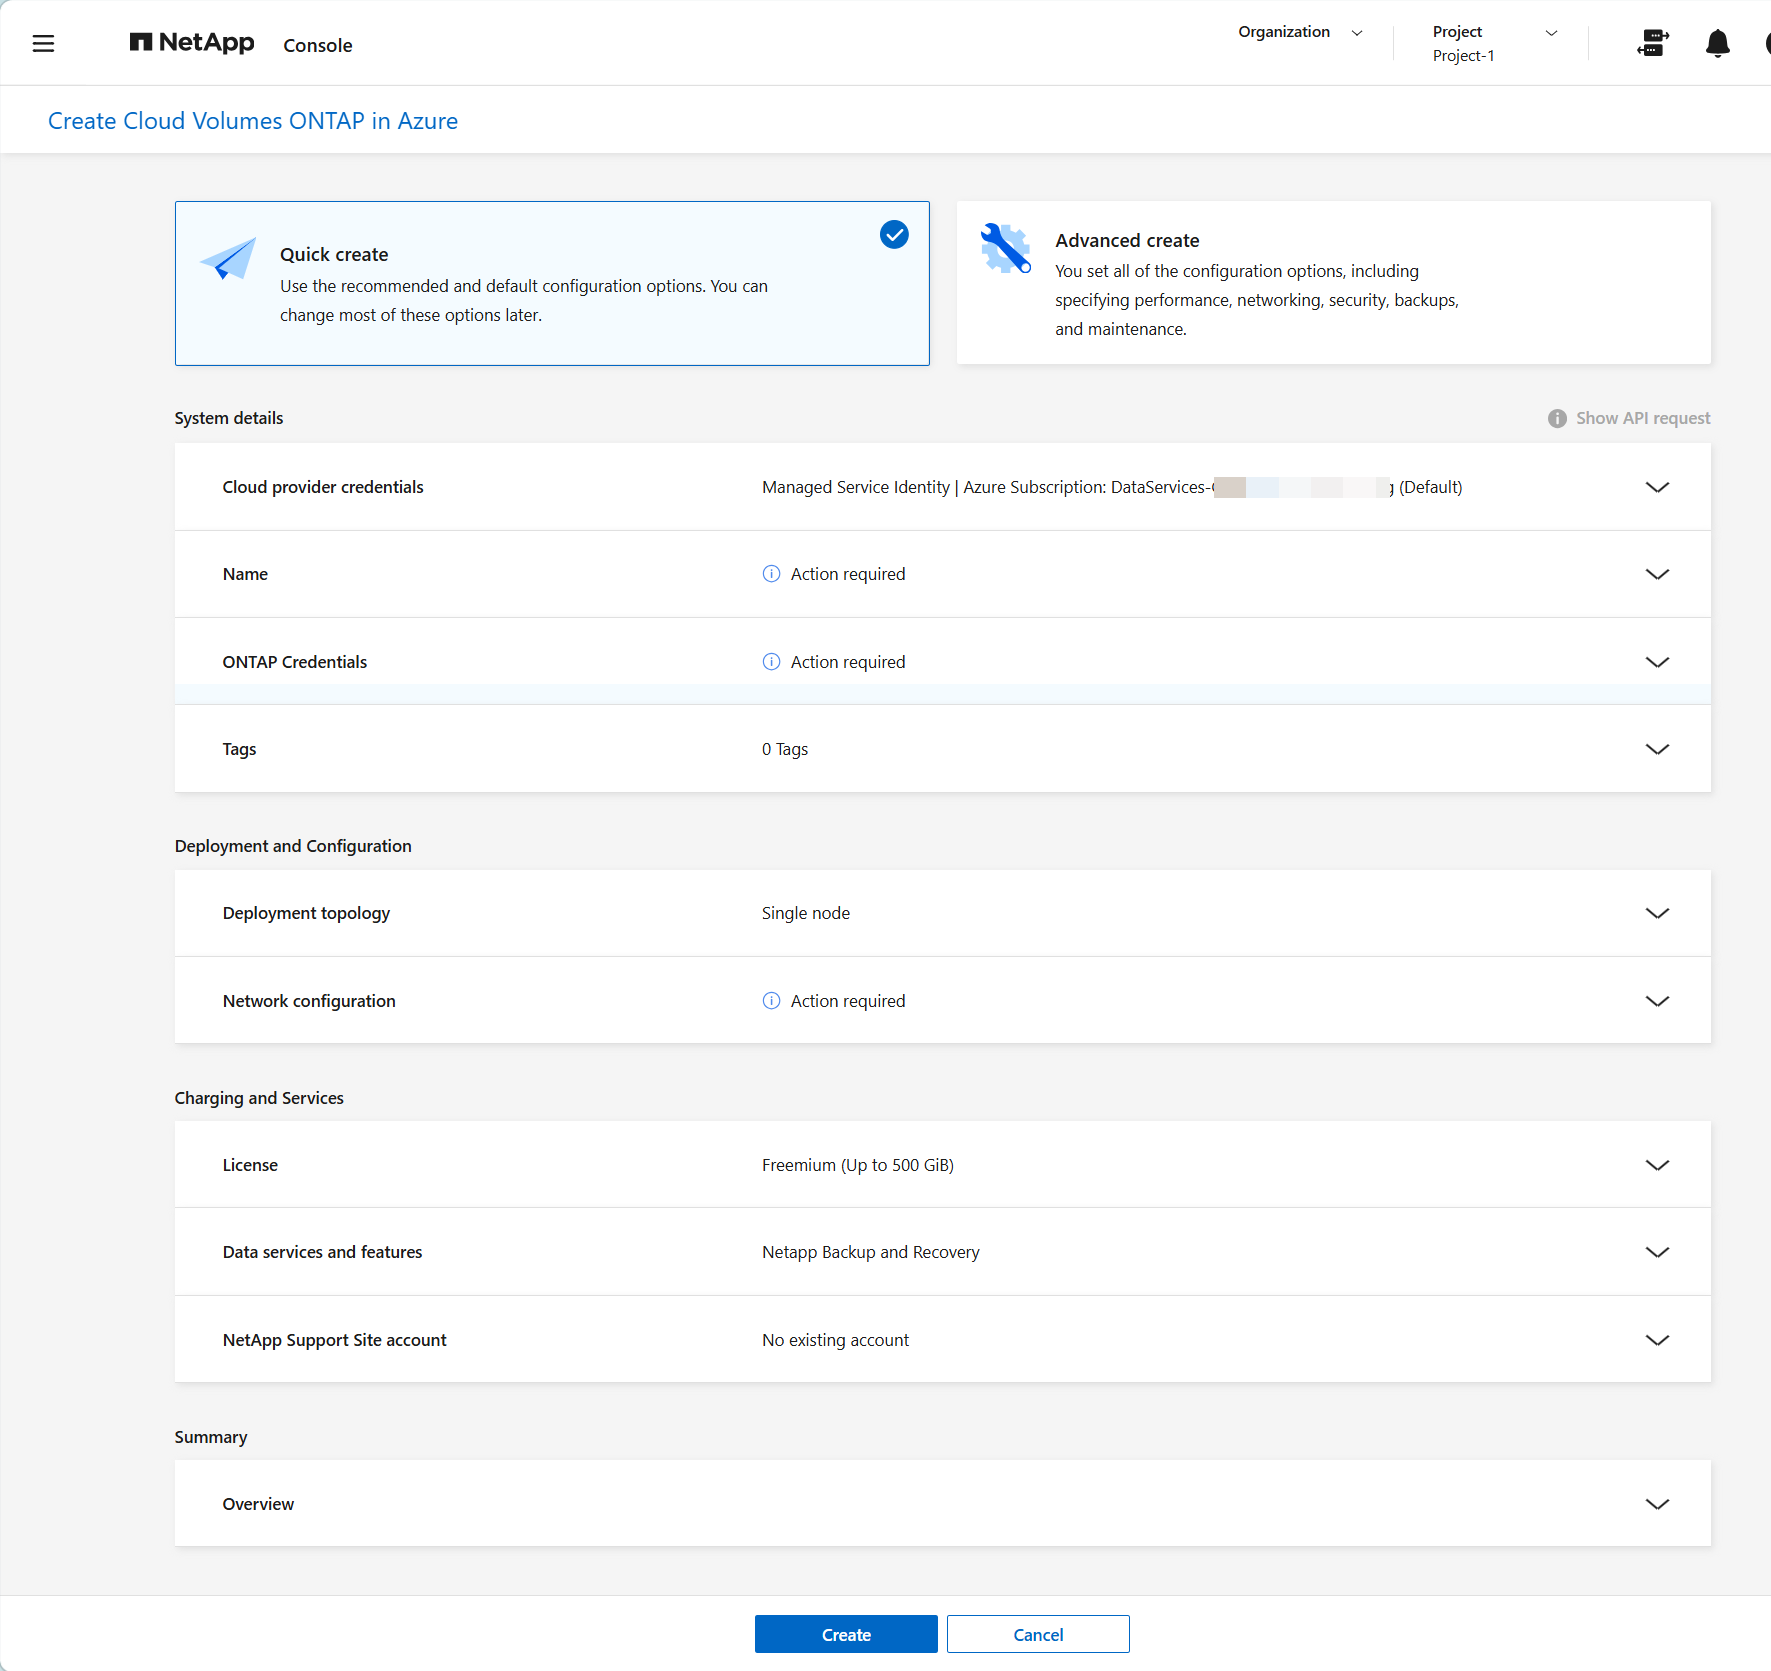
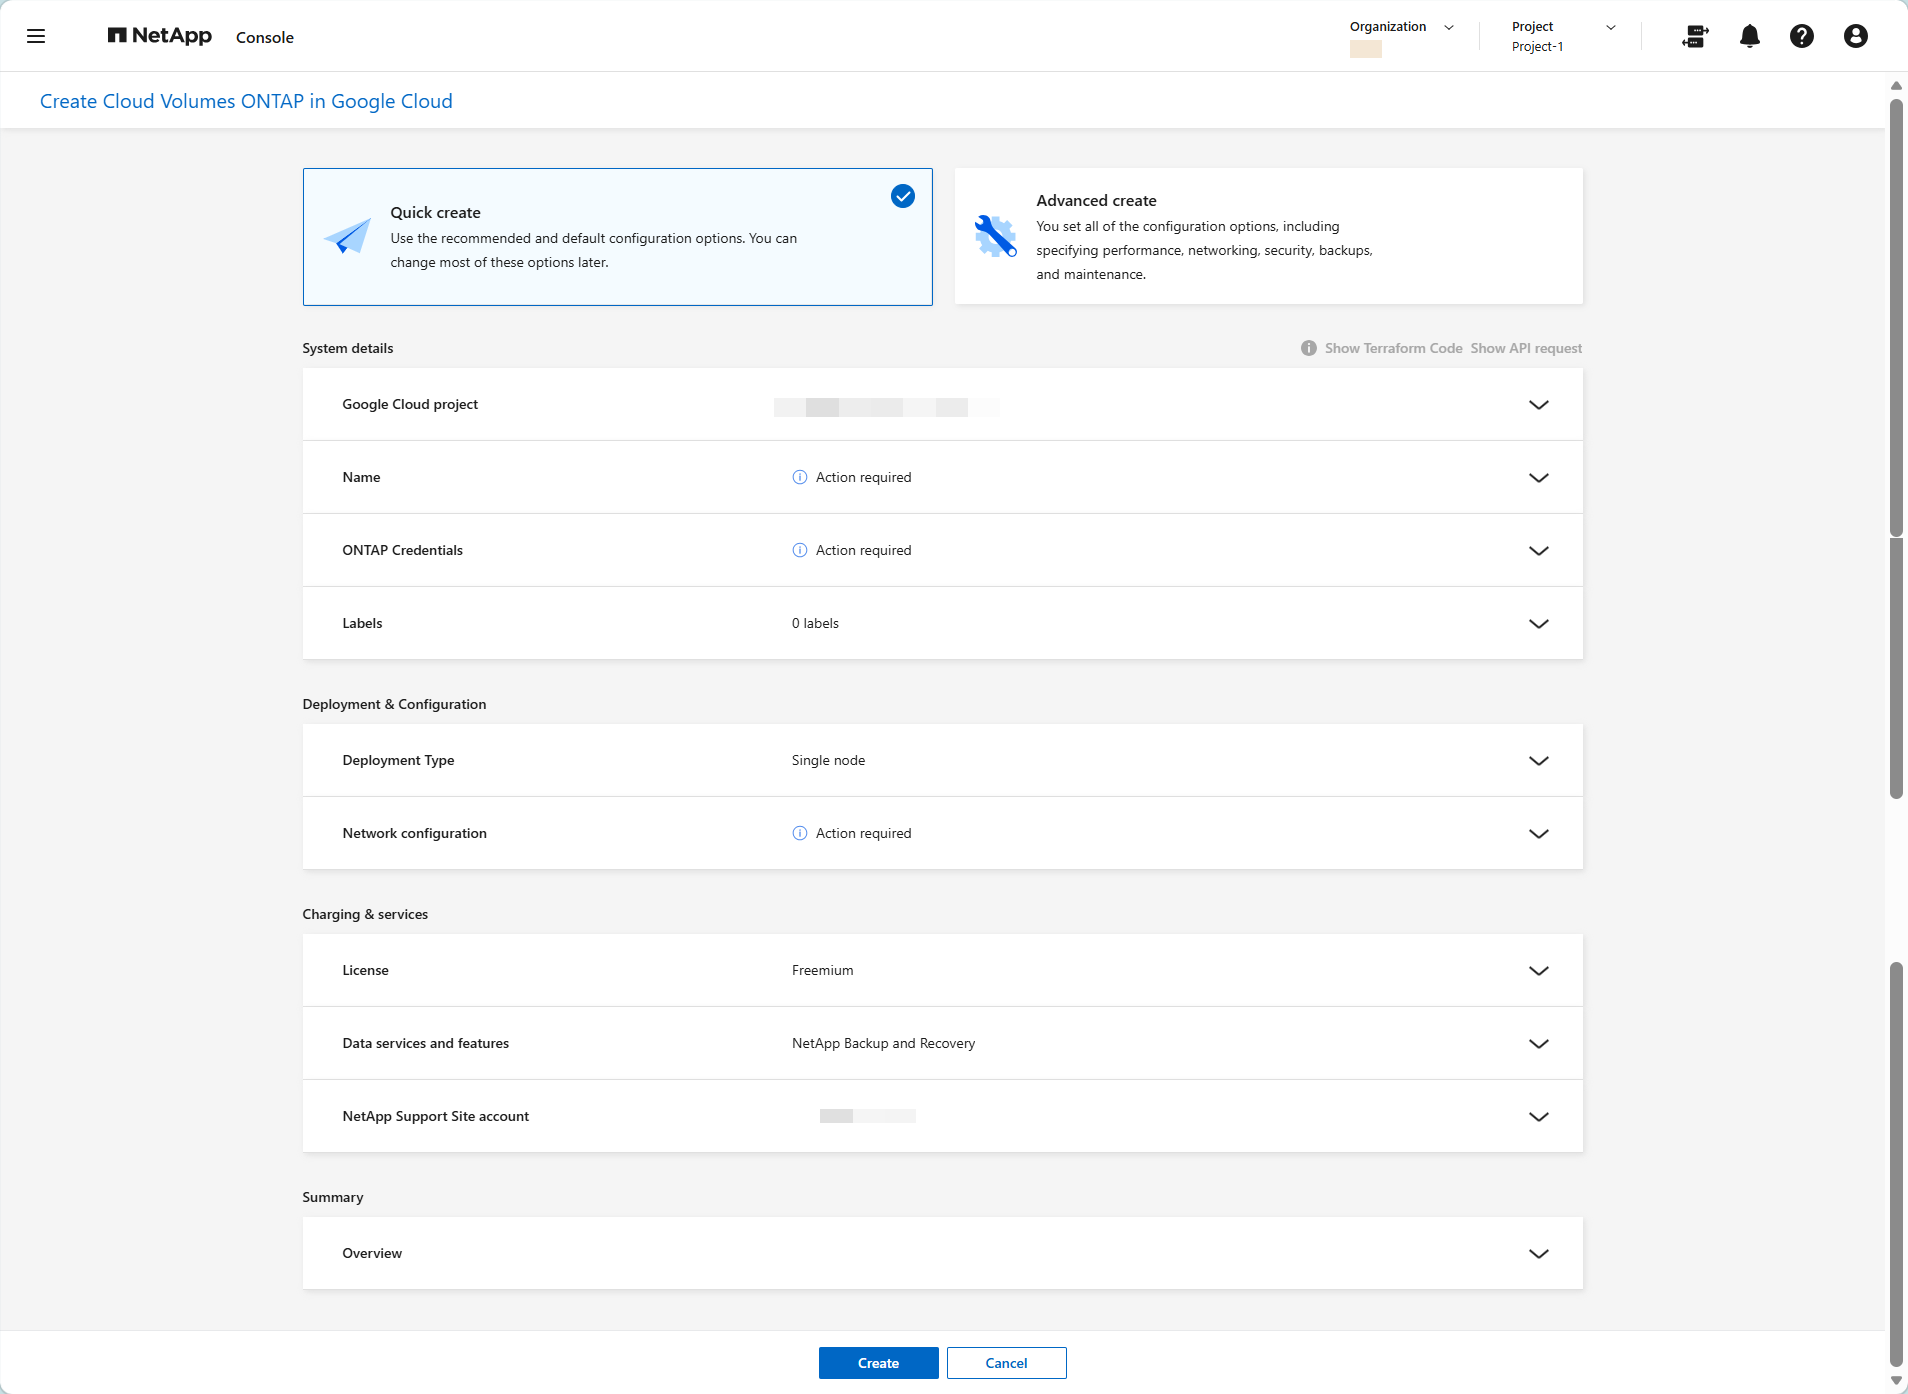
クラウド プロバイダのアカウント/認証情報/Google Cloud プロジェクト:アカウントとサブスクリプションの詳細は、コンソール エージェントに基づいて自動的に入力されます。複数のアカウントまたはサブスクリプションをお持ちの場合は、使用するものを選択してください。コンソール エージェントが利用できない場合は、 "コンソールエージェントを作成する"するよう求められます。Google Cloud の場合は、プロジェクト名を含むマーケットプレイスのサブスクリプションを選択する必要があります。
-
名前:Cloud Volumes ONTAP システム(クラスタ名とも呼ばれる)の名前を入力します。NetApp Console は、システム(クラスタ)名を使用して Cloud Volumes ONTAP システムと VM インスタンスに名前を付けます。また、そのオプションを選択した場合、事前定義されたセキュリティグループのプレフィックスとしてその名前が使用されます。
-
ONTAP認証情報:これらは、Cloud Volumes ONTAPクラスタ管理者アカウントの認証情報です。これらの認証情報を使用して、ONTAP System ManagerまたはONTAP CLIを通じてCloud Volumes ONTAPに接続できます。デフォルトの_admin_ユーザー名をそのまま使用することも、カスタムユーザー名に変更することもできます。
Google Cloud の場合、Cloud Volumes ONTAP で"データ階層化"または "NetApp Backup and Recovery"を使用する場合は、Service Account を有効にし、事前定義されたストレージ管理者ロールを持つサービスアカウントを選択する必要があります。"サービスアカウントの作成方法を学ぶ"。Console エージェントに関連付けられたサービスアカウント "必要な権限を持っている必要があります"。
-
タグ/ラベル:タグは、AWS または Azure リソースのメタデータです。コンソールは、Cloud Volumes ONTAP インスタンスおよびそのインスタンスに関連付けられている各リソースにタグを追加します。Cloud Volumes ONTAP システムの作成時にユーザーインターフェースから最大 15 個のタグを追加でき、作成後にさらに追加することもできます。詳細については、以下を参照してください。
AzureGoogle Cloud
-
デプロイメントタイプ/トポロジ:使用するデプロイメントタイプを選択します:シングルノード、単一のアベイラビリティゾーン(AZ)での高可用性(HA)、または複数のAZでのHA。
-
ネットワーク構成:計画ワークシートに記録したリージョン、VNet、サブネットのネットワーク情報を入力してください。
-
リージョン:デフォルトでは、リソースに関連付けられているクラウド アカウントのリージョンが選択されます。
-
アベイラビリティゾーン:選択したデプロイメントタイプと、選択したリージョンがそのゾーンをサポートしているかどうかに基づいて、アベイラビリティゾーンを選択できます。
-
サブネット:リージョンのサブネットを選択してください。
AWS向けVPC:AWS の場合、計画しているデプロイメントに応じて、リージョンの Amazon Virtual Private Cloud(VPC)ネットワークとサブネットを入力してください。
AWSの高可用性機能HA構成を選択した場合は、以下の情報を入力してください:
単一AZのHA-
メディエーター アクセス: メディエーター アクセス情報を指定します。メディエーターは、HA ペアの健全性を監視し、障害発生時にクォーラムを提供する別のインスタンスです。キーペア名を指定して、メディエーターインスタンスが AWS EC2 サービスに接続できるようにし、接続方法を選択します。
複数のAZでのHA-
アベイラビリティゾーンとメディエーター: 各ノードとメディエーターのアベイラビリティゾーン (AZ) と、 Cloud Volumes ONTAP HA ペアを展開する対応するサブネットを選択します。
-
フローティングIP: 複数のAZを選択した場合は、NFSおよびCIFSサービス、クラスタおよびSVM管理用のフローティングIPアドレスを指定します。IPアドレスは、リージョン内のすべてのVPCのCIDRブロックの範囲外である必要があります。詳細については、"複数の AZ におけるCloud Volumes ONTAP HA の AWS ネットワーク要件"を参照してください。
-
メディエーター アクセス: メディエーター アクセス情報を指定します。メディエーターは、HA ペアの健全性を監視し、障害発生時にクォーラムを提供する別のインスタンスです。キーペア名を指定して、メディエーターインスタンスが AWS EC2 サービスに接続できるようにし、接続方法を選択します。
-
ルートテーブル:複数のAZを選択した場合は、フローティングIPアドレスへのルートを含むルートテーブルを選択してください。複数のルートテーブルがある場合は、正しいルートテーブルを選択していることを確認してください。そうしないと、一部のクライアントがCloud Volumes ONTAP HAペアにアクセスできなくなる可能性があります。ルートテーブルの詳細については、 "AWS ドキュメント: ルートテーブル"を参照してください。
充電とサービスマーケットプレイスサブスクリプション:AWSで、このCloud Volumes ONTAPシステムで使用するAWSマーケットプレイスサブスクリプションを選択します。
Azure の場合VNET: 必要なAzure仮想ネットワーク(VNet)を選択します。VNetの要件については、"Azure VNet 暗号化のネットワーク"を参照してください。
Google Cloud 用VPCとサブネット:Google Cloudの場合、リージョンに対応するGoogle仮想プライベートクラウド(VPC)ネットワークと、計画しているデプロイメントに応じたサブネットを入力してください。
単一AZまたは複数AZにおけるHAHA構成を選択した場合は、次の情報を入力してください。ノード1と2、およびメディエーターのゾーン:2つのノードとメディエーターのゾーンを追加します。接続性 HA構成用に4つの異なるVPCを選択し、各VPCにサブネットを1つずつ選択します。VPC-1、VPC-2、およびVPC-3の詳細については、"VPC-1、VPC-2、VPC-3のルール"を参照してください。

Cloud Volumes ONTAP 9.19.1以降は"単一AZ HA構成用の共有ディスク"をサポートしており、メディエーターインスタンスはオプションまたは冗長となります。この構成では、データレプリケーションのためにメディエーターゾーン、VPC、およびサブネットは必要ありません。 -
-
-
ライセンス:このCloud Volumes ONTAPシステムで使用するライセンスタイプを選択します。Professional、Essentials、Freemiumライセンスから選択できます。各種ライセンスの詳細については、"Cloud Volumes ONTAPライセンスについて学ぶ"を参照してください。
-
データサービスと機能:サービスを有効にしたままにするか、Cloud Volumes ONTAPで使用しないサービスを無効にします。_Google Cloud_では、バックアップとリカバリを選択するか、NetApp Cloud Tieringを使用する場合、サービスアカウントを指定する必要があります。
-
"Cloud Volumes ONTAPの WORM ストレージについて学ぶ"

WORMとデータ階層化を使用する場合は、バックアップとリカバリを無効にし、バージョン9.8以降のCloud Volumes ONTAPシステムを導入する必要があります。
-
* NetAppサポート サイト アカウント*: 複数のアカウントがある場合は、使用するアカウントを選択します。
-
入力した内容を確認または編集してから、*作成*を選択してください。
Azure では、*概要*セクションに、デプロイプロセスが完了したときに割り当てられるリソースが表示されます。
_AWS_では、Cloud Volumes ONTAPシステムを作成した直後に、NetApp Consoleが指定されたVPC内でテストインスタンスを起動し、接続性を検証します。テストが成功すると、コンソールは直ちにインスタンスを終了し、システムのデプロイを開始します。コンソールが接続を検証できない場合、システムの作成は失敗します。テストインスタンスは、 t2.nano(デフォルトのVPCテナンシーの場合)または m3.medium(専用VPCテナンシーの場合)のいずれかです。
コンソールはCloud Volumes ONTAPシステムを展開します。監査ページで進捗状況を追跡できます。
Cloud Volumes ONTAPシステムの導入時に問題が発生した場合は、障害メッセージを確認してください。また、システムで*環境の再作成*を選択して、 `Advanced`モードウィザードを使用して導入を続行することもできます。

|
展開プロセスが完了したあとは、AWSまたはAzureクラウドポータルでシステムによって生成されたCloud Volumes ONTAPの設定、特にシステムタグを変更しないでください。これらの設定を変更すると、予期せぬ動作やデータ損失が発生する可能性があります。 |