


Implantar Agentes de Segurança de Carga de Trabalho


 Sugerir alterações

 PDFs

Os Agentes de Segurança de Carga de Trabalho monitoram a atividade do usuário e detectam possíveis ameaças à segurança em toda a sua infraestrutura de storage. Este guia aborda a instalação de um Agente, a abertura das portas de rede necessárias, o gerenciamento do comportamento de pausa/retomada e fixação/desfixação, e a verificação do Agente após a implantação. Antes de começar, certifique-se de que o host do Agente atenda aos requisitos em Workload Security Agent Requirements.
Antes de começar
-
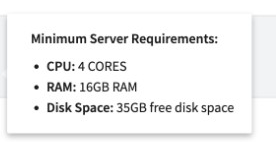
Confirme se o host do Agente atende aos requisitos de sistema, pacote e rede descritos em Requisitos do Agente de Segurança de Carga de Trabalho (4 núcleos de CPU, 16 GB de RAM, /opt/netapp com pelo menos 35 GB livres, distribuição Linux compatível, unzip/zip/sshpass, IP estático, NTP).
-
É necessário privilégio de administrador (sudo) para instalação, execução de scripts e desinstalação.
-
Durante a instalação, um usuário local cssys e um grupo local cssys são criados na máquina. Se a política não permitir a criação de um usuário local e, em vez disso, exigir o Active Directory, crie um usuário com o nome de usuário cssys no Active Directory antes de instalar.
-
Um agente suporta um máximo de 50 coletores de dados (todos os tipos combinados — por exemplo, Active Directory, LDAP e coletores ONTAP SVM), com um limite de aproximadamente 20.000 eventos por segundo. Planeje a capacidade com o Event Rate Checker antes de implantar muitos coletores em um único agente.
-
Se o Agente usar um proxy para acessar o SaaS, tenha em mãos o host, a porta e as credenciais do proxy. Você configura o proxy durante a instalação, na etapa 4.
Etapas para instalar um agente
-
Efetue login como Administrador ou Proprietário da conta no seu ambiente de segurança de carga de trabalho.
-
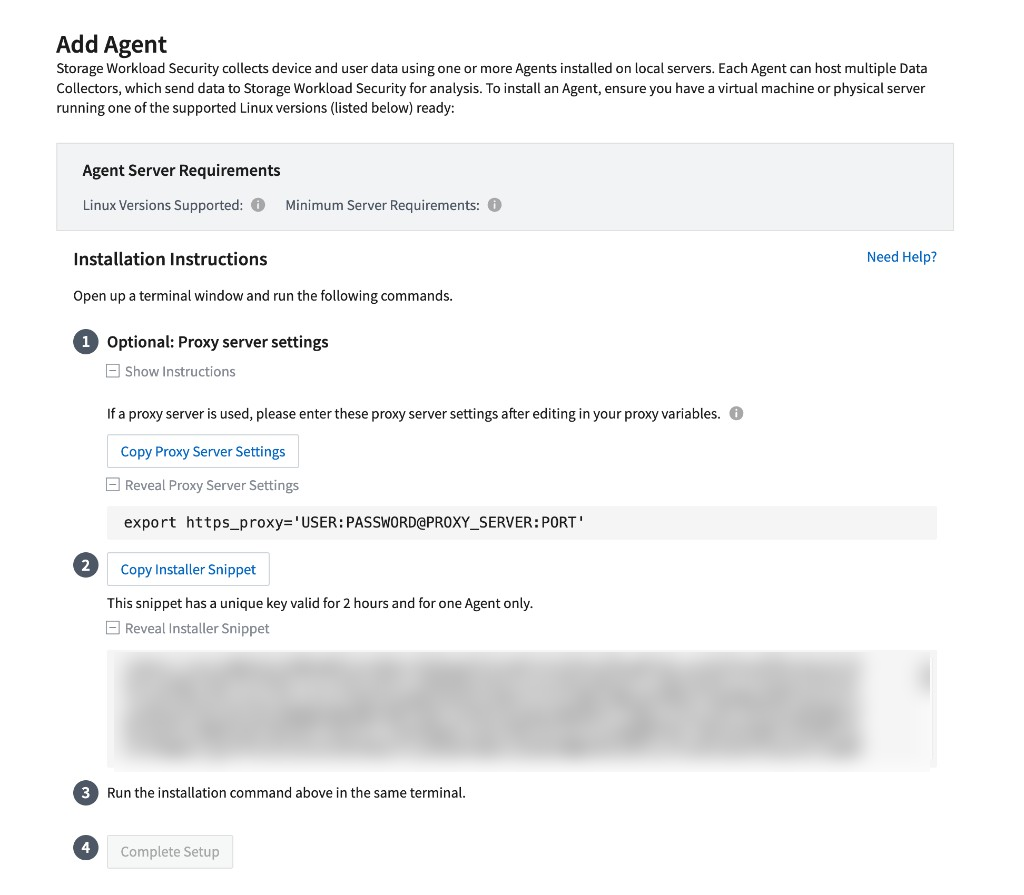
Selecione Coletores > Agentes > +Agente. O sistema exibe a página Adicionar um Agente.
-
No painel Requisitos do servidor do agente, clique em Versões do Linux suportadas (i) e Requisitos mínimos do servidor (i) para confirmar se o sistema operacional do host é compatível e tem o tamanho correto.
-
Se sua rede usa um servidor proxy, expanda Opcional: Configurações do servidor proxy > Mostrar instruções e clique em Copiar configurações do servidor proxy. No host do agente, execute o comando copiado em um terminal, substituindo USER, PASSWORD, PROXY_SERVER e PORT pelos seus próprios valores:
export https_proxy='USER:PASSWORD@PROXY_SERVER:PORT'
Execute este comando no mesmo terminal que você usa para o trecho de código do instalador, para que o instalador herde a configuração de proxy.
-
Clique em Copiar trecho do instalador. O trecho contém uma chave exclusiva válida por 2 horas e para apenas um agente, portanto, execute-o imediatamente e não o reutilize para um segundo agente. Para inspecioná-lo primeiro, clique em Exibir trecho do instalador.
-
No host do Agent, abra um terminal, cole o comando de instalação e execute-o. Prefira um diretório de trabalho vazio que você possua (por exemplo, mkdir cloudsecure && cd cloudsecure) para que o chmod durante a instalação não falhe em arquivos pertencentes a outros usuários.
-
Quando a instalação for concluída com sucesso, o instalador exibirá uma mensagem de sucesso e o serviço do Agent será iniciado. Retorne ao navegador e clique em Concluir configuração para finalizar a adição do Agent. A mensagem "New agent detected" será exibida após a instalação bem-sucedida.
Depois que você terminar
-
Confirme se o Agente aparece como Conectado em Workload Security > Collectors > Agents.
-
Abra as portas de retorno de chamada FPolicy/EMS no host do agente (consulte a configuração de rede abaixo).
-
Configure um coletor de diretório de usuários (Active Directory ou LDAP) para cada domínio cujos usuários interagem com as SVMs monitoradas — idealmente antes ou junto com o primeiro coletor de SVM do ONTAP. Sem isso, o Activity Forensics pode exibir SIDs em vez de nomes de usuário. Test Connection não está disponível para coletores de diretório de usuários.
-
Configure um ou mais coletores de dados ONTAP SVM. Prefira o IP de gerenciamento do cluster e o nome da SVM com as credenciais do cluster e execute o Test Connection antes de salvar para que as verificações de rede e RBAC sejam aprovadas.
-
Respeite a capacidade do Agent: no máximo 50 coletores por Agent; use o Event Rate Checker para dimensionar de acordo com a taxa máxima de eventos.
Alterar o proxy após a instalação
Se o proxy for alterado após a instalação do Agente, atualize a configuração do Agente e reinicie o serviço.
-
Altere para o diretório de configuração: cd /opt/netapp/cloudsecure/conf
-
Edite o arquivo agent.properties e defina AGENT_PROXY_HOST, AGENT_PROXY_PORT e, se necessário, AGENT_PROXY_USER e AGENT_PROXY_PASSWORD.
-
Reinicie o agente: sudo systemctl restart cloudsecure-agent.service
Se o agente estiver atrás de uma inspeção SSL (por exemplo, Zscaler), desative a inspeção SSL para *.cloudinsights.netapp.com e o host de login do agente regional. A Workload Security não funciona corretamente quando certificados intermediários reassinam os endpoints SaaS.
Configuração de rede
Abra as portas TCP que o ONTAP usa para enviar eventos do FPolicy (e do EMS) para o Agente. Você não precisa abrir toda a faixa de 35000–55000. Defina o tamanho da reserva para os coletores neste Agente: cada SVM usa até 4 portas (2 por protocolo habilitado — NFS e CIFS/SMB). Para um Agente totalmente carregado (50 coletores), reserve cerca de 200 portas dentro da faixa de 35000–55000. Aumente a reserva se necessário.
Abra o intervalo para o host do Agent, incluindo qualquer firewall local. Certifique-se também de que as LIFs de dados do SVM possam alcançar o Agent para eventos do FPolicy e (se você usar recursos baseados em EMS, como ARP) que o IP de gerenciamento do cluster possa alcançar o Agent nas mesmas portas reservadas. Consulte os requisitos do Workload Security Agent para ver as tabelas completas de saída na rede e na nuvem.
Exemplo — firewalld (permanente):
sudo firewall-cmd --permanent --zone=public --add-port=35000-55000/tcp
sudo firewall-cmd --reload
Verifique a regra
Em sistemas que utilizam firewalld (por exemplo, RHEL / CentOS 8 +):
sudo firewall-cmd --zone=public --list-ports | grep 35000
Exemplo de saída: 35000-55000/tcp
Em sistemas que utilizam iptables (por exemplo, versões antigas do RHEL/CentOS 7.x):
sudo iptables-save | grep 35000
Exemplo de saída:
-A IN_public_allow -p tcp -m tcp --dport 35000:55000 -m conntrack -ctstate NEW,UNTRACKED -j ACCEPT
O teste de conexão (na página do coletor SVM do ONTAP) verifica apenas um subconjunto de portas nesse intervalo. Mantenha o conjunto completo de portas reservadas aberto no agente._
Verificação pós-instalação
Após uma instalação bem-sucedida, confirme o seguinte no host do Agent e na interface do usuário:
-
Estado da interface do usuário: Coletores > Agentes mostra o Agente como Conectado (não NÃO_CONECTADO).
-
Serviço: sudo systemctl status cloudsecure-agent.service reporta ativo (em execução).
-
Usuário: id cssys e grupos cssys têm sucesso (o usuário/grupo cssys local existe ou a conta cssys do AD está disponível).
-
Caminho do disco: /opt/netapp está em um disco local que o cssys pode acessar (não é uma montagem NFS que o usuário local não pode usar).
-
Portas: O subconjunto reservado de 35000–55000 está aberto para entrada no Agent (verificação do firewall-cmd ou iptables acima).
-
Caminho SaaS: A conexão TCP de saída na porta 443 para os endpoints *.cloudinsights.netapp.com e agentlogin da sua região foi bem-sucedida (sem reescrita de inspeção SSL).
Se o agente não iniciar antes que os logs do aplicativo existam, verifique journalctl -u cloudsecure-agent.service — erros de inicialização precoce vão para o diário do serviço, não para agent.log.
Atualizações do Agente de Controle: fixar e desafixar
Por padrão, o Workload Security atualiza os agentes automaticamente. Fixar um agente interrompe essas atualizações automáticas, então o agente e os coletores que ele hospeda permanecem na versão atual.
Nota: Fixar e desfixar aplicam-se a um Agente e estão disponíveis apenas através da API. Pausar e retomar são controles do coletor, não se aplicam a um Agente, e você pode executá-los tanto pela interface do usuário quanto pela API. Consulte Configurando o coletor de dados SVM do ONTAP. _
| Controlar | Como você o executa | O que ele faz |
|---|---|---|
Fixar |
Somente a API cloudsecure_config.agents. Não disponível na interface do usuário. |
Suspende as atualizações automáticas. O Agente e os coletores que ele hospeda permanecem em sua versão atual. |
Desafixar |
Somente a API cloudsecure_config.agents. Não disponível na interface do usuário. |
Retoma as atualizações automáticas. O Agent recupera a versão mais recente disponível e atualiza a si mesmo e seus coletores. |
Um agente fixado retorna às atualizações automáticas quando ocorre uma das seguintes situações:
-
Você desvincula o Agent.
-
Passaram-se 30 dias. O prazo de 30 dias começa no dia da atualização mais recente do Agente, não no dia em que você fixa o Agente.
Em ambos os casos, o Agent é atualizado na próxima atualização do Workload Security após a condição ser atendida. Aguarde até cinco minutos para que uma solicitação de fixação ou desfixação entre em vigor.
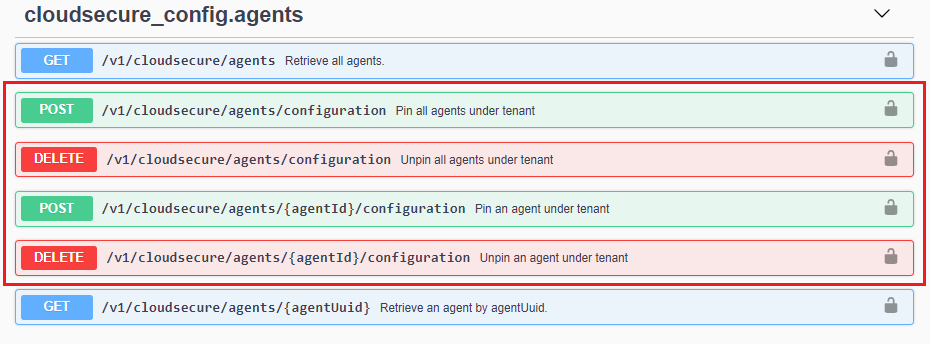
Para fixar ou desafixar um Agent, use as APIs cloudsecure_config.agents. Você pode visualizar as versões atuais do Agent em Workload Security > Collectors > Agents.
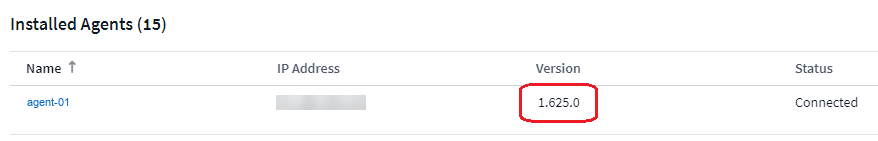
As versões dos agentes são exibidas na guia Agentes.
Fixe e desfixe um Agent por vez
O recurso de fixar e desafixar também é compatível com o nível do tenant. Se você desafixar no nível do tenant, todos os Agents do tenant são atualizados automaticamente e imediatamente.
Use o recurso de fixar e desafixar no nível do Agent. O controle no nível do Agent é mais granular: somente o Agent que você desafixa recebe a atualização, portanto, o efeito de uma nova versão fica restrito a esse Agent e aos coletores que ele hospeda.
| Escopo | Fixar | Desafixar |
|---|---|---|
Todos os agentes no tenant |
POST /v1/cloudsecure/agents/configuration |
DELETE /v1/cloudsecure/agents/configuration |
Um único Agent (recomendado) |
POST /v1/cloudsecure/agents/ {agentId}/configuração |
DELETE /v1/cloudsecure/agents/ {agentId}/configuração |
Abordagem sugerida
-
Fixe os agentes que você deseja manter em sua versão atual.
-
Desafixe um Agent e deixe-o atualizar.
-
Confirme que o Agent retorna para Conectado e que seus coletores retornam para Running.
-
Desvincule os Agentes restantes em lotes, para que um problema inesperado afete apenas parte do seu ambiente.
Melhores práticas para agentes
Essas práticas se aplicam ao Agente. Para práticas de coleta, incluindo quando pausar um coletor, consulte Configurando o ONTAP SVM Data Collector.
-
Use as opções fixar e desafixar para controlar quando um Agent é atualizado. Você não precisa pausar os coletores para controlar a atualização.
-
Fixe e desfixe no nível do Agent em vez do nível do tenant, para que uma atualização afete um Agent e seus coletores por vez.
-
Não planeje manter um Agente fixado indefinidamente. Um Agente fixado é atualizado automaticamente 30 dias após sua atualização mais recente.
-
Mantenha-se dentro da capacidade do Agent: no máximo 50 coletores por Agent (todos os tipos combinados), com um limite de 20.000 eventos por segundo. Aproximadamente 10 coletores são adequados para 4 núcleos de CPU e 16 GB de RAM; aproximadamente 20 coletores são adequados para 4 núcleos de CPU e 32 GB de RAM.
-
Antes de adicionar coletores, dimensione o Agente para a taxa máxima de eventos com o Event Rate Checker e migre um coletor para outro Agente em vez de sobrecarregar um único Agente.
-
Distribua os coletores entre os Agentes para que a manutenção em um Agente não interrompa o monitoramento de cada SVM.
-
Atribua ao host do Agent um endereço IP estático e mantenha seu relógio sincronizado com o ONTAP usando NTP.
-
Mantenha as portas de callback reservadas do FPolicy abertas para o Agent, inclusive no firewall do host (consulte Network configuration).
Solução de problemas
Para falhas de instalação e conectividade do agente (SO não suportado, ausência de unzip/zip, problemas de permissão do cssys, NOT_CONNECTED, alterações de proxy, falhas do symptom-collector), consulte a seção Solução de problemas do coletor de dados ONTAP SVM — Instalação e integridade do agente e Workload Security Agent Requirements.
Para coletar um pacote de diagnóstico para o suporte (execute como root):
sudo /opt/netapp/cloudsecure/agent/bin/cloudsecure-agent-symptom-collector.sh -o /tmp
Anexe o cloudsecure-agent-symptoms.zip (ou o zip criado em /tmp) ao caso, juntamente com o número de série do seu Data Infrastructure Insights. Certifique-se de que o pacote zip esteja instalado no host do agente antes de executar o coletor de sintomas.