


Solucione problemas do coletor de dados SVM do ONTAP

 Sugerir alterações

 PDFs

Use este guia para identificar se um problema no coletor é causado por conectividade de gerenciamento, conectividade de retorno de chamada do FPolicy, configuração do ONTAP, capacidade do agente, resolução de identidade ou um pré-requisito de recurso.
Este documento tem duas partes. Comece com as verificações baseadas nos sintomas. Use os diagnósticos avançados no final somente se essas verificações não resolverem o problema ou se o Suporte da NetApp solicitar mais evidências.
Nota: Para obter instruções de configuração, permissões e pré-requisitos de recursos, consulte "Configurando o coletor de dados ONTAP SVM".
Comece aqui
-
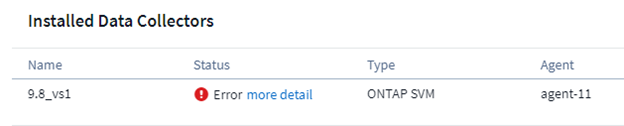
Em Workload Security, selecione Collectors. Na coluna Status, abra Mais detalhes e anote a mensagem de motivo completa.
-
Na página de adicionar ou editar coletor, selecione Testar Conexão. Resolva cada verificação com falha antes de salvar.
-
Escolha o sintoma correspondente abaixo e siga as verificações na ordem.
Abra Mais detalhes para ver o erro completo do coletor.
Nota: Para validação completa, conecte-se usando o endereço IP de gerenciamento do cluster e o nome da SVM. O modo SVM não executa verificações de recursos e RBAC. O teste de conexão utiliza portas representativas do FPolicy, não todas as portas reservadas.
Entenda os resultados do teste de conexão
| Resultado | O que valida | Onde continuar se falhar |
|---|---|---|
HTTPS |
O agente pode acessar o gerenciamento do ONTAP na porta TCP 443. |
Não é possível adicionar o coletor ou o teste de conexão falha |
Versão do ONTAP |
As credenciais funcionam; a versão do ONTAP e a elegibilidade de recursos podem ser lidas. |
Não é possível adicionar o coletor ou o teste de conexão falha |
LIFs de dados |
Existe um LIF de dados operacional elegível; o ONTAP 9.8 + inclui data-fpolicy-client. |
Verifique a LIF de dados e a política de serviço |
IP do agente |
O agente possui um endereço local que pode rotear para as LIFs de dados da SVM. |
Conectividade de callback do FPolicy |
Servidor FPolicy |
O ONTAP pode se conectar de volta ao Agent em portas FPolicy ativas. |
Conectividade de callback do FPolicy |
Características |
A conta e a versão do ONTAP suportam recursos opcionais selecionados. Somente no modo cluster. |
Não é possível adicionar o coletor ou o teste de conexão falha |
Nota: O Test Connection não valida toda a reserva da porta de retorno de chamada, o fluxo real de eventos de arquivo, o comportamento do MetroCluster ou do SVM-DR, a disponibilidade agregada do Persistent Store, as regras MAV, a sintaxe do filtro de compartilhamento e volume ou os coletores do User Directory.
Escolha seu sintoma
-
Não consigo adicionar o coletor ou o teste de conexão falha
-
O status do coletor é Erro
-
O status do coletor está degradado
-
O coletor está em execução, mas nenhuma atividade é exibida
-
A atividade exibe um SID em vez de um nome de usuário
-
O desempenho do ONTAP mudou após a ativação da Workload Security
-
A utilização da capacidade ou da assinatura parece incorreta
-
Snapshot ou ações de bloqueio de usuário falham
-
O estado do coletor ou a ausência de evento podem ser comportamentos esperados
Não consigo adicionar o coletor ou Test Connection falha
Verifique estes itens na ordem
-
Confirme o modo de conexão. O modo Cluster requer o endereço IP de gerenciamento do Cluster e o nome exato da SVM, respeitando maiúsculas e minúsculas. O modo SVM requer o endereço IP de gerenciamento da SVM.
-
A partir do agente, confirme a conectividade HTTPS com o endereço IP de gerenciamento configurado na porta TCP 443. Um tempo limite excedido indica um problema de roteamento ou firewall.
-
Confirme as credenciais e os aplicativos atribuídos ao login do ONTAP. Conceda funções de usuário personalizadas diretamente a um usuário do Active Directory; as funções em nível de grupo podem não estar visíveis na verificação de permissões.
-
Confirme se um LIF de dados SVM elegível está operacional. A partir do ONTAP 9.8, sua política de serviço deve incluir data-fpolicy-client com data-nfs e/ou data-cifs.
-
Se o endereço IP do SVM e o vsadmin forem usados, utilize uma LIF somente para gerenciamento. Uma LIF com funções combinadas de dados e gerenciamento pode responder ao ping enquanto o acesso de gerenciamento ainda falha.
-
Para recursos opcionais, conceda os privilégios relatados pelo teste de Features e, em seguida, execute o teste de conexão novamente.
Erros exatos abordados
-
Falha ao determinar o tipo do ONTAP para [host]. Motivo: erro de conexão com o sistema de armazenamento: host inacessível
-
[IP] é identificado como um cluster/nó e não pode ser adicionado neste modo
-
Nenhuma interface de dados válida encontrada na SVM…
-
Permissão ausente: vserver fpolicy
-
Funções atribuídas no nível do grupo em vez do nível do usuário para este usuário do Active Directory
Resolvido quando
-
Todas as verificações de conexão necessárias são aprovadas e o coletor pode ser salvo. As verificações de recursos podem permanecer indisponíveis apenas para recursos que você não utiliza.
O status do coletor é Erro
Use o motivo mostrado em Mais detalhes. A maioria dos estados de erro pertence a um dos seguintes grupos.
Conectividade de callback do FPolicy
O que isso significa: o ONTAP não consegue manter a conexão que envia arquivos e informações de atividade do usuário para o Agente.
-
Execute o Teste de Conexão e inspecione o servidor FPolicy, o endereço IP do agente e os LIFs de dados.
-
Permita o acesso às portas TCP reservadas entre 35000 e 55000 de cada LIF de dados da SVM para o Agente, incluindo o firewall do host do Agente. Cada SVM utiliza até quatro portas: duas por protocolo habilitado.
-
Confirme se o agente é roteável a partir de cada nó de serviço de dados e LIF de dados SVM.
-
Confirme se apenas um coletor em um ambiente do Workload Security monitora a SVM. Um segundo coletor substitui o primeiro destino FPolicy.
-
No ONTAP 9.8 e versões posteriores, confirme se o data-fpolicy-client está atribuído a um LIF de dados SVM operacional.
Erros exatos abordados
-
Servidor fpolicy externo encerrado
-
O nó não conseguiu estabelecer uma conexão com o servidor FPolicy… Tempo limite excedido
-
Nenhum endereço IP local foi encontrado no conector que possa alcançar as interfaces de dados da SVM
Resolvido quando
-
O teste de conexão reporta sucesso no servidor FPolicy e o coletor permanece em execução após a geração de atividade do cliente.
Configuração do FPolicy
-
Para erros de inclusão de shares, insira os nomes completos das shares sem aspas. Para listas longas, filtre por volume.
-
Para "User is not authorized", adicione os privilégios de usuário personalizados específicos do recurso e reinicie o coletor.
-
Caso não haja interface de dados válida, ative uma LIF de dados elegível e corrija sua política de serviço.
-
Se as informações do aggregate do Persistent Store não estiverem disponíveis, aguarde alguns minutos e reinicie o coletor. O Persistent Store requer o ONTAP 9.14.1 ou posterior.
-
Caso não exista um número de sequência válido, peça a um administrador do ONTAP para remover os objetos FPolicy não utilizados confirmados e, em seguida, reinicie o coletor.
Erros exatos abordados
-
Falha ao configurar fpolicy no SVM … Valor inválido especificado para shares-to-include
-
Falha ao configurar fpolicy no SVM… Usuário não está autorizado
-
Não há número de sequência válido disponível para ativar a política fpolicy
-
Falha ao configurar o armazenamento persistente… As informações de desempenho para o agregado não estão disponíveis no momento
Resolvido quando
-
A política cloudsecure_ FPolicy está ativada e o coletor permanece em execução.
Capacidade do agente ou integridade do coletor
-
Digite novamente a senha do coletor: abra o Edit, insira a senha e salve.
-
Verifique a capacidade de CPU e memória do agente e o número de coletores hospedados.
-
Use o Event Rate Checker para comparar a taxa máxima de eventos com o dimensionamento do Agent. Ajuste a escala do Agent ou migre os collectors quando necessário.
-
Se a ação ainda falhar, reinicie o serviço do Agent e tente novamente após o Agent se reconectar.
Erros exatos abordados
-
Servidor fpolicy externo sobrecarregado
-
O agente não conseguiu se conectar ao coletor
-
AGENT004 — o coletor parou imediatamente após começar
-
AGENT008 — falha ao determinar a saúde do coletor
-
AGENT005 / AGENT006 / AGENT007 / AGENT009 / AGENT010
Resolvido quando
-
O agente está conectado, o coletor entra em funcionamento e permanece saudável durante o pico de atividade.
Status do coletor está degradado
Um coletor degradado ainda está em execução, mas uma ou mais conexões de nós do FPolicy estão desconectadas. A atividade atendida pelos nós afetados pode ser perdida.
-
Abra Mais detalhes e identifique o nó desconectado.
-
Verifique se esse nó possui um LIF de dados operacional para a SVM monitorada.
-
Se o nó não tiver um LIF de dados local para a SVM, nenhuma ação corretiva será necessária.
-
Se existir uma LIF de dados, verifique se ela está ativa, se transporta o data-fpolicy-client no ONTAP 9.8+ e se consegue alcançar as portas de callback do Agent.
-
Permita que o coletor retorne para "Em execução" depois que o nó se reconectar.
Erros exatos abordados
-
O servidor FPolicy foi desconectado no(s) nó(s): …
-
Não há nenhuma LIF local presente para conectar ao servidor FPolicy
Resolvido quando
-
Todos os nós que fornecem dados possuem canais FPolicy conectados. Um nó sem um LIF de dados local não precisa de conexão.
O coletor está em execução, mas nenhuma atividade é exibida
-
Gere atividade real de cliente SMB ou NFS em um compartilhamento ou volume monitorado. Sem E/S de cliente, nenhum evento é produzido.
-
Confirme se o coletor não está pausado. Retome-o antes de testar.
-
Confirme se o protocolo do cliente está habilitado e, para SMB, se a SVM possui um servidor CIFS.
-
Revise os compartilhamentos e volumes incluídos e excluídos. Use nomes completos sem aspas.
-
Habilite o Monitoramento de Acesso a Pastas quando eventos gerais de acesso a pastas forem necessários. A criação, renomeação e exclusão de pastas são coletadas sem essa opção.
-
Se apenas as atividades .ini e .DS_Store estiverem faltando, nenhuma ação será necessária; essas extensões são excluídas da coleta de eventos do FPolicy.
-
Caso a atividade continue ausente, utilize o diagnóstico avançado para verificar a política cloudsecure_ e o log de eventos do ONTAP FPolicy.
Resolvido quando
-
Novas operações de cliente aparecem no Activity Forensics com o protocolo, compartilhamento, caminho e informações de usuário esperados.
A atividade exibe um SID em vez de um nome de usuário
A auditoria do ONTAP está funcionando; a resolução de identidade é um problema à parte.
-
Confirme se existe um coletor de diretório de usuários em execução para cada domínio cujos usuários acessam a SVM monitorada, incluindo domínios confiáveis.
-
Confirme se o coletor de diretórios abrange a floresta ou base de pesquisa correta e utiliza credenciais de bind válidas.
-
Confirme os atributos mapeados: o Active Directory usa name, objectsid e sAMAccountName; o LDAP usa name, uidnumber e uid.
-
Reinicie o User Directory Collector para solicitar uma sincronização imediata após adicionar usuários ou corrigir a configuração.
-
Use a página de solução de problemas do coletor AD ou LDAP para erros de conexão e bind. O recurso Testar Conexão não está disponível para coletores de User Directory.
Resolvido quando
-
A nova atividade exibe o nome de usuário esperado em vez do SID ou UID bruto.
O desempenho do ONTAP mudou após a ativação do Workload Security
-
Use o ONTAP 9.13.1 ou posterior para correções de problemas conhecidos de latência do FPolicy.
-
Verifique a atividade máxima e o dimensionamento do Agent com o Event Rate Checker. Mova os collectors ou dimensione o Agent se ele não conseguir suportar a taxa de eventos.
-
Analise se o Monitor Folder Access aumentou significativamente o volume de eventos.
-
Para versões do ONTAP compatíveis, considere o Persistent Store para buffer de eventos durante interrupções temporárias de conectividade.
-
Em caso de pânico no nó ou latência do storage persistente, colete as evidências do ONTAP e entre em contato com o Suporte da NetApp.
Resolvido quando
-
A latência e as IOPS do ONTAP permanecem dentro da faixa esperada enquanto a coleta do FPolicy está ativa.
A capacidade ou o uso da assinatura parecem incorretos
-
Compare a capacidade bruta relatada pelos coletores do cluster Observability ONTAP e pelos coletores do Workload Security SVM.
-
Para cada coletor SVM, determine se o cluster pai já está sendo monitorado por um coletor do Observability. O mesmo storage não deve ser contabilizado duas vezes.
-
Verifique se houve alguma migração recente de SVM. Confirme se o coletor está em execução e reinicie-o para que as informações atuais do cluster e da capacidade sejam coletadas.
-
Se o total ainda incluir a capacidade do cluster e da SVM, colete o uso antes e depois, bem como a capacidade relatada para cada coletor.
Resolvido quando
-
O uso da assinatura inclui a capacidade de storage uma única vez e reflete o cluster pai atual da SVM.
Ações de Snapshot ou de bloqueio de usuário falham
-
Confirme se o coletor está em execução e não pausado.
-
Para bloquear usuários, utilize credenciais de nível de cluster. Um usuário personalizado também precisa de acesso SSH na porta TCP 22 e dos privilégios de bloqueio documentados.
-
Confirme se o usuário personalizado possui os privilégios de Snapshot necessários.
-
Se o ONTAP Multi-Admin Verify estiver ativado, adicione as exclusões documentadas para snapshots cloudsecure_ e a operação set usada pelo bloqueio de usuário.
-
Execute o Teste de Conexão no modo Cluster e analise os resultados dos recursos de Snapshot e Bloqueio de Usuário.
Resolvido quando
-
O Workload Security pode criar e excluir seus Snapshots, bem como bloquear e restaurar o acesso do usuário.
Comportamento esperado — nenhuma ação necessária
| O que você vê | Por que isso acontece | Quando investigar |
|---|---|---|
MetroCluster coletor de espera está parado |
Use um coletor em modo cluster para a origem e outro para o destino. Somente o coletor SVM ativo é executado. Aguarde até dois minutos após o switchover. |
O coletor do lado ativo não entra em execução. |
Degradado lista um nó sem LIF de dados locais |
O ONTAP não pode estabelecer um canal FPolicy a partir de um nó que não atende à SVM localmente. |
O nó listado possui um LIF de dados SVM operacional. |
Nenhum evento para .ini ou .DS_Store |
Essas extensões estão excluídas do escopo da FPolicy. |
Outras atividades de arquivo esperadas também estão ausentes. |
Breve estado de inicialização, parado ou degradado |
Reiniciar, atualizar, migração, failover e retomar exigem reconexão. |
O estado persiste além da operação ou se repete. |
Diagnóstico avançado e coleta de dados para suporte
Use esta parte somente quando as verificações acima não resolverem o problema ou quando o Suporte da NetApp solicitar mais evidências. Esses procedimentos exigem acesso administrativo ao host do agente e ao ONTAP.
Colete evidências antes de alterar o ambiente
-
Registre o motivo completo do status do coletor e o horário da falha.
-
Salve o resultado do teste de conexão.
-
Registre as versões do agente e do coletor, a versão do ONTAP, o nome da SVM, o modo de conexão e as alterações recentes.
-
Gere o pacote de sintomas do agente uma única vez para que os registros anteriores às suas alterações sejam preservados.
sudo /opt/netapp/cloudsecure/agent/bin/cloudsecure-agent-symptom-collector.sh -o /tmp
O comando cria o arquivo cloudsecure-agent-symptoms.zip. Instale o zip se o script informar que o comando zip não foi encontrado.
Locais de log
| Evidência | Localização ou comando |
|---|---|
Registro do coletor |
/opt/netapp/cloudsecure/data-collectors/<collector-uuid>/logs/dsc.log Contém toda a atividade do coletor, incluindo erros. Use este registro para investigar problemas do coletor. |
Registro do agente |
/opt/netapp/cloudsecure/agent/logs/agent.log |
Instalação e atualização do agente |
/opt/netapp/cloudsecure/agent/logs/cloudsecure_agent_install.log /opt/netapp/cloudsecure/agent/logs/cloudsecure_agent_upgrade.log |
Testar conexão |
/opt/netapp/cloudsecure/test-connection/logs/ |
Serviço de agente |
systemctl status cloudsecure-agent.service journalctl -u cloudsecure-agent.service |
Nota: O diretório de logs do coletor também pode conter error.log, mas este não é um log de erros geral. Ele é gravado apenas quando um coletor não consegue iniciar devido a uma configuração inválida, e o agente o remove após reportar esse motivo no status do coletor. Normalmente, ele está ausente ou vazio, então use dsc.log.
Validar o estado do FPolicy do ONTAP
Execute esses comandos a partir do contexto administrativo apropriado do ONTAP:
event log show -source fpolicy
event log show -source fpolicy -fields event,action,description
fpolicy show
fpolicy show-engine
Procure por uma política de Workload Security com o prefixo cloudsecure_. A política deve estar habilitada e cada nó de serviço de dados deve exibir um mecanismo externo conectado. Preserve o motivo do evento e o nome do nó quando um canal for desconectado.
Validar cada caminho de rede
| Direção | Porta | Propósito |
|---|---|---|
Agente → IP de gerenciamento do cluster ou SVM |
TCP 443 |
Configurar e consultar o ONTAP. |
LIFs de dados SVM → Agente |
Portas reservadas dentro do TCP 35000–55000 |
Arquivo FPolicy e atividade do usuário. Até quatro portas por SVM: duas por protocolo habilitado. |
IP de gerenciamento de cluster → agente |
Portas reservadas dentro do TCP 35000–55000 |
Eventos baseados em EMS, incluindo integrações ARP. |
Agente → IP de gerenciamento de cluster |
TCP 22 |
Bloqueio de usuários SMB com credenciais de cluster. |
Nota: O teste de conexão valida as portas de retorno de chamada do representante em tempo real. Ele não comprova que todas as portas no intervalo reservado do firewall estão abertas.
Conectividade de gerenciamento do agente para o ONTAP
curl -kv https://++<++management-ip++>++:443
Uma resposta TLS comprova o caminho TCP. Um tempo limite indica bloqueio de roteamento ou firewall. Uma resposta de autenticação comprova a acessibilidade, mas não que as credenciais ou funções estejam corretas.
Conectividade de retorno de chamada do ONTAP para o agente
A partir do ONTAP, teste o roteamento de cada LIF de dados SVM relevante:
network ping -vserver ++<++svm++>++ -lif ++<++data-lif++>++ -destination ++<++agent-ip++>++ -show-detail
No agente, inspecione o firewall do host:
sudo firewall-cmd --zone=public --list-ports
sudo iptables-save
Confirme se as portas de retorno de chamada reservadas estão liberadas para entrada de todas as LIFs de dados SVM e, para recursos baseados em EMS, do IP de gerenciamento do cluster.
Verifique o LIF de dados e a política de serviço
A partir do ONTAP 9.8 e versões posteriores, um LIF de dados SVM operacional deve incluir data-fpolicy-client com data-nfs e/ou data-cifs.
network interface show -vserver ++<++svm++>++ -fields service-policy,status-admin,status-oper
Caso não exista uma política adequada, crie ou modifique uma de acordo com o design da sua rede ONTAP. Por exemplo:
net int service-policy create -policy only++_++data++_++fpolicy -vserver ++<++svm++>++ ++\++ \
-allowed-addresses 0.0.0.0/0 -services data-cifs,data-nfs,data,-core,data-fpolicy-client
Nota: Em versões do ONTAP anteriores à 9.8, o data-fpolicy-client não é necessário. O LIF deve ter função de dados, estar operacional e suportar NFS e/ou CIFS.
Use um rastreamento de pacotes do ONTAP
Utilize o rastreamento de pacotes somente após o Test Connection e se as verificações de roteamento e firewall não explicarem a falha de callback.
-
Inicie um rastreamento de pacotes no ONTAP para a LIF de dados relevante e o IP do agente.
-
Tente testar a conexão ou reiniciar o coletor.
-
Aguarde a falha e, em seguida, pare o rastreamento.
-
Recupere o rastreamento de https://<cluster-management-ip>/spi/<cluster-name>/etc/log/packet_traces/.
-
Procure por um SYN do ONTAP para a porta de retorno de chamada do Agente. A ausência de um SYN indica um problema de caminho ou de política no lado do ONTAP. Um SYN sem um handshake completo indica um problema de firewall ou de roteamento entre o ONTAP e o Agente.
Nota: Os rastreamentos de pacotes podem conter informações de rede. Trate-os de acordo com seus requisitos de gerenciamento de dados.
Diagnosticar coletores SVM duplicados
Dois coletores não podem monitorar a mesma SVM, mesmo que pertençam a ambientes de Workload Security diferentes. O coletor mais recente reescreve o destino do FPolicy e desconecta o coletor anterior.
-
Pesquise todos os ambientes do Workload Security que possam acessar o cluster.
-
Identifique coletores que utilizam o mesmo nome de SVM ou endpoint de gerenciamento.
-
Mantenha um coletor e remova os duplicados.
-
Reinicie o coletor retido e confirme se o canal FPolicy dele permanece conectado.
Limpar objetos FPolicy não utilizados confirmados
Nota: Não exclua objetos cloudsecure_ de um coletor ativo. O coletor possui e atualiza esses objetos.
Liste a configuração do FPolicy e identifique os objetos que foram confirmados como não utilizados:
fpolicy show
Para uma política não utilizada, remova seus objetos na ordem de dependência:
fpolicy disable -vserver ++<++svm++>++ -policy-name ++<++policy-name++>++
fpolicy policy scope delete -vserver ++<++svm++>++ -policy-name ++<++policy-name++>++
fpolicy policy delete -vserver ++<++svm++>++ -policy-name ++<++policy-name++>++
fpolicy policy event delete -vserver ++<++svm++>++ -event-name ++<++event-name++>++
fpolicy policy external-engine delete -vserver ++<++svm++>++ -engine-name ++<++engine-name++>++
Reinicie o coletor de Workload Security após a limpeza dos slots de sequência ou objetos conflitantes.
Diagnosticar erros no ciclo de vida do agente e do coletor
| Erro | Verificações avançadas |
|---|---|
AGENT004 |
Inspecione o dsc.log em busca de encerramento imediato do processo, falha de permissão ou configuração inválida. |
AGENT008 |
Digite novamente a senha do coletor; verifique a CPU e a memória do agente e a taxa de eventos; inspecione o dsc.log para identificar a causa da falha do coletor. |
AGENT005 / 006 / 007 / 010 |
Tente novamente após alguns minutos. Se a ação ainda falhar, reinicie o serviço cloudsecure-agent.service e registre a ação exata e o motivo. |
AGENT009 |
Confirme se o coletor ainda existe no agente e ambiente selecionados e se uma exclusão ou migração simultânea não o removeu. |
Agente NÃO_CONECTADO |
Verifique systemctl e journalctl, o SaaS egressando na porta TCP 443, configuração de proxy, inspeção SSL e a conta cssys. |
Use a ferramenta de verificação de taxa de eventos para dimensionar o agente. Não confie apenas na contagem de coletores; o volume de eventos e os recursos ativados afetam a carga.
Investigue a ausência de atividade após as verificações básicas
-
Execute o comando event log show -source fpolicy e salve quaisquer erros.
-
Execute o comando fpolicy show e confirme se a política cloudsecure_ está habilitada.
-
Confirme se o protocolo que gera operações do cliente está habilitado no coletor e permitido na SVM.
-
Confirme se o compartilhamento ou o volume não estão excluídos.
-
Confirme se o coletor não estava pausado quando a operação ocorreu.
-
Correlacione o registro de data e hora da operação do cliente com o dsc.log e os eventos do ONTAP FPolicy.
Investigar a resolução de identidade
O recurso Testar Conexão não está disponível para coletores de User Directory. Use as ferramentas nativas do diretório e o log do coletor.
| Diretório | Portas padrão | Atributos esperados |
|---|---|---|
Active Directory |
389 LDAP / 636 LDAPS |
Nome de exibição: nome ID: objectsid Nome de usuário: sAMAccountName |
LDAP |
389 LDAP / 636 LDAPS |
Nome de exibição: nome ID: uidnumber Nome de usuário: uid |
Valide o nome do servidor, a porta, o DN de vinculação, a senha, a floresta ou a base de pesquisa e o acesso de leitura. Reinicie o coletor de diretórios após uma correção para solicitar uma nova sincronização.
Verificações de múltiplos administradores
A verificação de múltiplos administradores pode bloquear os comandos do ONTAP usados para snapshots e bloqueio de usuários. Revise as regras existentes antes de alterá-las. As exclusões documentadas do o Workload Security são:
multi-admin-verify rule modify -operation "volume snapshot create" -query "-snapshot !*cloudsecure_*" + multi-admin-verify rule modify -operation "volume snapshot delete" -query "-snapshot !*cloudsecure_*" + multi-admin-verify rule delete -operation set
Nota: A exclusão da regra definida altera a proteção Multi-Admin Verify para essa operação. Analise a alteração com o administrador de segurança do ONTAP.
Contate o suporte da NetApp
Contate o suporte quando um erro persistir após as verificações programadas, o ONTAP reportar um erro crítico em um nó ou a capacidade permanecer incorreta após a atualização dos dados do coletor.
Incluir
-
A mensagem completa do Status > Mais detalhes e o horário da falha.
-
Resultados do teste de conexão, incluindo verificações ignoradas.
-
Versões de agente e de coletor e seus respectivos estados atuais.
-
Versão do ONTAP, nome do cluster e da SVM, modo de conexão e alterações recentes na topologia.
-
cloudsecure-agent-symptoms.zip e o dsc.log correspondente.
-
Saída dos comandos "fpolicy show", "fpolicy show-engine" e "event log show -source fpolicy".
-
Um rastreamento de pacotes quando um caminho de retorno de chamada permanece sem explicação.
-
Para desempenho: a linha do tempo da latência e das IOPS e a linha do tempo da taxa de eventos.
-
Para capacidade: utilização antes e depois da assinatura e a capacidade bruta relatada por cada coletor.
Use a opção Ajuda > Suporte no Data Infrastructure Insights para abrir um caso.