


Configurando o coletor de dados ONTAP SVM


 Sugerir alterações

 PDFs

O coletor de dados ONTAP SVM permite que o Workload Security monitore a atividade de acesso a arquivos e usuários nas máquinas virtuais de armazenamento (SVMs) do NetApp ONTAP. O coletor se conecta ao ONTAP por HTTPS para configurar o FPolicy; o ONTAP então se conecta de volta ao agente do Workload Security para transmitir eventos de acesso a arquivos e usuários. Este guia aborda versões compatíveis, pré-requisitos, métodos de conexão, permissões, a verificação prévia de Testar Conexão, campos de configuração, configuração específica de recursos e problemas comuns com suas soluções.
Recomendado: Para a configuração mais rápida e confiável, conecte-se via endereço IP de gerenciamento do cluster + nome SVM com as credenciais do cluster e execute o Teste de Conexão antes de salvar. Essa prática simples evita a maioria dos problemas de configuração do coletor.
Versões e plataformas suportadas
| Item | Suporte |
|---|---|
ONTAP (mínimo) |
ONTAP 9.2 e versões posteriores. Para obter o melhor desempenho, use o ONTAP posterior à 9.13.1. |
PMEs |
SMB 3.1 e versões anteriores. |
NFS |
Até e incluindo NFS 4.1 (NFS 4.1 requer o ONTAP 9.15 ou posterior). |
FlexGroup |
ONTAP 9.4 e versões posteriores. |
O FlexCache (NFS) |
ONTAP 9.7 e versões posteriores. |
O FlexCache (SMB) |
ONTAP 9.14.1 e versões posteriores. |
ONTAP Select |
Compatível. |
Tipo/subtipo de SVM |
Apenas SVMs de dados (sem volumes infinitos). Subtipos suportados: padrão, sync_source, sync_destination. As SVMs de destino DP são ignoradas para auditoria por design. |
política de serviço data-fpolicy-client |
Requerido a partir do ONTAP 9.8 e versões posteriores (consulte a Service policy). Em versões anteriores, não é necessário configurá-lo. |
Versões mínimas de recursos |
Acesso negado: 9.13.0+ • Eventos de Proteção Autônoma contra Ransomware (ARP): 9.11.1+ • Armazenamento persistente: 9.14.1+ • Formato de evento Protobuf: 9.15+ |
Important: A política de serviço data-fpolicy-client é obrigatória a partir do ONTAP 9.8. Em versões anteriores, não é necessário configurá-la.
Antes de começar
-
É necessário instalar e conectar um agente antes de executar o Test Connection ou adicionar um data collector. Consulte Deploy Workload Security Agents e Agent Requirements.
-
Configure um coletor de diretório de usuários para cada domínio cujos usuários acessam a SVM monitorada. Testar conexão não está disponível para coletores de diretório de usuários; sem um, a Análise Forense de Atividades exibe os SIDs em vez dos nomes de usuário.
-
Reserve as portas de retorno de chamada FPolicy necessárias para o Agente. O Test Connection utiliza apenas as portas ativas que aloca, não todo o intervalo reservado. Além disso, certifique-se de que cada LIF de dados SVM possa rotear para o Agente; o resultado do endereço IP do Agente seleciona um endereço local, mas não testa a rota.
-
Configure apenas um coletor, em um ambiente de Workload Security, para uma SVM. Test Connection não detecta um coletor duplicado em outro ambiente.
Requisitos de rede
| Caminho | Porta(s) | Propósito |
|---|---|---|
Agente → ONTAP (endereço IP de gerenciamento de cluster ou SVM) |
TCP 443 |
REST/ONTAPI sobre HTTPS para configurar o FPolicy. |
LIFs de dados SVM do ONTAP → Agente |
TCP 35000–55000 |
Eventos de acesso a arquivos/usuários do FPolicy (o ONTAP faz chamadas de retorno para o Agente). |
IP de gerenciamento de cluster ONTAP → Agente |
TCP 35000–55000 |
Eventos EMS (por exemplo ARP), quando esses recursos são usados. |
Agente → gerenciamento de cluster ONTAP |
SSH 22 |
Bloqueio de usuários CIFS/SMB (credenciais de cluster). |
Não é necessário abrir toda a faixa de 35000 a 55000. Cada SVM utiliza até 4 portas (2 por protocolo habilitado — NFS e CIFS/SMB); reserve cerca de 200 portas para um Agent totalmente carregado (50 coletores). Abra a faixa em direção ao Agent, incluindo qualquer firewall no próprio host do Agent.
Nota: Quando um firewall estiver ativado, defina uma exceção para as portas usadas pelo coletor. Quando o Agent é executado na AWS para monitorar uma Cloud ONTAP SVM, o Agent e o armazenamento devem estar na mesma VPC ou ter uma rota válida entre as VPCs.
Escolha um método de conexão
Adicione uma SVM usando um dos dois métodos. O IP do cluster + nome da SVM é altamente recomendável.
| Método | Credenciais | O que você recebe | Notas |
|---|---|---|---|
IP de gerenciamento do cluster + nome do SVM (recomendado) |
Cluster-admin, ou csuser, ou um usuário do Active Directory com uma função equivalente a csrole |
Funcionalidade completa, incluindo o recurso Test Connection/verificações RBAC e recursos baseados em EMS (ARP). |
O nome da SVM deve corresponder exatamente ao ONTAP (respeitando maiúsculas e minúsculas). |
IP de gerenciamento da SVM |
vsadmin, ou csuser, ou um usuário do AD com uma função equivalente a csrole |
Auditoria principal. O Teste de Conexão não pode executar verificações de recursos/RBAC no modo SVM (a conta SVM não tem permissão para executá-las). |
Utilize uma LIF dedicada para gerenciamento de SVM ou defina a política de firewall da LIF de dados como mgmt (abaixo). |
Problema comum: Quando você se conecta via IP da SVM com o vsadmin e a LIF tem uma função combinada de Dados + Gerenciamento, o ping funciona, mas o SSH não. Crie uma LIF somente para gerenciamento da SVM ou defina a política de firewall da LIF de dados como mgmt.
Se você usar o IP de gerenciamento SVM
_O endereço IP de gerenciamento do cluster + nome SVM é recomendado. Se você precisar usar o modo SVM, conclua esta configuração antes de testar a conexão:
Defina e desbloqueie a senha do vsadmin para acesso externo:
security login password -username vsadmin -vserver <svmname>

security login unlock -username vsadmin -vserver <svmname>
Use uma LIF dedicada para gerenciamento de SVM. Se não houver uma disponível, defina a política de firewall da LIF de dados como mgmt:
network interface modify -lif <SVM_data_LIF_name> -firewall-policy mgmt

Important: O modo SVM não pode executar as verificações de recursos e RBAC. Use o endereço IP de gerenciamento do cluster + nome SVM sempre que possível.
Permissões (RBAC)
O Test Connection é executado com a conta ONTAP inserida no formulário do coletor. Antes de executá-lo, use as credenciais de cluster-admin ou crie csuser/csrole com os privilégios necessários abaixo. Sem esses privilégios, o Test Connection não pode validar ou configurar o FPolicy e os recursos selecionados.
Privilégios mínimos por capacidade
| Capacidade | Privilégio(s) necessário(s) | limite mínimo do ONTAP |
|---|---|---|
FPolicy (obrigatório para todas as implementações) |
vserver fpolicy: todos |
Qualquer suportado |
Atalho de administrador |
role DEFAULT: readonly (cluster) — atende às verificações de leitura; o fpolicy ainda precisa de all |
— |
Instantâneos |
snapshot do volume: tudo (escopo para cloudsecure_* quando possível) |
Qualquer |
Monitoramento baseado em EMS |
Catálogo de eventos, filtro de eventos, notificação de eventos, destino de notificação de eventos, certificado de segurança: todos |
Qualquer |
Acesso ao ONTAP negado |
Acesso REST + eventos de fpolicy da SVM |
9.13.0+ |
Eventos de Proteção Autônoma contra Ransomware (ARP) |
volume de segurança anti-ransomware + volume: somente leitura/todos |
9.11.1+ |
Armazenamento Persistente |
vserver fpolicy: todos + job show: somente leitura (ou todos) |
9.14.1+ |
Formato de evento Protobuf |
vserver fpolicy: todos |
9.15+ |
Bloqueio de acesso de usuários (SMB e NFS) |
SSH (aplicativo ssh + porta 22) + conjunto: todos, e regra de política de exportação da SVM, sessão cifs da SVM, serviços de verificação de acesso da SVM autenticação translate, mapeamento de nomes da SVM: todos. Somente credenciais do cluster. |
Qualquer |
Armadilha comum: Para contas do ONTAP com suporte do AD, conceda a função diretamente ao usuário. Se a função for atribuída apenas no nível do grupo, a verificação de permissões não poderá lê-la e o Test Connection exibirá "Funções atribuídas no nível do grupo em vez do nível do usuário para este usuário do Active Directory".
Crie o usuário csuser por meio do IP de gerenciamento do cluster
Se um csuser/csrole existente precisar ser substituído primeiro:
security login delete -user-or-group-name csuser -application *
security login role delete -role csrole -cmddirname *
security login rest-role delete -role csrestrole -api *
security login rest-role delete -role arwrole -api *
Crie a função e o usuário (execute como administrador do cluster):
security login role create -role csrole -cmddirname DEFAULT -access readonly
security login role create -role csrole -cmddirname "vserver fpolicy" -access all
security login role create -role csrole -cmddirname "volume snapshot" -access all -query "-snapshot cloudsecure_*"
security login role create -role csrole -cmddirname "event catalog" -access all
security login role create -role csrole -cmddirname "event filter" -access all
security login role create -role csrole -cmddirname "event notification destination" -access all
security login role create -role csrole -cmddirname "event notification" -access all
security login role create -role csrole -cmddirname "security certificate" -access all
security login role create -role csrole -cmddirname "cluster application-record" -access all
security login create -user-or-group-name csuser -application ontapi -authmethod password -role csrole
security login create -user-or-group-name csuser -application ssh -authmethod password -role csrole
security login create -user-or-group-name csuser -application http -authmethod password -role csrole
Crie o csuser via IP de gerenciamento da SVM (Vserver)
Se um csuser/csrole existente precisar ser substituído primeiro:
security login delete -user-or-group-name csuser -application * -vserver <vservername>
security login role delete -role csrole -cmddirname * -vserver <vservername>
security login rest-role delete -role csrestrole -api * -vserver <vservername>
Crie a função e o usuário (substitua <vservername> antes de executar):
security login role create -vserver <vservername> -role csrole -cmddirname DEFAULT -access none
security login role create -vserver <vservername> -role csrole -cmddirname "network interface" -access readonly
security login role create -vserver <vservername> -role csrole -cmddirname version -access readonly
security login role create -vserver <vservername> -role csrole -cmddirname volume -access readonly
security login role create -vserver <vservername> -role csrole -cmddirname vserver -access readonly
security login role create -vserver <vservername> -role csrole -cmddirname "vserver fpolicy" -access all
security login role create -vserver <vservername> -role csrole -cmddirname "volume snapshot" -access all
security login create -user-or-group-name csuser -application ontapi -authmethod password -role csrole -vserver <vservername>
security login create -user-or-group-name csuser -application http -authmethod password -role csrole -vserver <vservername>
Permissões específicas de cada funcionalidade
Armazenamento persistente (modo de cluster mostrado; adicione -vserver <vservername> para o modo SVM):
security login role create -role csrole -cmddirname "vserver fpolicy" -access all
security login role create -role csrole -cmddirname "job show" -access readonly
Protobuf (modo de cluster mostrado; adicione -vserver <vservername> para o modo SVM):
security login role create -role csrole -cmddirname "vserver fpolicy" -access all
Para Access Denied e ARP, as credenciais de administrador do cluster não exigem permissões adicionais. Para um usuário personalizado, adicione os privilégios na tabela de capacidades acima. Consulte os guias de integração do ONTAP Access Denied e do ONTAP Autonomous Ransomware Protection.
Configurar e testar o coletor de dados
-
Faça login como Administrador ou Proprietário da Conta no Data Infrastructure Insights.
-
Selecione Workload Security > Collectors > +Data Collectors.
-
Passe o cursor sobre o bloco SVM da NetApp e clique em +Monitor.
-
Preencha os campos abaixo. Não salve o coletor ainda.
| Campo | Descrição |
|---|---|
Nome |
Nome único para o coletor de dados. |
Agente |
Selecione um agente conectado configurado. |
Conecte-se via IP de gerenciamento para |
Escolha o endereço IP do cluster (recomendado) ou o IP de gerenciamento do SVM. |
Endereço IP de gerenciamento de cluster/SVM |
IP de gerenciamento para o cluster ou SVM, conforme sua seleção. |
Nome SVM |
O nome da SVM (obrigatório ao conectar via IP do cluster). Deve corresponder exatamente ao ONTAP (diferencia maiúsculas de minúsculas). |
Nome de usuário |
IP do cluster: cluster-admin, csuser ou usuário do AD com função equivalente a csrole. IP da SVM: vsadmin, csuser ou usuário do AD com função equivalente a csrole. |
Senha |
Senha da conta acima. |
Filtrar Ações/Volumes |
Escolha incluir ou excluir compartilhamentos/volumes específicos da coleta de eventos. |
Nomes de compartilhamento para incluir/excluir |
Nomes completos das shares separados por vírgulas (sem aspas). Para listas longas, filtre por volume em vez de por share. |
Nomes de volumes para incluir/excluir |
Nomes completos dos volumes separados por vírgulas (sem aspas). |
Monitorar acesso à pasta |
Habilita eventos gerais de acesso a pastas. A criação, renomeação e exclusão de pastas são registradas mesmo sem essa opção. Habilitar essa opção aumenta o volume de eventos. |
Definir tamanho do buffer de envio ONTAP |
Ajusta o buffer de envio do FPolicy. Em versões do ONTAP anteriores à 9.8p7 com problemas de desempenho, ajuste para melhorar o desempenho do ONTAP. Entre em contato com o Suporte da NetApp se a opção não for exibida. |
Important: extensões de arquivo excluídas por padrão: por padrão, o Workload Security configura o escopo do FPolicy para excluir as extensões .ini e .DS_Store. Os eventos desses arquivos são filtrados no ONTAP e nunca chegam ao Workload Security, portanto, não aparecem no Activity Forensics. Isso é separado das exclusões de alertas configuráveis pelo cliente. Esse é o comportamento esperado; a auditoria dessas extensões não é configurável na interface do usuário.
Execute o Teste de Conexão antes de salvar
O recurso Test Connection (introduzido em março de 2025) valida a conectividade, as credenciais, os LIFs de dados, o callback do FPolicy e o RBAC por recurso antes de você criar o coletor, para que você possa corrigir sozinho problemas de rede e permissões. Na página de adicionar/editar coletor, insira os detalhes e clique em Test Connection.
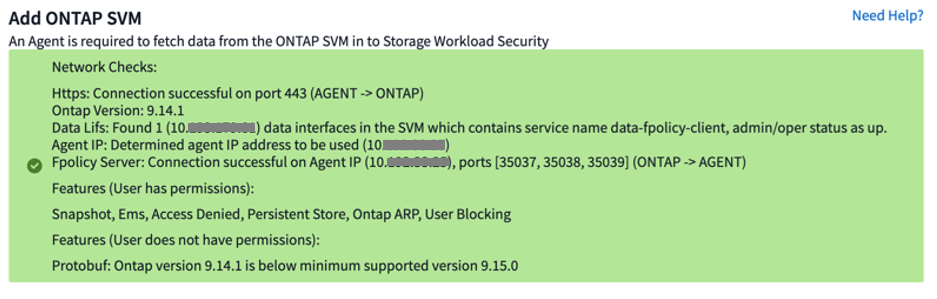
Exemplo de um resultado de Test Connection bem-sucedido.
Execute-o via IP de gerenciamento do cluster + nome SVM com as credenciais do cluster para cobertura completa.
| Verificar | O que isso confirma | Se falhar |
|---|---|---|
Https |
O agente pode acessar o gerenciamento do ONTAP na porta TCP 443. |
Verifique o IP/modo e o firewall da porta 443. |
Versão do ONTAP |
Funcionamento das credenciais; elegibilidade de versão e recursos. |
Verifique as credenciais/RBAC e a versão do ONTAP. |
LIFs de dados |
Existe um LIF de dados utilizável com data-fpolicy-client (9.8+), up. |
Adicione o data-fpolicy-client à política de serviço (consulte Service policy). |
IP do agente |
O agente possui um endereço local ativo na mesma família IPv4 ou IPv6 que as LIFs de dados da SVM. Isso não comprova o roteamento. |
Certifique-se de que o Agent tenha um endereço local elegível. Se o Fpolicy Server falhar posteriormente, verifique o roteamento de cada LIF de dados SVM para o Agent. |
Servidor Fpolicy |
O ONTAP pode retornar a chamada para o Agente e concluir o handshake FPolicy em portas ativas. |
Abra 35000–55000 em direção ao Agent; verifique um-SVM-um-collector. |
Características |
RBAC por recurso e elegibilidade de versão do ONTAP (somente no modo cluster). |
Conceda os privilégios que faltam (consulte Permissions). |
Important*: Limitações: O Test Connection testa apenas um subconjunto das portas 35000–55000 (mantenha todo o intervalo reservado aberto). O resultado do endereço IP do Agent seleciona um endereço local ativo na mesma família IPv4 ou IPv6 que as LIFs de dados; ele não testa o roteamento de cada LIF de dados para o Agent. O Test Connection também não gera nem valida o fluxo real de eventos de arquivo. As verificações de recursos/RBAC não são executadas no modo SVM porque a conta SVM não possui a permissão necessária e o Test Connection não está disponível para coletores de User Directory.
Quando todas as quatro verificações de rede forem aprovadas, revise os resultados de cada recurso que você planeja usar e, em seguida, salve o coletor.
Important: O sucesso do teste de conexão baseia-se nas quatro verificações de rede. Os resultados dos recursos são informativos, portanto, o sucesso não significa que todos os recursos opcionais tenham o RBAC necessário. Corrija as verificações de recursos com falha antes de habilitar esses recursos.
Se a verificação de Data Lifs falhar
Não verifique manualmente o LIF de dados antes de Test Connection. Se o resultado do LIF de dados falhar, use os seguintes comandos para corrigir a política de serviço. A partir do ONTAP 9.8, pelo menos um LIF de dados SVM operacional deve incluir data-fpolicy-client com data-nfs e/ou data-cifs:
net int service-policy create -policy only_data_fpolicy -vserver <svm> \
-allowed-addresses 0.0.0.0/0 -services data-cifs,data-nfs,data,-core,data-fpolicy-client
Verifique o LIF:
network interface show -vserver <svm> -fields service-policy,status-admin,status-oper
Em versões do ONTAP anteriores à 9.8, não é necessário configurar o data-fpolicy-client; uma LIF com a função data (up) que transporte NFS e/ou CIFS é suficiente.
Configuração de recursos
Verificação Multi-Admin (MAV)
Se o MAV estiver ativado, ele pode bloquear os comandos que o Workload Security usa para snapshots e bloqueio de usuários. Adicione exclusões:
multi-admin-verify rule modify -operation "volume snapshot create" -query "-snapshot !*cloudsecure_*"
multi-admin-verify rule modify -operation "volume snapshot delete" -query "-snapshot !*cloudsecure_*"
multi-admin-verify rule delete -operation set # allow user blocking
Bloqueio de acesso de usuários (SMB e NFS)
-
Requer credenciais de nível de cluster (SMB bloqueia o usuário; NFS bloqueia o endereço IP do host). Com o cluster-admin, nenhuma permissão extra é necessária — basta garantir SSH (porta 22) para o gerenciamento do cluster.
-
Com um usuário personalizado (csuser), conceda os privilégios de nível de cluster abaixo, certifique-se de que o usuário possa acessar via SSH e, em seguida, reinicie os coletores do ONTAP e do User Directory.
security login role create -role csrole -cmddirname "vserver export-policy rule" -access all
security login role create -role csrole -cmddirname set -access all
security login role create -role csrole -cmddirname "vserver cifs session" -access all
security login role create -role csrole -cmddirname "vserver services access-check authentication translate" -access all
security login role create -role csrole -cmddirname "vserver name-mapping" -access all
Armazenamento Persistente
Compatível com o ONTAP 9.14.1. Habilite com a caixa de seleção na página de adicionar/editar e forneça um nome de volume (obrigatório). O comportamento varia conforme a versão:
-
ONTAP 9.14.1: crie o volume você mesmo (16 GB recomendados) e insira o nome dele.
-
ONTAP 9.15.1: o coletor cria automaticamente um volume de 16 GB usando o nome que você fornecer.
Requer vserver fpolicy: all mais job show: readonly (consulte permissões específicas do recurso).
Modo Protobuf
Quando habilitado na Configuração Avançada, o Workload Security configura o mecanismo FPolicy no modo protobuf. Compatível a partir do ONTAP 9.15. Requer vserver fpolicy: all. Consulte a documentação do ONTAP para obter detalhes.
Configuração recomendada para o MetroCluster
-
Configure dois coletores: um para a SVM de origem e outro para a SVM de destino.
-
Conecte ambos pelo IP do cluster.
-
A qualquer momento, o coletor da SVM ativa mostra "Em execução" e o coletor em espera mostra "Parado".
-
No switchover, os estados se alternam; aguarde até dois minutos para a transição.
Nota: Um coletor MetroCluster parado no lado em espera é esperado, não é um erro. Investigue apenas se o lado ativo não estiver em execução.
Pausar e retomar um coletor
As opções Pause e Resume se aplicam a um coletor de dados, não a um Agent. Você pode executá-las na UI (Collectors > o coletor > menu de opções) ou na API.
Pausar um coletor em execução remove a configuração do FPolicy do ONTAP. Enquanto estiver pausado, nenhum evento flui e nenhum dado é enviado em nenhuma direção.
-
Novos volumes criados durante a pausa não são detectados até que você retome.
-
A limpeza de Snapshot não é executada em um coletor pausado.
-
Eventos EMS (como o ONTAP ARP) não são processados enquanto estão pausados — eventos de adulteração de arquivos podem ser perdidos.
-
Os e-mails de notificação de saúde não são enviados para um coletor pausado.
-
Ações manuais ou automáticas (Snapshot, bloqueio de usuário) não são suportadas enquanto pausado.
-
Um coletor pausado permanece pausado mesmo após atualizações do agente/coletor e reinicializações/reboots do agente.
-
Um coletor em estado de erro não pode ser pausado; Pausar só é habilitado a partir do estado em execução.
-
Se o agente for desconectado, o coletor entra em estado Parado e a função Pausar é desativada.
Quando usar Pause
-
Use a função Pause para manutenções prolongadas no ONTAP, como uma atualização planejada do ONTAP ou uma interrupção do SVM, para que a configuração do FPolicy seja removida corretamente enquanto o storage estiver indisponível.
-
Retome assim que a manutenção for concluída. A atividade que ocorre enquanto um coletor está pausado não é coletada.
-
Não utilize a função Pausar para controlar quando um Agent ou um collector é atualizado. Em vez disso, fixe e desfixe o Agent (consulte Deploy Workload Security Agents).
Nota: Um coletor não pode ser pausado enquanto tiver usuários restritos (bloqueados). Restaure o acesso do usuário primeiro.
Migrar um coletor para outro Agent
Você pode mover um coletor entre agentes para equilibrar a carga.
-
O agente de origem deve estar conectado; o coletor deve estar em execução.
-
Compatível com coletores de dados e de diretório de usuários; não compatível com tenants gerenciados manualmente.
-
Edite o coletor, escolha um agente de destino e clique em Salvar Coletor. As alterações de configuração na página de edição são mantidas após uma migração bem-sucedida.
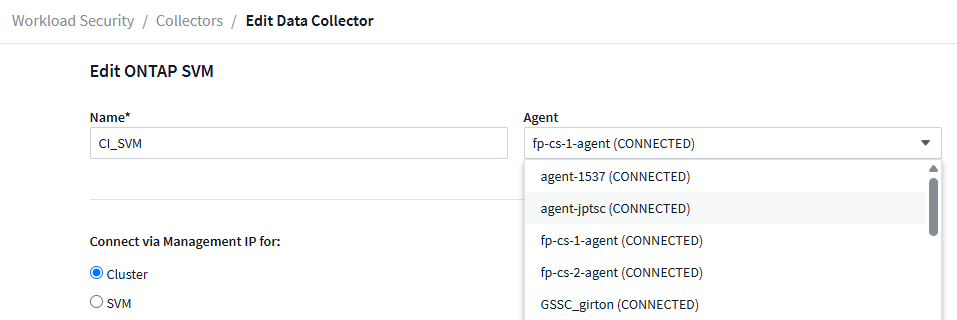
Selecione outro Agent para migrar o coletor.
Melhores práticas para coletores de dados
-
Execute o Teste de Conexão antes de salvar um coletor e resolva todas as verificações com falha. A maioria dos erros do coletor são pré-requisitos não atendidos que o Teste de Conexão detecta.
-
Conecte-se através do endereço IP de gerenciamento do cluster com o nome da SVM e as credenciais do cluster. O modo SVM não pode executar o recurso e as verificações de RBAC.
-
Configure um coletor por SVM, em apenas um ambiente de Workload Security. Um segundo coletor substitui o destino FPolicy do primeiro.
-
Configure um coletor de diretório de usuários para cada domínio cujos usuários acessam as SVMs monitoradas, antes ou junto com o primeiro coletor de SVM do ONTAP, para que a atividade mostre os nomes de usuário em vez dos SIDs.
-
Insira os nomes completos das shares e volumes, sem aspas. Para listas longas, filtre por volume em vez de por share.
-
Ative a opção "Monitorar acesso à pasta" somente quando você precisar de eventos gerais de acesso à pasta, pois isso aumenta o volume de eventos.
-
Mantenha o agente de hospedagem dentro da capacidade — no máximo 50 coletores, com um limite de 20.000 eventos por segundo — e use o Event Rate Checker para dimensionar de acordo com a taxa máxima de eventos.
-
Para o MetroCluster, configure um coletor para a SVM de origem e outro para a SVM de destino, ambos conectados pelo endereço IP do cluster.
-
Use a função Pausar somente para manutenção prolongada no ONTAP. Para controlar quando as atualizações ocorrem, fixe e desfixe o Agent (consulte Deploy Workload Security Agents).
-
Para obter o melhor desempenho do FPolicy, posicione o agente próximo à rede de storage e minimize a latência de rede.
Se o coletor reportar um erro após o salvamento
O teste de conexão abrange a conectividade durante a configuração, as credenciais, as LIFs de dados, a conectividade de retorno de chamada nas portas alocadas, a verificação do servidor CIFS quando o SMB é selecionado e o acesso a recursos no modo Cluster. Não repita essas verificações manualmente após um teste bem-sucedido.
Se o coletor entrar posteriormente em estado de Error ou Degraded, abra Status > More detail e siga Troubleshooting the ONTAP SVM Data Collector. Condições de tempo de execução, como coletores duplicados, sobrecarga da taxa de eventos, coletores pausados, posicionamento do Persistent Store, transições do MetroCluster, atividade ausente e resolução de identidade, estão fora do fluxo de trabalho de Test Connection antes de salvar.
Depois que você terminar
-
Na página Coletores de Dados Instalados, use o menu de opções para editar ou reiniciar um coletor.
-
Confirme se o coletor atinge o estado Running e se os eventos aparecem em Workload Security > Activity Forensics após I/O real do cliente.
-
Verifique se os nomes de usuário são resolvidos (e não os SIDs); caso contrário, verifique o User Directory Collector.