


使用NetApp Ransomware Resilience保护策略保护工作负载


 建议更改

 PDF

在 NetApp Ransomware Resilience 中发现工作负载后,必须将 "保护策略" 应用于您的工作负载,以配置勒索软件检测、保护和复制的组合。启用勒索软件保护策略以检测勒索软件攻击,并确保您拥有用于恢复的保护基准。
需要控制台角色 要执行此任务,需要 "超级管理员" 或 Ransomware Resilience 管理员角色。"了解NetApp Console的勒索软件恢复角色"。
开始之前
如果您打算创建具有可疑用户行为检测功能的保护策略,请确保您已"执行了必要的设置"以进行用户活动监控。
添加勒索软件防护策略
添加勒索软件保护策略有三种方法:
-
如果您没有快照或备份策略,请创建勒索软件保护策略。
勒索软件防护策略包括:
-
Snapshot 策略
-
勒索软件检测政策
-
备份策略
-
-
将 Backup and Recovery 保护中的现有快照或备份策略替换为由 Ransomware Resilience 管理的保护策略。
勒索软件防护策略包括:
-
Snapshot 策略
-
勒索软件检测政策
-
备份策略
-
-
使用其他NetApp产品或服务中管理的现有快照和备份策略为工作负载创建检测策略。
检测策略不会改变其他产品中管理的策略。
如果已在其他服务中激活了自主勒索软件保护和 FPolicy 保护,则检测策略将启用它们。详细了解"自主勒索软件防护","备份和恢复" , 和"ONTAP FPolicy"。
创建勒索软件保护策略(如果您没有快照或备份策略)
如果工作负载上不存在快照或备份策略,您可以创建勒索软件保护策略,其中可以包括您在勒索软件恢复中创建的以下策略:
-
Snapshot 策略
-
备份策略
-
勒索软件检测政策
-
二次复制到ONTAP
-
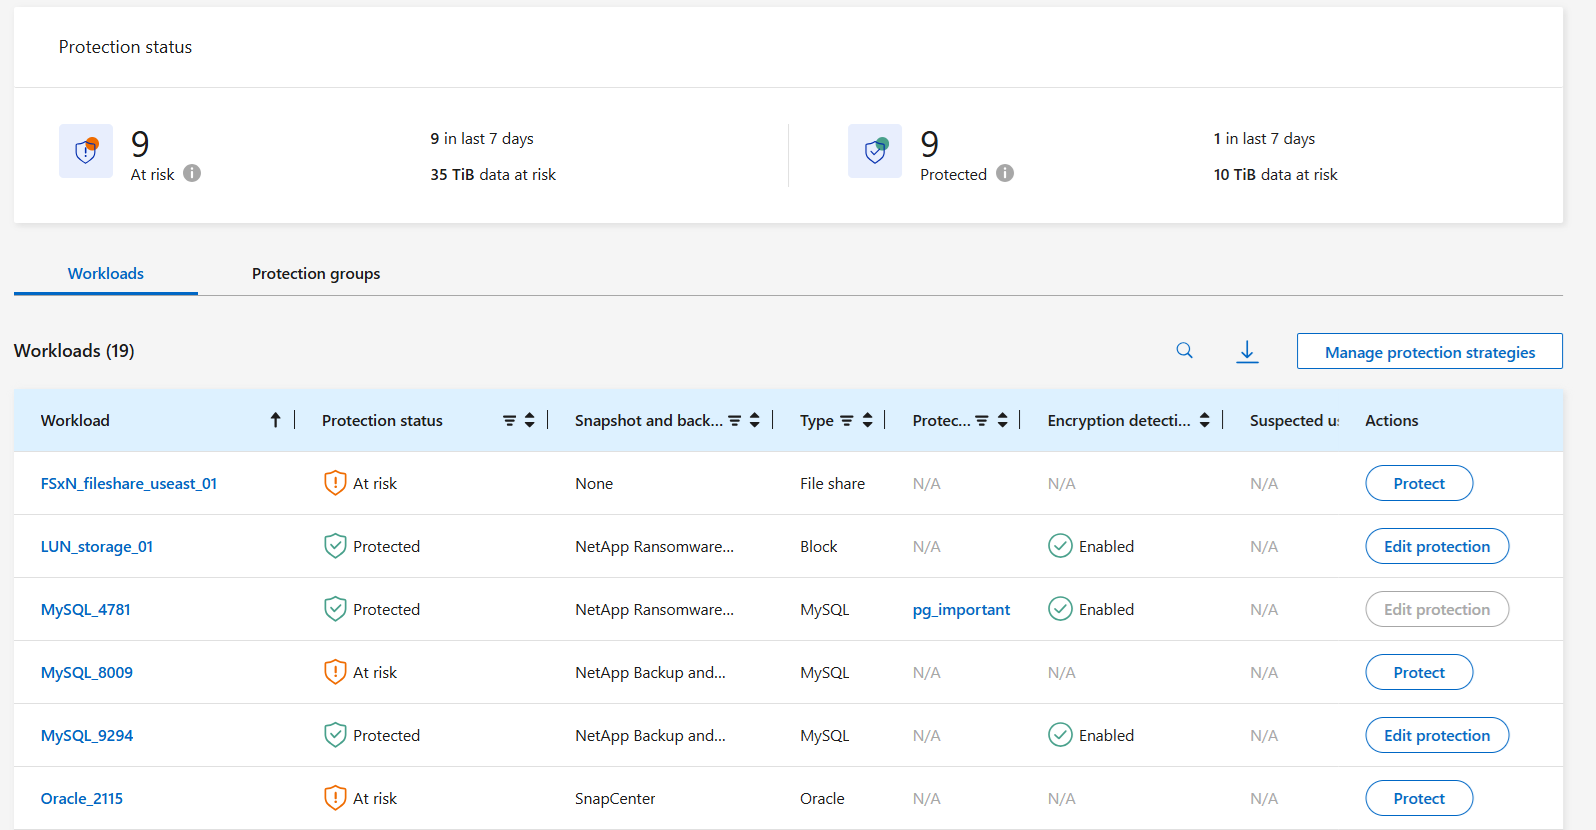
从勒索软件恢复菜单中,选择*保护*。
-
在“保护”页面中,选择一个工作负载,然后选择“保护”。
-
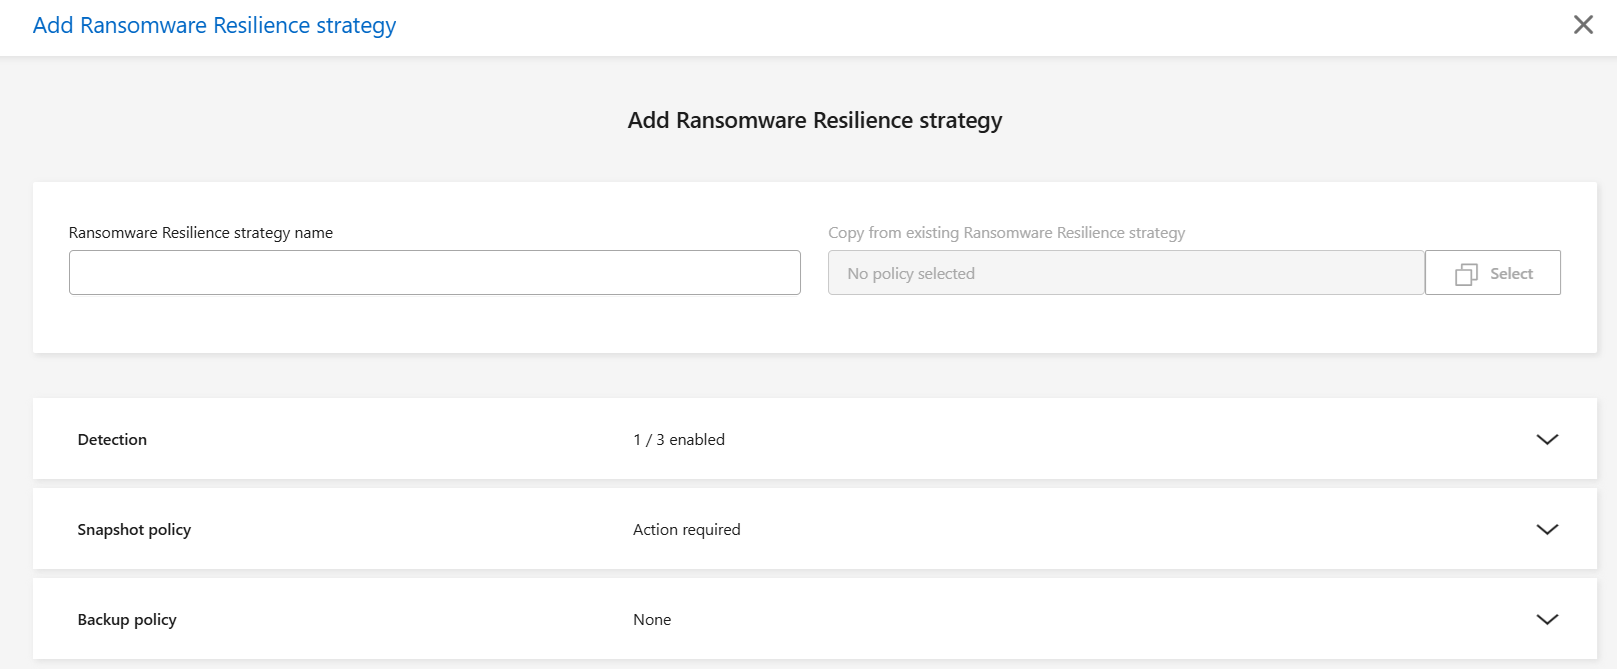
在勒索软件防护策略页面中,选择*添加*。
-
输入新的策略名称。策略名称不能包含空格。
-
(可选)选择现有的保护策略作为新策略的基础。在*从现有 Ransomware Resilience 策略复制*中,选择*选择*。选择现有策略,然后选择*复制*。
-
对于每个项目,选择*向下箭头*。
-
选择*检测策略*设置:
-
加密检测:启用 Ransomware Resilience 以检测基于加密的攻击。
-
可疑用户行为检测:启用用户行为检测,将用户活动事件传输到 Ransomware Resilience,并检测数据泄露或数据销毁等可疑事件。
-
阻止文件扩展名:启用 Ransomware Resilience 以阻止已知的可疑文件扩展名。
如果您想更改被阻止的文件扩展名,请在系统管理器中编辑它们。

您可以选择检测策略的任意组合。检测策略必须包括加密检测或可疑用户行为检测。 -
-
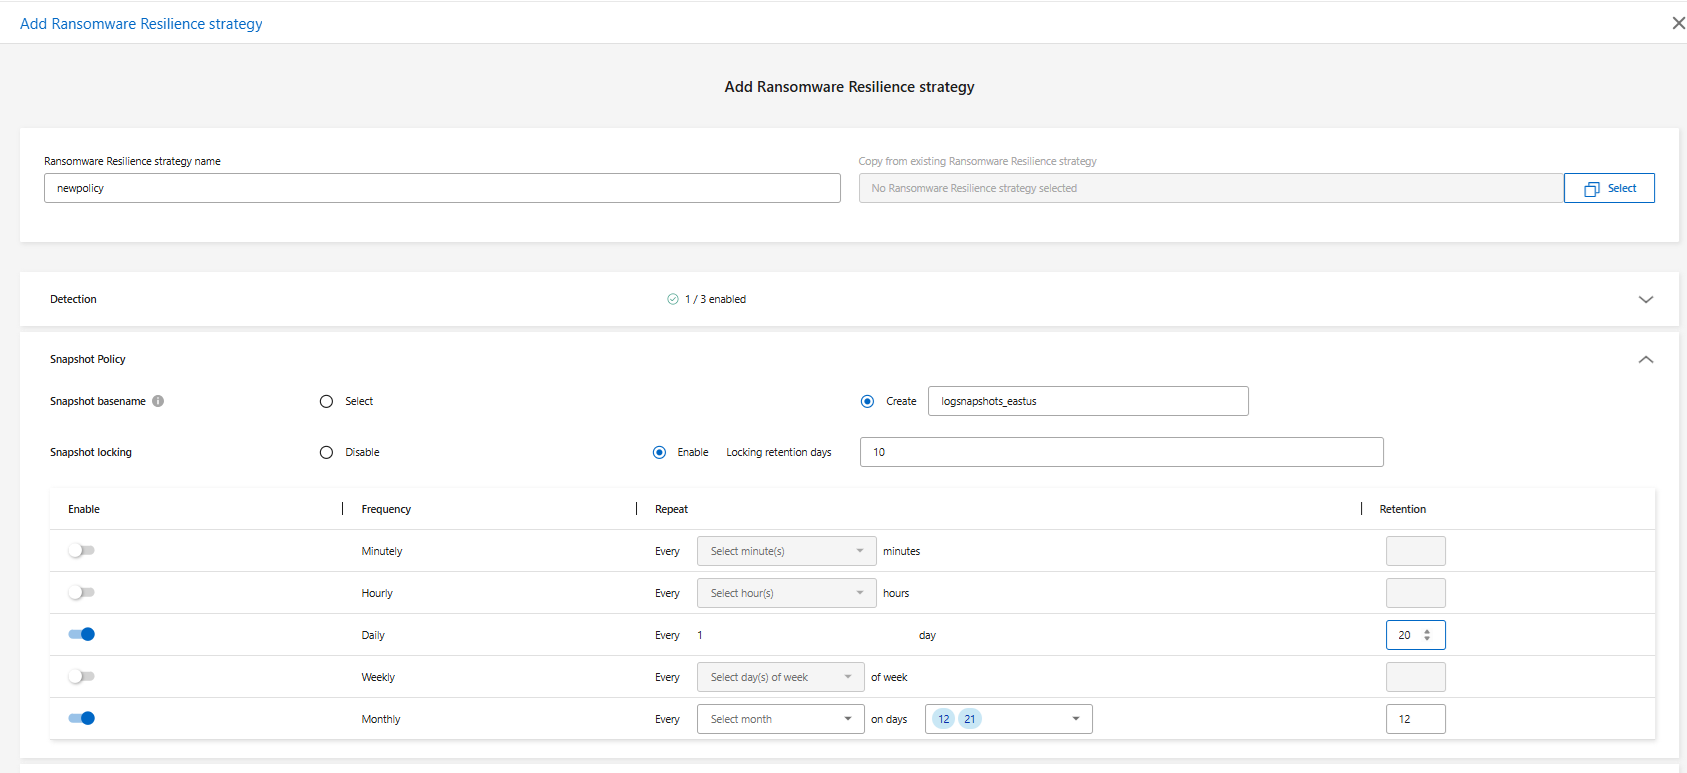
设置 Snapshot 策略。要从 "预定义策略" 导入快照设置,请选择 选择 单选按钮,然后从下拉列表中选择策略。如果导入策略,则不需要其他快照配置。
要配置自己的设置,请选择*创建*,然后输入*快照基准名称*。基准名称是附加到每个快照的前缀。
-
如果您正在配置自己的快照设置,则可以启用*快照锁定*。如果启用快照锁定,请设置*锁定保留天数*的值(即快照锁定的时间)。
快照锁定通过锁定主存储上的快照副本来创建不可变存储,这样即使勒索软件攻击侵入备份存储目标,在一段时间内也无法修改或删除这些副本。这样可以缩短恢复时间。当快照被锁定时,卷过期时间将设置为快照副本的过期时间。
Snapshot 副本锁定在 ONTAP 9.12.1 及更高版本中可用。要了解有关 SnapLock 的更多信息,请参阅 "适用于 SnapLock 的 ONTAP 文档"。
如果要配置自己的快照设置,请设置快照计划选项。选择是以分钟、小时、天、周还是月为频率创建快照。对于除每天以外的所有选项,请选择在一天、一周或一月中的什么时间创建快照。此外,在*保留*字段中选择要保留的每种快照类型的副本数。
-
对于本地工作负载,您可以选择设置*复制策略*以将工作负载复制到 ONTAP 存储。
要导入系统定义的策略,请选择*选择*单选按钮,然后从下拉菜单中选择 "预定义策略"。
要创建自己的复制设置,请选择*创建*,然后输入*复制策略基本名称*,这是附加到所有快照的前缀。设置*复制计划*。切换要启用的频率(每小时、每天、每周或每月),并为启用的每个计划设置保留值(要保留的复制快照数)。
-
(可选)设置*备份策略*。要导入现有策略,请选择*选择*单选按钮,然后从下拉菜单中选择 "预定义策略"。
要创建自己的策略,请选择*创建*并输入*备份策略基本名称*。通过切换不同的频率(每小时、每天、每周和每月)来设置*备份计划*,然后为每个频率设置保留计数。

要启用辅助存储上的备份锁定,请使用 Settings 选项配置备份目标。有关详细信息,请参见 "配置设置"。 -
选择“添加”。
将检测策略添加到具有由 Backup and Recovery 管理的现有快照和备份策略的工作负载
Ransomware Resilience 使您能够为工作负载分配检测策略或保护策略,并使用其他 NetApp 产品或服务管理的现有快照和备份保护。Backup and Recovery 使用管理快照、复制到辅助存储或备份到对象存储的策略。
向具有现有备份或快照策略的工作负载添加检测策略
如果您有具有 Backup and Recovery 功能的现有快照或备份策略,则可以添加策略来检测勒索软件攻击。要使用 Ransomware Resilience 管理保护和检测,请参阅 利用勒索软件抵御能力进行保护。
-
从勒索软件恢复菜单中,选择*保护*。
-
在“保护”页面中,选择一个工作负载,然后选择“保护”。
-
Ransomware Resilience 检测是否存在现有的活动 Backup and Recovery 策略。
-
要保留现有的 Backup and Recovery 并仅应用_检测_策略,请不要选中替换现有策略框。
-
选择所需的检测设置:
-
加密检测
-
可疑用户行为检测
-
阻止可疑文件扩展名
-
-
选择下一步。
-
如果您选择*可疑用户行为检测*作为检测设置,请选择用户活动代理或 "或创建一个"。
用户活动代理托管新的数据收集器。Ransomware Resilience 自动创建数据收集器,将用户活动事件传输到 Ransomware Resilience 以检测异常用户行为。
-
选择下一步。
-
审查您的选择。选择创建来激活检测。
-
在“保护”页面上,查看检测状态以确认检测处于活动状态。
用勒索软件保护策略替换现有的备份或快照策略
您可以用勒索软件保护策略替换现有的备份或快照策略。这种方法会删除外部管理的保护,并在勒索软件恢复中配置检测和保护。
-
从勒索软件恢复菜单中,选择*保护*。
-
在“保护”页面中,选择一个工作负载,然后选择“保护”。
-
Ransomware Resilience 检测是否存在现有的活动 Backup and Recovery 策略。要替换现有策略,请选择替换现有策略框。选中此框后,Ransomware Resilience 将用检测策略替换检测策略列表。
-
选择保护策略。如果不存在保护策略,请选择添加来创建新策略。有关创建策略的信息,请参阅创建保护策略。选择下一步。
-
如果您的策略包含复制,请选择目标系统和目标存储虚拟机。选择下一步。
-
选择备份目标或创建一个新的备份目标。选择下一步。
-
如果您的保护策略包括用户行为检测,请在您的环境中选择一个*用户活动代理*来托管新的数据收集器。Ransomware Resilience 会自动创建数据收集器,将用户活动事件传输到 Ransomware Resilience,以检测异常的用户行为。
-
-
查看新的保护策略,然后选择保护来应用它。
-
在“保护”页面上,查看检测状态以确认检测处于活动状态。
分配不同的策略
您可以用其他策略替换现有策略。
-
从勒索软件恢复菜单中,选择*保护*。
-
在“保护”页面的工作负载行上,选择“编辑保护”。
-
如果工作负载具有要维护的现有 Backup and Recovery 策略,请取消选中替换现有策略。要替换现有策略,请选中替换现有策略。
-
在“策略”页面中,选择要分配的策略的向下箭头以查看详细信息。
-
选择您想要分配的策略。
-
选择*保护*以完成更改。
删除勒索软件防护策略
您可以删除当前未与任何工作负载关联的保护策略。
-
从勒索软件恢复菜单中,选择*保护*。
-
在“保护”页面中,选择“管理保护策略”。
-
在“管理策略”页面中,选择“操作”
 您想要删除的策略的选项。
-
从操作菜单中,选择*删除策略*。