


将 ONTAP Mediator 自签名证书替换为受信任的第三方证书


 建议更改

 PDF

如果环境支持,请将自签名证书替换为由证书颁发机构颁发的可信证书。

|
|
-
在已安装 ONTAP Mediator 的 Linux 主机上执行此任务。
-
如果需要将生成的自签名证书替换为从受信任的从属证书颁发机构(CA)获得的证书,则可以执行此任务。为了实现这一点,您应该有权访问受信任的公钥基础设施(PKI)机构。
-
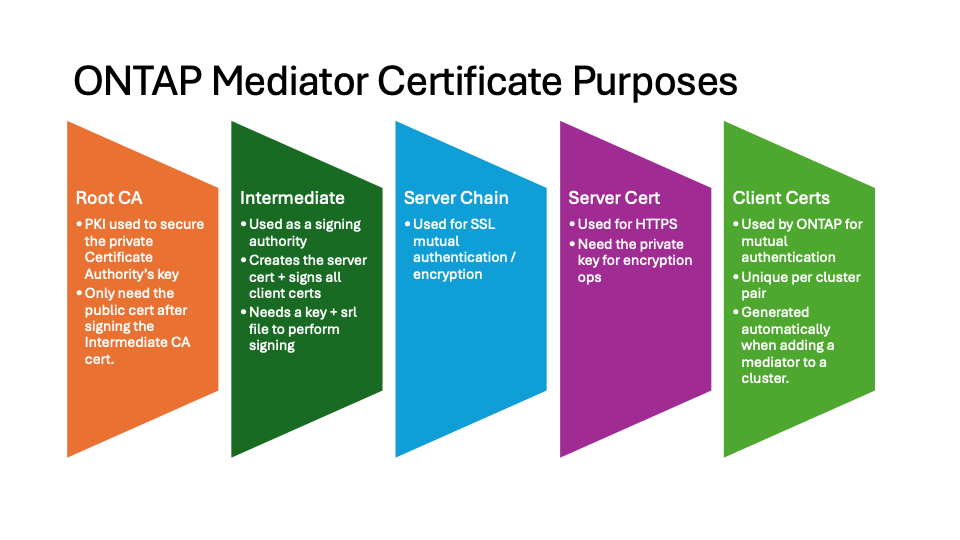
下图显示了每个 ONTAP Mediator 证书的用途。
-
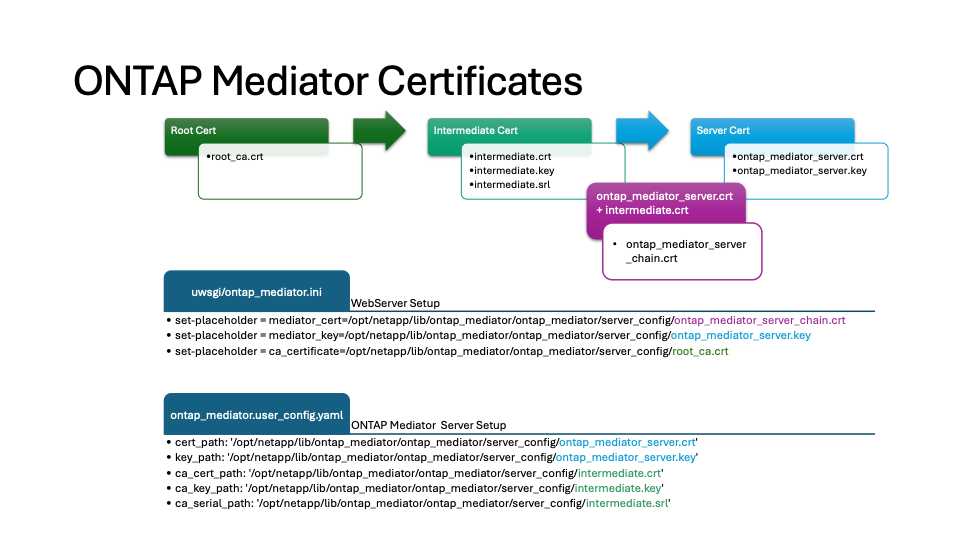
下图显示了 Web 服务器设置和 ONTAP Mediator 设置的配置。
步骤 1:从颁发 CA 证书的第三方获取证书
您可以通过以下步骤从 PKI 机构获取证书。
以下示例演示了将自签名证书参与者替换为位于 `/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/`的第三方证书参与者。

|
本示例说明了 ONTAP Mediator 所需证书的必要标准。您可以通过与此过程不同的方式从 PKI 机构获取证书。请根据您的业务需求调整此过程。 |
-
创建一个私钥
intermediate.key`和一个配置文件 `openssl_ca.cnf,供 PKI 机构用于生成证书。-
生成私钥
intermediate.key:示例openssl genrsa -aes256 -out intermediate.key 4096 -
配置文件
openssl_ca.cnf(位于/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/openssl_ca.cnf)定义了生成的证书必须具有的属性。
-
-
使用私钥和配置文件创建证书签名请求
intermediate.csr:示例:openssl req -key <private_key_name>.key -new -out <certificate_csr_name>.csr -config <config_file_name>.cnf[root@mediator_host server_config]# openssl req -key intermediate.key -new -config openssl_ca.cnf -out intermediate.csr Enter pass phrase for intermediate.key: [root@mediator_host server_config]# cat intermediate.csr -----BEGIN CERTIFICATE REQUEST----- <certificate_value> -----END CERTIFICATE REQUEST-----
-
将证书签名请求 `intermediate.csr`发送给 PKI 机构进行签名。
PKI 机构验证请求并对
.csr`进行签名,从而生成证书 `intermediate.crt。此外,您还需要从 PKI 机构获取对 `intermediate.crt`证书进行签名的 `root_ca.crt`证书。
对于使用配置了 HTTPS 的 ONTAP Mediator 的 SnapMirror 活动同步集群和 MetroCluster IP 配置,您必须将 `intermediate.crt`和 `root_ca.crt`证书添加到 ONTAP 集群。请参阅"为 SnapMirror 活动同步配置 ONTAP 调解器和集群"和"为 MetroCluster IP 配置配置 ONTAP Mediator"。
-
创建私钥
ca.key`和配置文件 `openssl_ca.cnf,供 PKI 机构用来生成证书。-
生成私钥
ca.key:示例:openssl genrsa -aes256 -out ca.key 4096 -
配置文件
openssl_ca.cnf(位于/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/openssl_ca.cnf)定义了生成的证书必须具有的属性。
-
-
使用私钥和配置文件创建证书签名请求
ca.csr:示例:openssl req -key <private_key_name>.key -new -out <certificate_csr_name>.csr -config <config_file_name>.cnf[root@mediator_host server_config]# openssl req -key ca.key -new -config openssl_ca.cnf -out ca.csr Enter pass phrase for ca.key: [root@mediator_host server_config]# cat ca.csr -----BEGIN CERTIFICATE REQUEST----- <certificate_value> -----END CERTIFICATE REQUEST-----
-
将证书签名请求 `ca.csr`发送给 PKI 机构进行签名。
PKI 机构验证请求并对
.csr`进行签名,从而生成证书 `ca.crt。此外,您还需要从 PKI 机构获取对 `ca.crt`证书进行签名的 `root_ca.crt`证书。
对于 SnapMirror 活动同步集群,必须将 `ca.crt`和 `root_ca.crt`证书添加到 ONTAP 集群。请参阅"为 SnapMirror 活动同步配置 ONTAP 调解器和集群"。
步骤 2:通过使用第三方 CA 证书签名来生成服务器证书
服务器证书必须由私钥 `intermediate.key`和第三方证书 `intermediate.crt`签名。此外,配置文件 `/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/openssl_server.cnf`包含某些属性,这些属性指定由 OpenSSL 颁发的服务器证书所需的属性。
以下命令可以生成服务器证书。
-
要生成服务器证书签名请求(CSR),请从
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config文件夹中运行以下命令:openssl req -config openssl_server.cnf -extensions v3_req -nodes -newkey rsa:4096 -sha512 -keyout ontap_mediator_server.key -out ontap_mediator_server.csr -
要从 CSR 生成服务器证书,请从
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config文件夹中运行以下命令:
这些文件是从 PKI 机构获得的。如果使用不同的证书名称,请将 `intermediate.crt`和 `intermediate.key`替换为相关文件名。 openssl x509 -extfile openssl_server.cnf -extensions v3_req -CA intermediate.crt -CAkey intermediate.key -CAcreateserial -sha512 -days 1095 -req -in ontap_mediator_server.csr -out ontap_mediator_server.crt-
该 `-CAcreateserial`选项用于生成 `intermediate.srl`文件。
-
服务器证书必须由私钥 `ca.key`和第三方证书 `ca.crt`签名。此外,配置文件 `/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/openssl_server.cnf`包含某些属性,这些属性指定由 OpenSSL 颁发的服务器证书所需的属性。
以下命令可以生成服务器证书。
-
要生成服务器证书签名请求(CSR),请从
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config文件夹中运行以下命令:openssl req -config openssl_server.cnf -extensions v3_req -nodes -newkey rsa:4096 -sha512 -keyout ontap_mediator_server.key -out ontap_mediator_server.csr -
要从 CSR 生成服务器证书,请从
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config文件夹中运行以下命令:
这些文件是从 PKI 机构获得的。如果使用不同的证书名称,请将 `ca.crt`和 `ca.key`替换为相关文件名。 openssl x509 -extfile openssl_server.cnf -extensions v3_req -CA ca.crt -CAkey ca.key -CAcreateserial -sha512 -days 1095 -req -in ontap_mediator_server.csr -out ontap_mediator_server.crt-
该 `-CAcreateserial`选项用于生成 `ca.srl`文件。
-
步骤 3:在 ONTAP Mediator 配置中替换新的第三方 CA 证书和服务器证书
证书配置在位于 `/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.config.yaml`的配置文件中提供给 ONTAP Mediator。该文件包含以下属性:
cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt'
key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key'
ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.crt'
ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.key'
ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.srl'
-
cert_path和key_path是服务器证书变量。 -
ca_cert_path、 `ca_key_path`和 `ca_serial_path`是 CA 证书变量。
-
将所有
intermediate.*文件替换为第三方证书。 -
从 `intermediate.crt`和 `ontap_mediator_server.crt`证书创建证书链:
cat ontap_mediator_server.crt intermediate.crt > ontap_mediator_server_chain.crt -
更新 `/opt/netapp/lib/ontap_mediator/uvicorn/config.json`文件。
更新
ssl_keyfile、 `ssl_certfile`和 `ssl_ca_certs`的值:ssl_keyfile:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyssl_certfile:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtssl_ca_certs:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
ssl_keyfile值是ontap_mediator_server.crt文件中的键路径,即ontap_mediator_server.key。 -
ssl_certfile值是ontap_mediator_server_chain.crt文件的路径。 -
ssl_ca_certs值是root_ca.crt文件的路径。
-
-
验证新生成的证书的以下属性设置是否正确:
-
Linux 组所有者:
netapp:netapp -
Linux 权限:
600
-
-
重新启动 ONTAP Mediator:
systemctl restart ontap_mediator
证书配置在位于 `/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.config.yaml`的配置文件中提供给 ONTAP Mediator。该文件包含以下属性:
cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt'
key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key'
ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.crt'
ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.key'
ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.srl'
-
cert_path和key_path是服务器证书变量。 -
ca_cert_path、 `ca_key_path`和 `ca_serial_path`是 CA 证书变量。
-
将所有
intermediate.*文件替换为第三方证书。 -
从 `intermediate.crt`和 `ontap_mediator_server.crt`证书创建证书链:
cat ontap_mediator_server.crt intermediate.crt > ontap_mediator_server_chain.crt -
更新 `/opt/netapp/lib/ontap_mediator/uwsgi/ontap_mediator.ini`文件。
更新
mediator_cert、 `mediator_key`和 `ca_certificate`的值:set-placeholder = mediator_cert = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtset-placeholder = mediator_key = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyset-placeholder = ca_certificate = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
mediator_cert值是ontap_mediator_server_chain.crt文件的路径。 -
mediator_key value是ontap_mediator_server.crt`文件中的密钥路径,即 `ontap_mediator_server.key。 -
ca_certificate值是 `root_ca.crt`文件的路径。
-
-
验证新生成的证书的以下属性设置是否正确:
-
Linux 组所有者:
netapp:netapp -
Linux 权限:
600
-
-
重新启动 ONTAP Mediator:
systemctl restart ontap_mediator
证书配置在位于 `/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.config.yaml`的配置文件中提供给 ONTAP Mediator。该文件包含以下属性:
cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt'
key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key'
ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.crt'
ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.key'
ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.srl'
-
cert_path和key_path是服务器证书变量。 -
ca_cert_path、 `ca_key_path`和 `ca_serial_path`是 CA 证书变量。
-
将所有
ca.*文件替换为第三方证书。 -
从 `ca.crt`和 `ontap_mediator_server.crt`证书创建证书链:
cat ontap_mediator_server.crt ca.crt > ontap_mediator_server_chain.crt -
更新 `/opt/netapp/lib/ontap_mediator/uwsgi/ontap_mediator.ini`文件。
更新
mediator_cert、 `mediator_key`和 `ca_certificate`的值:set-placeholder = mediator_cert = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtset-placeholder = mediator_key = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyset-placeholder = ca_certificate = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
mediator_cert值是ontap_mediator_server_chain.crt文件的路径。 -
mediator_key value是ontap_mediator_server.crt`文件中的密钥路径,即 `ontap_mediator_server.key。 -
ca_certificate值是 `root_ca.crt`文件的路径。
-
-
验证新生成的证书的以下属性设置是否正确:
-
Linux 组所有者:
netapp:netapp -
Linux 权限:
600
-
-
重新启动 ONTAP Mediator:
systemctl restart ontap_mediator
步骤 4:(可选)为第三方证书使用其他路径或名称
您可以使用名称不同于 `intermediate.*`的第三方证书,或者将第三方证书存储在其他位置。
-
配置
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.user_config.yaml文件以覆盖ontap_mediator.config.yaml文件中的默认变量值。如果您从 PKI 机构获取了
intermediate.crt,并将其私钥intermediate.key`存储在位置 `/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config,则 `ontap_mediator.user_config.yaml`文件应如下所示:
如果您使用 `intermediate.crt`签署了 `ontap_mediator_server.crt`证书,则会生成 `intermediate.srl`文件。有关详细信息,请参见步骤 2:通过使用第三方 CA 证书签名来生成服务器证书。 [root@mediator_host server_config]# cat ontap_mediator.user_config.yaml # This config file can be used to override the default settings in ontap_mediator.config.yaml # To override a setting, copy the property key from ontap_mediator.config.yaml to this file and # set the property to the desired value. e.g., # # The default value for 'default_mailboxes_per_target' is 4 in ontap_mediator.config.yaml # # To override this value with 6 mailboxes per target, add the following key/value pair # below this comment: # # 'default_mailboxes_per_target': 6 # cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt' key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key' ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.crt' ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.key' ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.srl'
-
如果您使用的证书结构中,
root_ca.crt证书提供了一个intermediate.crt证书来签署ontap_mediator_server.crt证书,请从intermediate.crt和ontap_mediator_server.crt证书创建证书链:
您应该在此过程的早期从 PKI 机构获取了 `intermediate.crt`和 `ontap_mediator_server.crt`证书。 cat ontap_mediator_server.crt intermediate.crt > ontap_mediator_server_chain.crt -
更新 `/opt/netapp/lib/ontap_mediator/uvicorn/config.json`文件。
更新
ssl_keyfile、 `ssl_certfile`和 `ssl_ca_certs`的值:ssl_keyfile:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyssl_certfile:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtssl_ca_certs:/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
ssl_keyfile值是ontap_mediator_server.crt文件中的键路径,即ontap_mediator_server.key。 -
ssl_certfile值是ontap_mediator_server_chain.crt文件的路径。 -
ssl_ca_certs值是root_ca.crt文件的路径。
对于使用配置了 HTTPS 的 ONTAP Mediator 的 SnapMirror 活动同步集群和 MetroCluster IP 配置,您必须将 `intermediate.crt`和 `root_ca.crt`证书添加到 ONTAP 集群。请参阅"为 SnapMirror 活动同步配置 ONTAP 调解器和集群"和"为 MetroCluster IP 配置配置 ONTAP Mediator"。
-
-
验证新生成的证书的以下属性设置是否正确:
-
Linux 组所有者:
netapp:netapp -
Linux 权限:
600
-
-
-
在配置文件中更新证书时重新启动 ONTAP Mediator:
systemctl restart ontap_mediator
您可以使用名称不同于 `intermediate.*`的第三方证书,或者将第三方证书存储在其他位置。
-
配置
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.user_config.yaml文件以覆盖ontap_mediator.config.yaml文件中的默认变量值。如果您从 PKI 机构获取了
intermediate.crt,并将其私钥intermediate.key`存储在位置 `/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config,则 `ontap_mediator.user_config.yaml`文件应如下所示:
如果您使用 `intermediate.crt`签署了 `ontap_mediator_server.crt`证书,则会生成 `intermediate.srl`文件。有关详细信息,请参见步骤 2:通过使用第三方 CA 证书签名来生成服务器证书。 [root@mediator_host server_config]# cat ontap_mediator.user_config.yaml # This config file can be used to override the default settings in ontap_mediator.config.yaml # To override a setting, copy the property key from ontap_mediator.config.yaml to this file and # set the property to the desired value. e.g., # # The default value for 'default_mailboxes_per_target' is 4 in ontap_mediator.config.yaml # # To override this value with 6 mailboxes per target, add the following key/value pair # below this comment: # # 'default_mailboxes_per_target': 6 # cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt' key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key' ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.crt' ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.key' ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/intermediate.srl'
-
如果您使用的证书结构中,
root_ca.crt证书提供了一个intermediate.crt证书来签署ontap_mediator_server.crt证书,请从intermediate.crt和ontap_mediator_server.crt证书创建证书链:
您应该在此过程的早期从 PKI 机构获取了 `intermediate.crt`和 `ontap_mediator_server.crt`证书。 cat ontap_mediator_server.crt intermediate.crt > ontap_mediator_server_chain.crt -
更新 `/opt/netapp/lib/ontap_mediator/uwsgi/ontap_mediator.ini`文件。
更新
mediator_cert、 `mediator_key`和 `ca_certificate`的值:set-placeholder = mediator_cert = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtset-placeholder = mediator_key = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyset-placeholder = ca_certificate = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
mediator_cert值是ontap_mediator_server_chain.crt文件的路径。 -
mediator_key值是ontap_mediator_server.crt`文件中的键路径,即 `ontap_mediator_server.key。 -
ca_certificate值是 `root_ca.crt`文件的路径。
对于 SnapMirror 业务连续性(SM-BC)集群,必须将 intermediate.crt和root_ca.crt证书添加到 ONTAP 集群。请参阅 "为 SnapMirror 活动同步配置 ONTAP 调解器和集群"。
-
-
验证新生成的证书的以下属性设置是否正确:
-
Linux 组所有者:
netapp:netapp -
Linux 权限:
600
-
-
-
在配置文件中更新证书时重新启动 ONTAP Mediator:
systemctl restart ontap_mediator
您可以使用名称不同于 `ca.*`的第三方证书,也可以将第三方证书存储在其他位置。
-
配置
/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator.user_config.yaml文件以覆盖ontap_mediator.config.yaml文件中的默认变量值。如果您从 PKI 机构获取了
ca.crt,并将其私钥ca.key`存储在位置 `/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config,则 `ontap_mediator.user_config.yaml`文件应如下例所示:
如果您使用 `ca.crt`对 `ontap_mediator_server.crt`证书进行了签名,则会生成 `ca.srl`文件。有关详细信息,请参见步骤 2:通过使用第三方 CA 证书签名来生成服务器证书。 [root@mediator_host server_config]# cat ontap_mediator.user_config.yaml # This config file can be used to override the default settings in ontap_mediator.config.yaml # To override a setting, copy the property key from ontap_mediator.config.yaml to this file and # set the property to the desired value. e.g., # # The default value for 'default_mailboxes_per_target' is 4 in ontap_mediator.config.yaml # # To override this value with 6 mailboxes per target, add the following key/value pair # below this comment: # # 'default_mailboxes_per_target': 6 # cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.crt' key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.key' ca_cert_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.crt' ca_key_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.key' ca_serial_path: '/opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ca.srl'
-
如果您使用的证书结构中,
root_ca.crt证书提供了一个ca.crt证书来签署ontap_mediator_server.crt证书,请从ca.crt和ontap_mediator_server.crt证书创建证书链:
您应该在此过程的早期从 PKI 机构获得了 `ca.crt`和 `ontap_mediator_server.crt`证书。 cat ontap_mediator_server.crt ca.crt > ontap_mediator_server_chain.crt -
更新 `/opt/netapp/lib/ontap_mediator/uwsgi/ontap_mediator.ini`文件。
更新
mediator_cert、 `mediator_key`和 `ca_certificate`的值:set-placeholder = mediator_cert = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server_chain.crtset-placeholder = mediator_key = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/ontap_mediator_server.keyset-placeholder = ca_certificate = /opt/netapp/lib/ontap_mediator/ontap_mediator/server_config/root_ca.crt-
mediator_cert值是ontap_mediator_server_chain.crt文件的路径。 -
mediator_key值是ontap_mediator_server.crt`文件中的键路径,即 `ontap_mediator_server.key。 -
ca_certificate值是 `root_ca.crt`文件的路径。
对于 SnapMirror 业务连续性(SM-BC)集群,必须将 `ca.crt`和 `root_ca.crt`证书添加到 ONTAP 集群。请参阅"为 SnapMirror 活动同步配置 ONTAP 调解器和集群"。
-
-
验证新生成的证书的以下属性设置是否正确:
-
Linux 组所有者:
netapp:netapp -
Linux 权限:
600
-
-
-
在配置文件中更新证书时重新启动 ONTAP Mediator:
systemctl restart ontap_mediator