


NetApp Ransomware Resilience 보호 전략으로 워크로드를 보호하세요


 변경 제안

 PDF

NetApp Ransomware Resilience에서 워크로드를 검색한 후에는 워크로드에 "보호 전략"을(를) 적용하여 랜섬웨어 탐지, 보호 및 복제의 조합을 구성하는 것이 중요합니다. 랜섬웨어 공격을 탐지하고 복구를 위한 보호 기준을 확보하려면 랜섬웨어 보호 전략을 활성화하십시오.
필수 콘솔 역할 이 작업을 수행하려면 "최고 관리자" 또는 Ransomware Resilience 관리자 역할이 필요합니다. "NetApp Console 의 랜섬웨어 복원력 역할에 대해 알아보세요".
시작하기 전에
의심스러운 사용자 행동 감지 기능이 있는 보호 정책을 생성하려면 사용자 활동 모니터링을 위해 "필요한 설정을 완료했습니다"했는지 확인하십시오.
랜섬웨어 보호 전략 추가
랜섬웨어 보호 전략을 추가하는 데는 세 가지 접근 방식이 있습니다.
-
스냅샷이나 백업 정책이 없는 경우 랜섬웨어 보호 전략을 수립하세요.
랜섬웨어 보호 전략에는 다음이 포함됩니다.
-
스냅샷 정책
-
랜섬웨어 탐지 정책
-
백업 정책
-
-
기존 Backup and Recovery 보호 기능의 스냅샷 또는 백업 정책을 Ransomware Resilience에서 관리하는 보호 전략으로 교체하십시오.
랜섬웨어 보호 전략에는 다음이 포함됩니다.
-
스냅샷 정책
-
랜섬웨어 탐지 정책
-
백업 정책
-
-
다른 NetApp 제품이나 서비스에서 관리되는 기존 스냅샷 및 백업 정책이 있는 워크로드에 대한 감지 정책을 만듭니다.
탐지 정책은 다른 제품에서 관리되는 정책을 변경하지 않습니다.
탐지 정책은 다른 서비스에서 이미 활성화된 경우 Autonomous Ransomware Protection 및 FPolicy 보호를 활성화합니다. 자세히 알아보세요"자율형 랜섬웨어 보호" ,"백업 및 복구" , 그리고"ONTAP 정책" .
랜섬웨어 보호 전략을 수립하세요(스냅샷이나 백업 정책이 없는 경우)
워크로드에 스냅샷이나 백업 정책이 없는 경우 랜섬웨어 보호 전략을 만들 수 있습니다. 이 전략에는 Ransomware Resilience에서 만든 다음 정책이 포함될 수 있습니다.
-
스냅샷 정책
-
백업 정책
-
랜섬웨어 탐지 정책
-
ONTAP 으로의 2차 복제
-
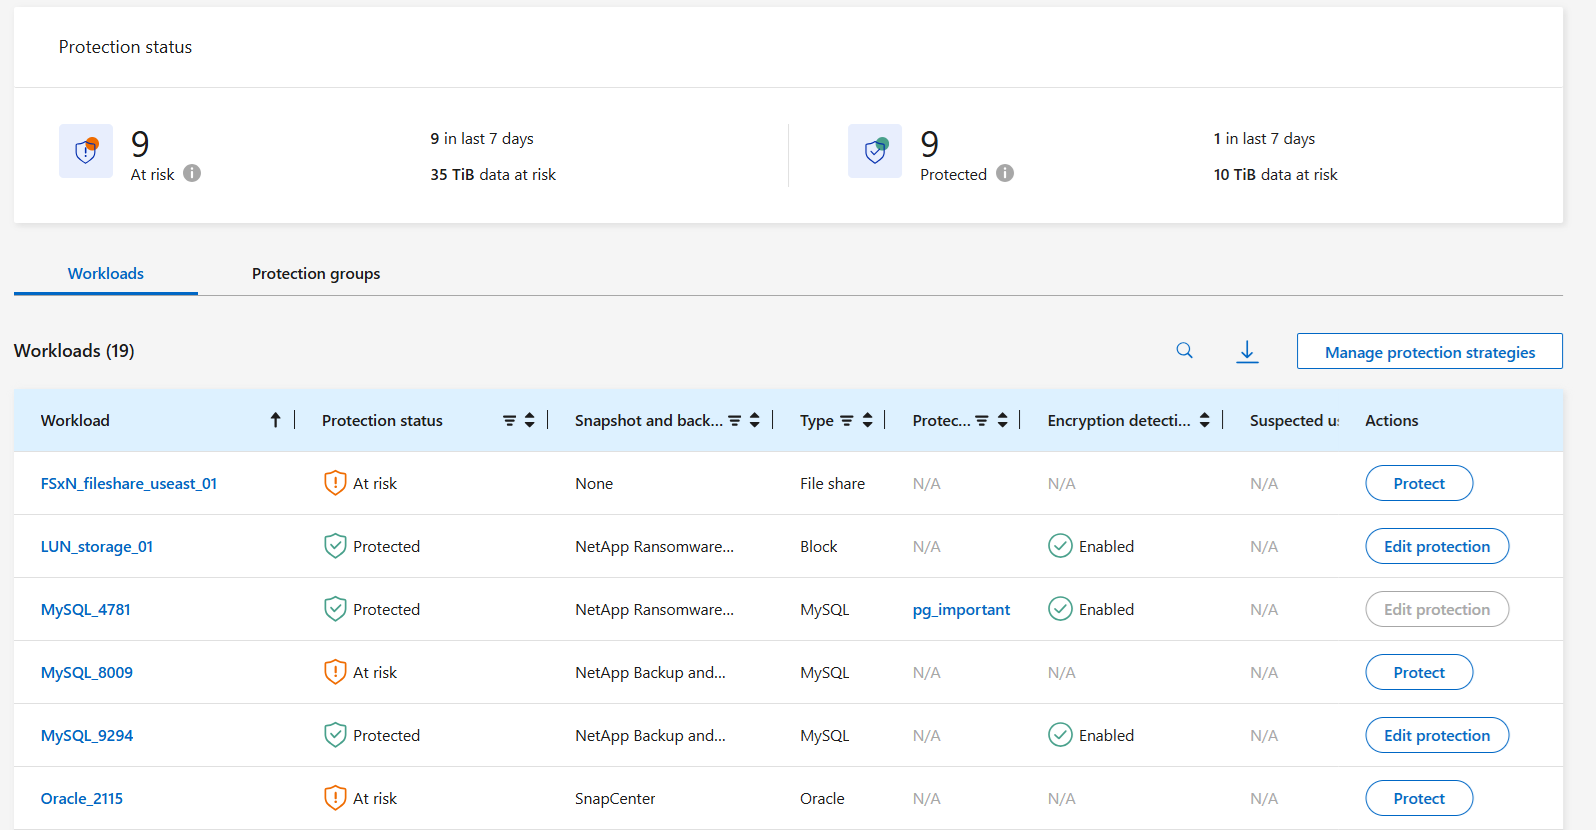
랜섬웨어 복원력 메뉴에서 *보호*를 선택합니다.
-
보호 페이지에서 작업 부하를 선택한 다음 *보호*를 선택합니다.
-
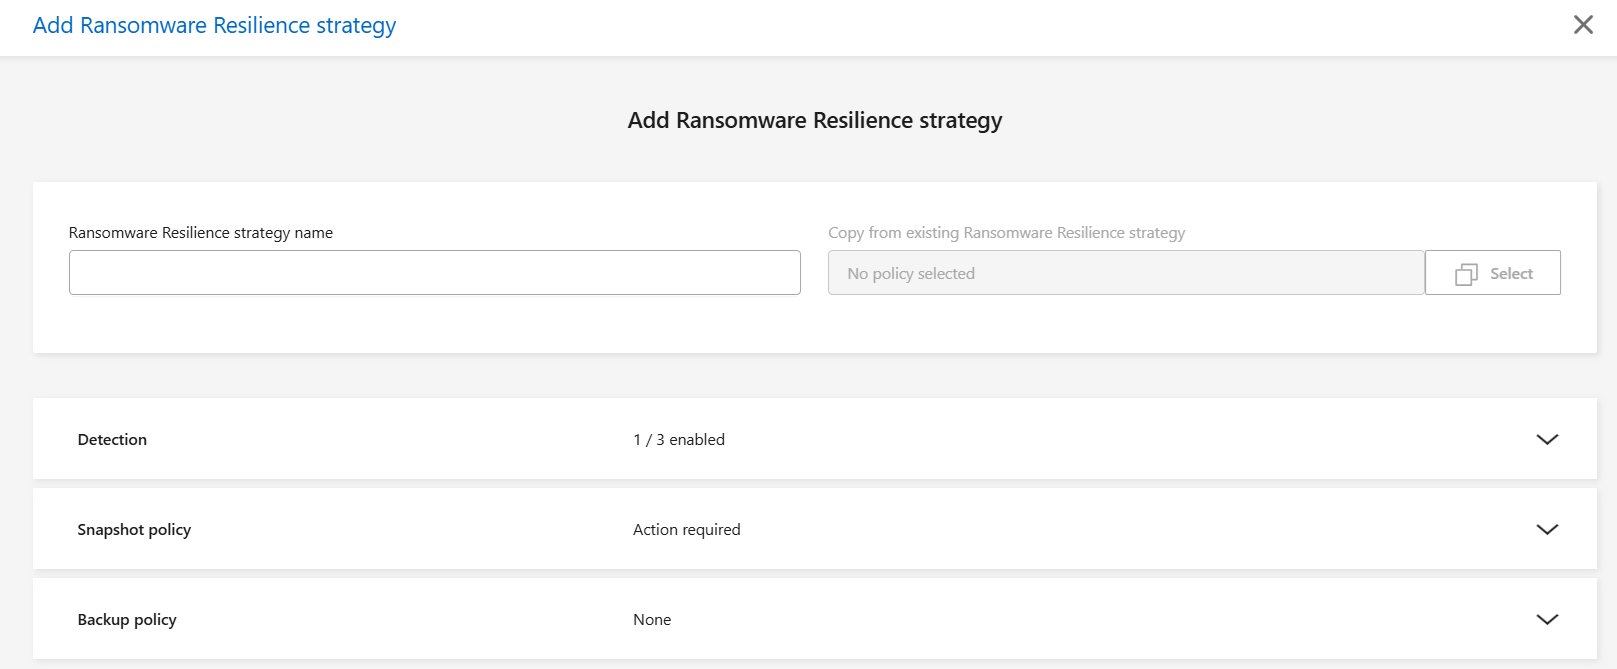
랜섬웨어 보호 전략 페이지에서 *추가*를 선택합니다.
-
새로운 전략 이름을 입력하세요. 전략 이름에는 공백을 포함할 수 없습니다.
-
필요에 따라 새 전략의 기반으로 사용할 기존 보호 전략을 선택합니다. *기존 Ransomware Resilience 전략 복사*에서 *선택*을 선택합니다. 기존 전략을 선택한 다음 *복사*를 선택합니다.
-
각 항목에 대해 *아래쪽 화살표*를 선택하세요.
-
탐지 정책 설정을 선택하십시오:
-
암호화 탐지: Ransomware Resilience를 활성화하여 암호화 기반 공격을 탐지하십시오.
-
의심스러운 사용자 행동 감지: 사용자 행동 감지를 활성화하여 사용자 활동 이벤트를 Ransomware Resilience로 전송하고 데이터 유출 또는 데이터 파괴와 같은 의심스러운 이벤트를 감지합니다.
-
파일 확장자 차단: 알려진 의심스러운 파일 확장자를 차단하려면 Ransomware Resilience를 활성화하십시오.
차단된 파일 확장자를 변경하려면 시스템 관리자에서 편집하세요.

탐지 정책은 원하는 대로 조합하여 선택할 수 있습니다. 탐지 정책에는 암호화 탐지 또는 의심스러운 사용자 행동 탐지 중 하나가 반드시 포함되어야 합니다. -
-
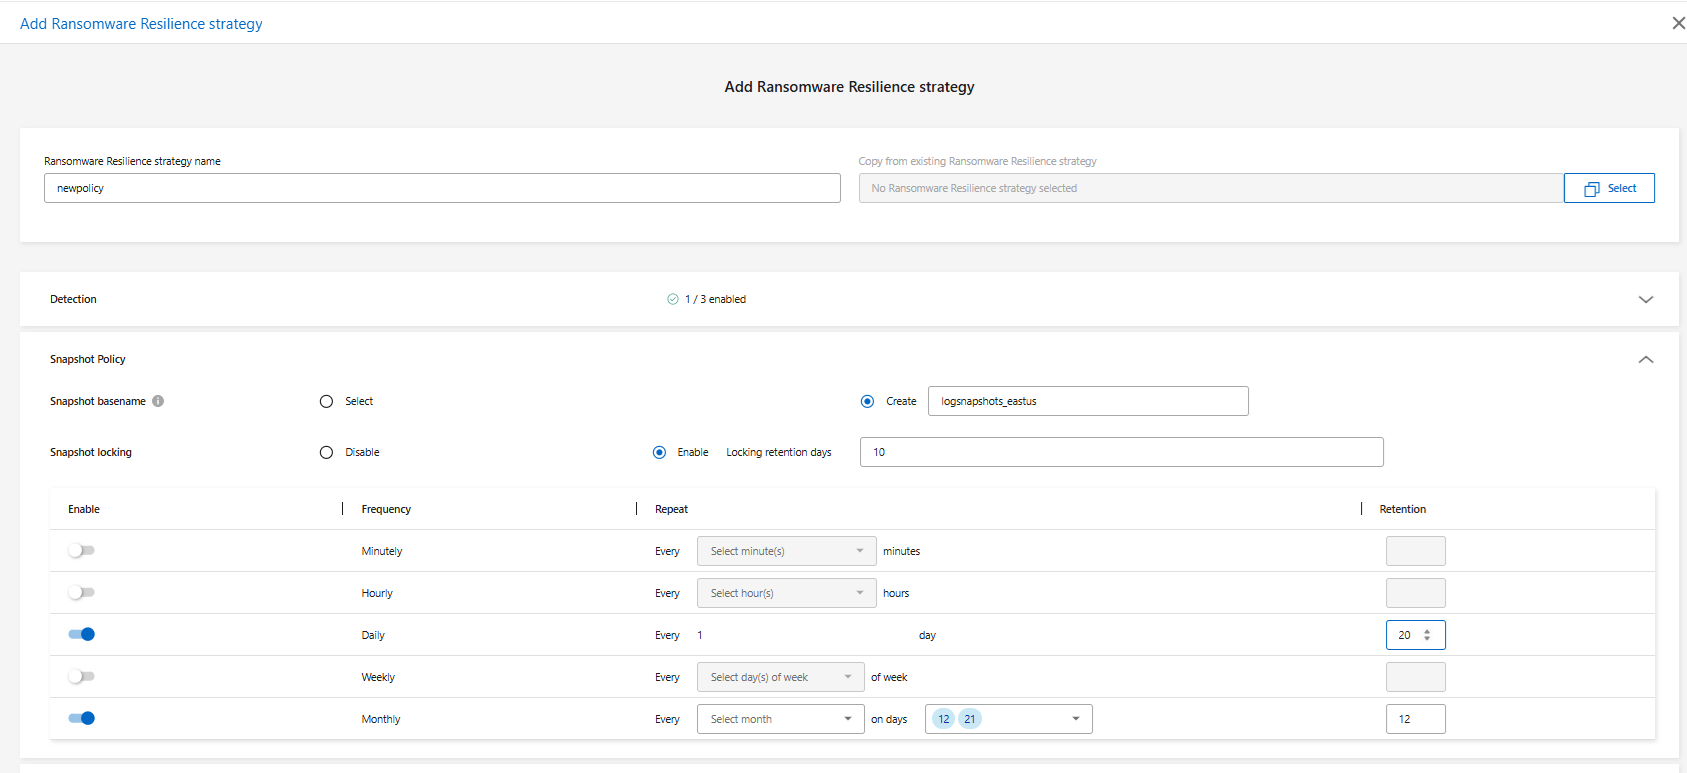
스냅샷 정책*을 설정합니다. "사전 정의된 정책"에서 스냅샷 설정을 가져오려면 *Select 라디오 버튼을 선택한 다음 드롭다운에서 정책을 선택합니다. 정책을 가져오는 경우 다른 스냅샷 구성은 필요하지 않습니다.
사용자 설정을 구성하려면 *생성*을 선택한 다음 *스냅샷 기본 이름*을 입력하십시오. 기본 이름은 각 스냅샷에 추가되는 접두사입니다.
-
스냅샷 설정을 직접 구성하는 경우 스냅샷 잠금*을 활성화할 수 있습니다. 스냅샷 잠금을 활성화하면 *잠금 유지 기간(일)(즉, 스냅샷이 잠겨 있는 기간) 값을 설정해야 합니다.
스냅샷 잠금은 기본 스토리지에 있는 스냅샷 복사본을 잠가 변경 불가능한 스토리지를 생성합니다. 이렇게 하면 랜섬웨어 공격이 백업 스토리지 대상에 도달하더라도 일정 기간 동안 스냅샷을 수정하거나 삭제할 수 없습니다. 이를 통해 복원 시간을 단축할 수 있습니다. 스냅샷이 잠기면 볼륨 만료 시간은 스냅샷 복사본의 만료 시간으로 설정됩니다.
스냅샷 복사본 잠금은 ONTAP 9.12.1 이상에서 사용할 수 있습니다. SnapLock에 대한 자세한 내용은 "SnapLock용 ONTAP 문서"을(를) 참조하십시오.
스냅샷 설정을 직접 구성하는 경우 스냅샷 일정 옵션을 설정하십시오. 스냅샷을 분, 시간, 일, 주 또는 월 단위 중 어떤 주기로 생성할지 선택하십시오. 매일 옵션을 제외한 모든 옵션의 경우, 스냅샷을 생성할 시간, 요일 또는 날짜를 선택하십시오. 또한 보존 필드에서 각 스냅샷 유형의 사본을 몇 개 보관할지 선택하십시오.
-
온프레미스 워크로드의 경우 선택적으로 *복제 정책*을 설정하여 워크로드를 ONTAP 스토리지로 복제할 수 있습니다.
시스템에서 정의한 정책을 가져오려면 선택 라디오 버튼을 선택한 다음 드롭다운 메뉴에서 "사전 정의된 정책"을(를) 선택하십시오.
사용자 지정 복제 설정을 만들려면 *생성*을 선택한 다음 모든 스냅샷에 추가될 접두사인 *복제 정책 기본 이름*을 입력합니다. *복제 일정*을 설정합니다. 활성화하려는 빈도(시간별, 일별, 주별 또는 월별)를 선택하고 활성화하는 각 일정에 대한 보존 값(보관할 복제된 스냅샷 수)을 설정합니다.
-
선택적으로 백업 정책*을 설정합니다. 기존 정책을 가져오려면 *선택 라디오 버튼을 선택한 다음 드롭다운 메뉴에서 "사전 정의된 정책"을(를) 선택하십시오.
자신만의 정책을 생성하려면 *생성*을 선택하고 *백업 정책 기본 이름*을 입력하십시오. 다른 빈도(시간별, 일별, 주별, 월별)를 전환하여 *백업 일정*을 설정한 다음 각각에 대한 보존 개수를 설정하십시오.

2차 스토리지에서 백업 잠금을 활성화하려면 설정 옵션을 사용하여 백업 대상을 구성하십시오. 자세한 내용은 "설정 구성"을 참조하십시오. -
*추가*를 선택하세요.
NetApp Backup and Recovery에서 관리하는 기존 스냅샷 및 백업 정책이 있는 워크로드에 탐지 정책을 추가합니다
Ransomware Resilience를 사용하면 다른 NetApp 제품 또는 서비스에서 관리되는 기존 스냅샷 및 백업 보호 기능이 있는 워크로드에 탐지 정책 또는 보호 정책을 할당할 수 있습니다. Backup and Recovery는 스냅샷, 2차 스토리지로의 복제 또는 오브젝트 스토리지로의 백업을 관리하는 정책을 사용합니다.
기존 백업 또는 스냅샷 정책이 있는 워크로드에 감지 정책 추가
기존에 Backup and Recovery 기능을 사용하는 스냅샷 또는 백업 정책이 있는 경우, 랜섬웨어 공격을 탐지하는 정책을 추가할 수 있습니다. Ransomware Resilience를 사용한 보호 및 탐지 관리에 대한 자세한 내용은 랜섬웨어 복원력으로 보호하세요를 참조하십시오.
-
랜섬웨어 복원력 메뉴에서 *보호*를 선택합니다.
-
보호 페이지에서 작업 부하를 선택한 다음 *보호*를 선택합니다.
-
Ransomware Resilience는 기존 활성 Backup and Recovery 정책이 있는지 감지합니다.
-
기존 Backup and Recovery를 그대로 유지하고 감지 정책만 적용하려면 기존 정책 바꾸기 확인란을 선택 해제하십시오.
-
원하는 감지 설정을 선택합니다.
-
암호화 감지
-
의심스러운 사용자 동작 감지
-
의심스러운 파일 확장자 차단
-
-
다음을 선택하세요.
-
*의심스러운 사용자 행동 감지*를 감지 설정으로 선택한 경우 사용자 활동 에이전트 또는 "또는 하나 만드세요"을(를) 선택하십시오.
사용자 활동 에이전트는 새로운 데이터 수집기를 호스팅합니다. 랜섬웨어 복원력은 사용자 활동 이벤트를 랜섬웨어 복원력으로 자동으로 전송하여 비정상적인 사용자 행동을 감지하는 데이터 수집기를 생성합니다.
-
다음을 선택하세요.
-
선택 사항을 검토하세요. 감지 기능을 활성화하려면 만들기를 선택하세요.
-
보호 페이지에서 탐지 상태를 검토하여 탐지가 활성화되어 있는지 확인하세요.
기존 백업 또는 스냅샷 정책을 랜섬웨어 보호 전략으로 교체
기존 백업이나 스냅샷 정책을 랜섬웨어 보호 전략으로 대체할 수 있습니다. 이 접근 방식을 사용하면 외부에서 관리되는 보호 기능이 제거되고 랜섬웨어 복원력에서 탐지 및 보호 기능이 구성됩니다.
-
랜섬웨어 복원력 메뉴에서 *보호*를 선택합니다.
-
보호 페이지에서 작업 부하를 선택한 다음 *보호*를 선택합니다.
-
NetApp Ransomware Resilience는 기존 활성 NetApp Backup and Recovery 정책이 있는지 감지합니다. 기존 정책을 교체하려면 기존 정책 교체 확인란을 선택하십시오. 이 확인란을 선택하면 NetApp Ransomware Resilience가 감지 정책 목록을 감지 정책으로 대체합니다.
-
보호 정책을 선택하세요. 보호 정책이 없으면 추가를 선택하여 새 정책을 만듭니다. 정책 생성에 대한 정보는 다음을 참조하세요.보호 정책 만들기 . 다음을 선택하세요.
-
복제 전략이 포함된 경우 대상 시스템과 대상 스토리지 VM을 선택하십시오. 다음을 선택하세요.
-
백업 대상을 선택하거나 새 대상을 만듭니다. 다음을 선택하세요.
-
사용자 행동 감지를 보호 전략에 포함하는 경우, 새 데이터 수집기를 호스팅할 *사용자 활동 에이전트*를 환경에서 선택하십시오. Ransomware Resilience는 비정상적인 사용자 행동을 감지하기 위해 사용자 활동 이벤트를 Ransomware Resilience로 전송하는 데이터 수집기를 자동으로 생성합니다.
-
-
새로운 보호 전략을 검토한 다음 보호를 선택하여 적용합니다.
-
보호 페이지에서 탐지 상태를 검토하여 탐지가 활성화되어 있는지 확인하세요.
다른 정책을 할당합니다
기존 정책을 다른 정책으로 대체할 수 있습니다.
-
랜섬웨어 복원력 메뉴에서 *보호*를 선택합니다.
-
보호 페이지의 작업 부하 행에서 *보호 편집*을 선택합니다.
-
워크로드에 유지하려는 기존 Backup and Recovery 정책이 있는 경우 기존 정책 바꾸기를 선택 해제하십시오. 기존 정책을 바꾸려면 기존 정책 바꾸기를 선택하십시오.
-
정책 페이지에서 할당하려는 정책의 아래쪽 화살표를 선택하여 세부 정보를 검토합니다.
-
할당하려는 정책을 선택하세요.
-
*보호*를 선택하여 변경을 완료하세요.
랜섬웨어 보호 전략 삭제
현재 어떤 워크로드와도 연관되지 않은 보호 전략을 삭제할 수 있습니다.
-
랜섬웨어 복원력 메뉴에서 *보호*를 선택합니다.
-
보호 페이지에서 *보호 전략 관리*를 선택합니다.
-
전략 관리 페이지에서 *작업*을 선택하세요.
 삭제하려는 전략에 대한 옵션입니다.
-
작업 메뉴에서 *정책 삭제*를 선택합니다.