


Proteja cargas de trabalho com estratégias de proteção de NetApp Ransomware Resilience


 Sugerir alterações

 PDFs

Após identificar as cargas de trabalho no NetApp Ransomware Resilience, é essencial aplicar "estratégias de proteção" às suas cargas de trabalho para configurar uma combinação de detecção, proteção e replicação contra ransomware. Habilite uma estratégia de proteção contra ransomware para detectar ataques e garantir que você tenha uma base de proteção para recuperação.
Função de console necessária Para executar esta tarefa, você precisa da "Superadministrador" ou função de administrador do Ransomware Resilience. "Saiba mais sobre as funções de resiliência contra ransomware para o NetApp Console".
Antes de começar
Se você pretende criar uma política de proteção com detecção de comportamento suspeito do usuário, certifique-se de que "executou a configuração necessária" para o monitoramento da atividade do usuário.
Adicione uma estratégia de proteção contra ransomware
Existem três abordagens para adicionar uma estratégia de proteção contra ransomware:
-
Crie uma estratégia de proteção contra ransomware se você não tiver políticas de snapshot ou backup.
A estratégia de proteção contra ransomware inclui:
-
Política de instantâneo
-
Política de detecção de ransomware
-
Política de backup
-
-
Substitua as políticas de snapshot ou backup existentes da proteção de Backup and Recovery por estratégias de proteção gerenciadas pela Ransomware Resilience.
A estratégia de proteção contra ransomware inclui:
-
Política de instantâneo
-
Política de detecção de ransomware
-
Política de backup
-
-
Crie uma política de detecção para cargas de trabalho com políticas de snapshot e backup existentes gerenciadas em outros produtos ou serviços da NetApp .
A política de detecção não altera as políticas gerenciadas em outros produtos.
A política de detecção habilita a Proteção Autônoma contra Ransomware e a proteção FPolicy se elas já estiverem ativadas em outros serviços. Saiba mais sobre"Proteção Autônoma contra Ransomware" ,"Backup e Recuperação" , e"Política ONTAP" .
Crie uma estratégia de proteção contra ransomware (se você não tiver políticas de snapshot ou backup)
Se não houver políticas de snapshot ou backup na carga de trabalho, você poderá criar uma estratégia de proteção contra ransomware, que pode incluir as seguintes políticas criadas no Ransomware Resilience:
-
Política de instantâneo
-
Política de backup
-
Política de detecção de ransomware
-
Replicação secundária para ONTAP
-
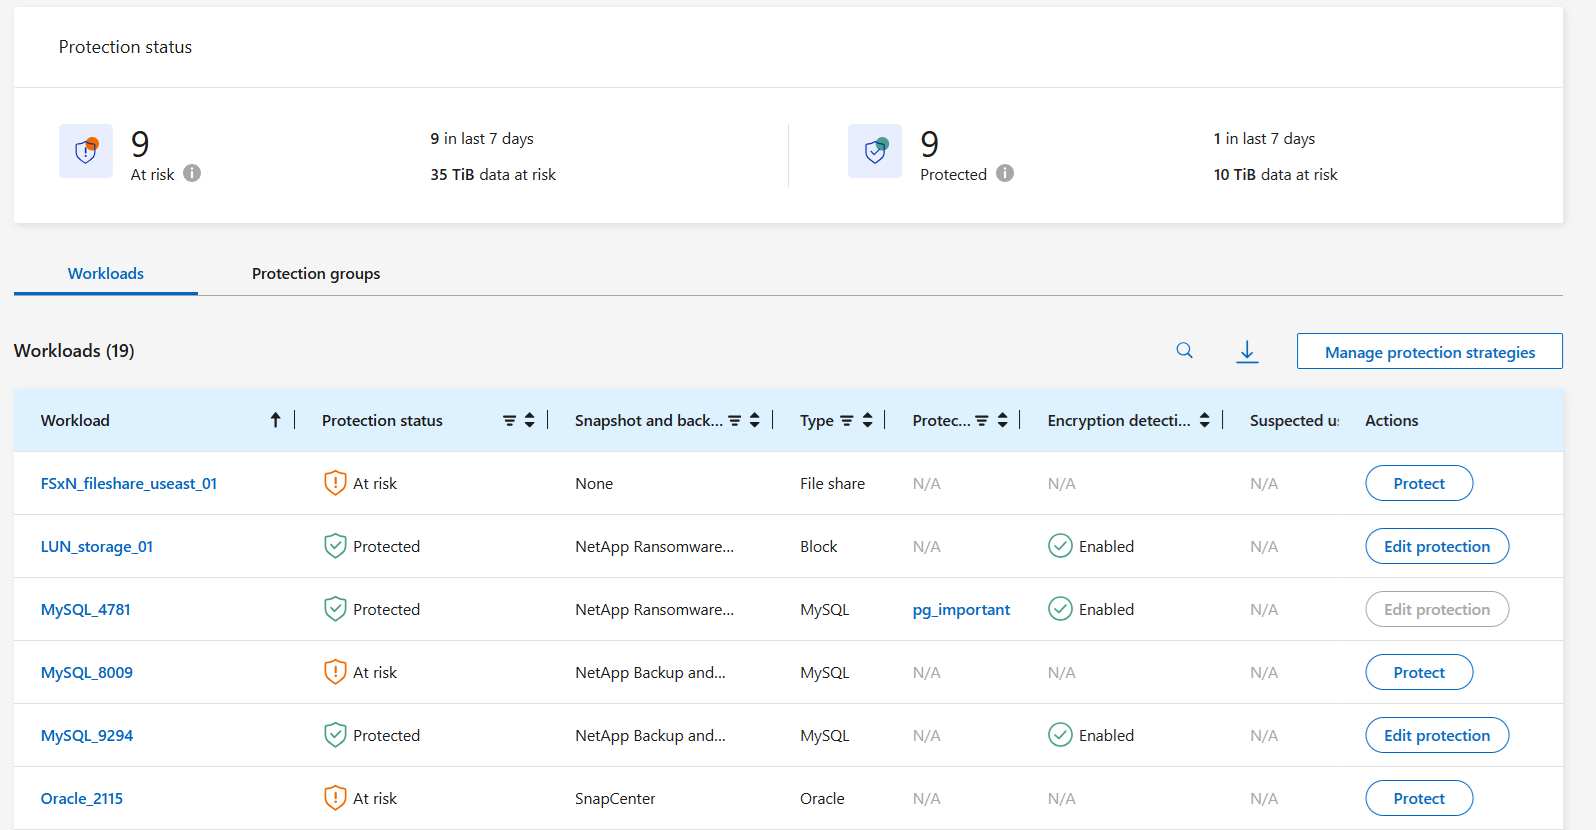
No menu Resiliência contra Ransomware, selecione Proteção.
-
Na página Proteção, selecione uma carga de trabalho e depois Proteger.
-
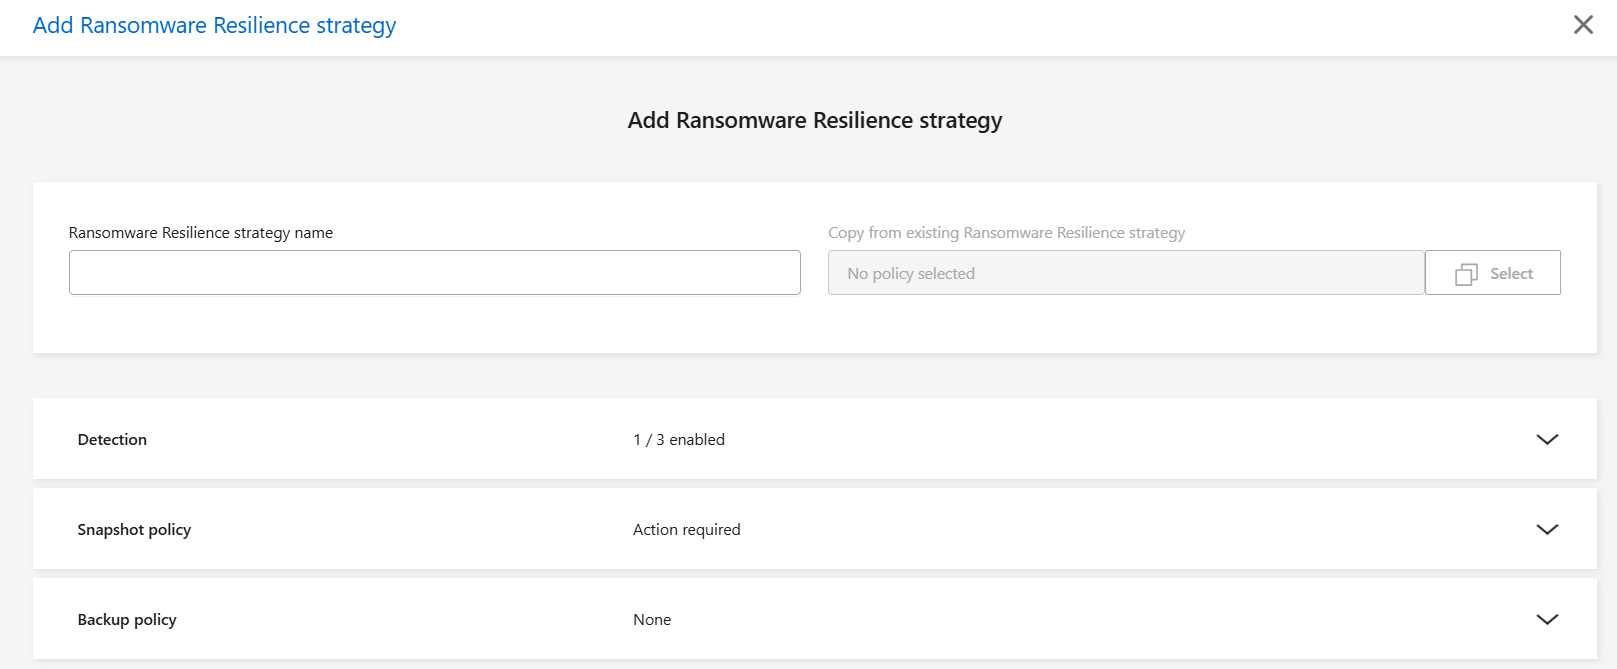
Na página Estratégias de proteção contra ransomware, selecione Adicionar.
-
Insira um novo nome para a estratégia. O nome da estratégia não pode conter espaços.
-
Opcionalmente, escolha uma estratégia de proteção existente para usar como base para a nova estratégia. Em Copiar de uma estratégia de resiliência a ransomware existente, escolha Selecionar. Selecione a estratégia existente e clique em Copiar.
-
Para cada item, selecione a Seta para baixo.
-
Selecione as configurações da Política de detecção:
-
Detecção de criptografia: Ative a Resiliência a Ransomware para detectar ataques baseados em criptografia.
-
Detecção de comportamento suspeito do usuário: habilite a detecção de comportamento do usuário para transmitir eventos de atividade do usuário ao Ransomware Resilience e detectar eventos suspeitos, como violações de dados ou destruição de dados.
-
Bloquear extensões de arquivo: Ative a Resiliência a Ransomware para bloquear extensões de arquivo suspeitas conhecidas.
Se você quiser alterar as extensões de arquivo bloqueadas, edite-as no Gerenciador do Sistema.

Você pode escolher qualquer combinação das políticas de detecção. A política de detecção deve incluir detecção de criptografia ou detecção de comportamento suspeito do usuário. -
-
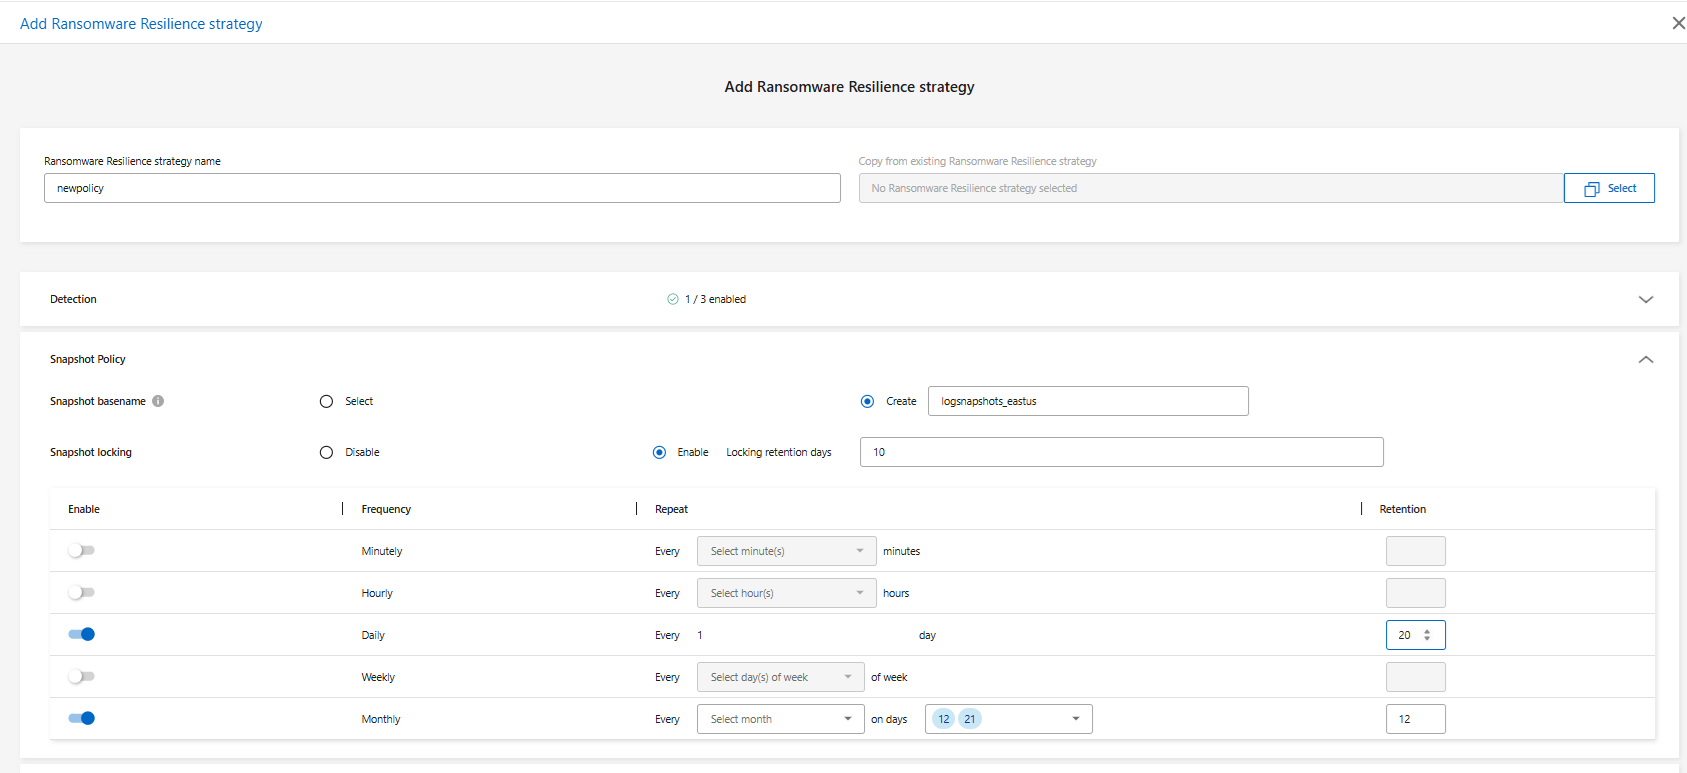
Defina a política do Snapshot. Para importar as configurações de Snapshot de um arquivo "política predefinida", selecione o botão de opção Selecionar e, em seguida, escolha a política na lista suspensa. Nenhuma outra configuração de Snapshot é necessária se você importar uma política.
Para configurar suas próprias configurações, selecione Criar e insira um nome base do Snapshot. O nome base é o prefixo anexado a cada Snapshot.
-
Se você estiver configurando suas próprias configurações de Snapshot, poderá ativar o bloqueio de Snapshot. Se você ativar o bloqueio de Snapshot, defina um valor para os dias de retenção do bloqueio (ou seja, por quanto tempo os Snapshots ficarão bloqueados).
O bloqueio de Snapshot cria storage imutável ao bloquear as cópias Snapshot no storage primário para que elas não possam ser modificadas nem excluídas por um determinado período, mesmo que um ataque de ransomware consiga chegar ao destino de storage de backup. Isso permite um tempo de restauração mais rápido. Quando um Snapshot é bloqueado, o tempo de expiração do volume é definido como o tempo de expiração da cópia Snapshot.
O bloqueio de cópia Snapshot está disponível no ONTAP 9.12.1 e versões posteriores. Para saber mais sobre o SnapLock, consulte "Documentação do ONTAP para SnapLock".
Se você estiver configurando suas próprias configurações de snapshot, defina as opções de agendamento de snapshot. Escolha se deseja criar snapshots com uma frequência de minutos, horas, dias, semanas ou meses. Para todas as opções, exceto a diária, escolha em que horário do dia, da semana ou do mês criar os snapshots. Além disso, escolha quantas cópias de cada tipo de snapshot manter no campo Retention.
-
Para cargas de trabalho locais, você pode definir opcionalmente uma Política de replicação para replicar a carga de trabalho para o storage do ONTAP.
Para importar uma política definida pelo sistema, selecione o botão de opção Selecionar e, em seguida, escolha "política predefinida" no menu suspenso.
Para criar suas próprias configurações de replicação, selecione Criar e insira um nome base da política de replicação, que é o prefixo adicionado a todos os snapshots. Defina os agendamentos de replicação. Alterne as frequências que você deseja ativar (horária, diária, semanal ou mensal) e defina o valor de retenção, ou seja, o número de snapshots replicados que devem ser mantidos, para cada agendamento que você ativar.
-
Opcionalmente, defina uma política de backup. Para importar uma existente, selecione o botão de opção Selecionar e, em seguida, escolha a "política predefinida" no menu suspenso.
Para criar sua própria política, selecione Criar e insira um nome base da política de backup. Defina os agendamentos de backup alternando as diferentes frequências (horária, diária, semanal e mensal) e, em seguida, definindo a contagem de retenção para cada uma.

Para ativar o bloqueio de backup no storage secundário, configure seus destinos de backup usando a opção Configurações. Para obter detalhes, consulte "Configurar definições". -
Selecione Adicionar.
Adicione uma política de detecção às cargas de trabalho com políticas de snapshot e backup existentes gerenciadas pelo Backup and Recovery
Ransomware Resilience permite atribuir uma política de detecção ou uma política de proteção a cargas de trabalho com proteção de snapshot e backup já gerenciada em outros NetApp produtos ou serviços. Backup and Recovery utiliza políticas que regem snapshots, replicação para storage secundário ou backups para storage de objetos.
Adicionar uma política de detecção a cargas de trabalho com políticas de backup ou snapshot existentes
Se você já possui políticas de snapshot ou backup com o Backup and Recovery, pode adicionar uma política para detectar ataques de ransomware. Para gerenciar a proteção e a detecção com o Ransomware Resilience, consulte Proteja-se com resiliência contra ransomware.
-
No menu Resiliência contra Ransomware, selecione Proteção.
-
Na página Proteção, selecione uma carga de trabalho e selecione Proteger.
-
Ransomware Resilience detecta se existem políticas de Backup and Recovery ativas.
-
Para manter seu Backup and Recovery existente e aplicar apenas uma política de detection, deixe a caixa Replace existing policies desmarcada.
-
Selecione as configurações de detecção que você deseja:
-
Detecção de criptografia
-
Detecção de comportamento suspeito do usuário
-
Bloquear extensões de arquivo suspeitas
-
-
Selecione Avançar.
-
Se você selecionou Detecção de comportamento suspeito do usuário como uma configuração de detecção, selecione o agente de atividade do usuário ou "ou criar um".
O agente de atividade do usuário hospeda os novos coletores de dados. O Ransomware Resilience cria o coletor de dados automaticamente para transmitir eventos de atividade do usuário ao Ransomware Resilience para detectar comportamento anômalo do usuário.
-
Selecione Avançar.
-
Reveja suas escolhas. Selecione Criar para ativar a detecção.
-
Na página Proteção, revise o Status de detecção para confirmar se a detecção está Ativa.
Substitua as políticas de backup ou snapshot existentes por uma estratégia de proteção contra ransomware
Você pode substituir suas políticas existentes de backup ou snapshot por uma estratégia de proteção contra ransomware. Essa abordagem remove sua proteção gerenciada externamente e configura a detecção e a proteção no Ransomware Resilience.
-
No menu Resiliência contra Ransomware, selecione Proteção.
-
Na página Proteção, selecione uma carga de trabalho e selecione Proteger.
-
Ransomware Resilience detecta se existem políticas de Backup and Recovery ativas. Para substituir as políticas existentes, selecione a caixa Replace existing policies. Ao selecionar a caixa, o Ransomware Resilience substitui a lista de políticas de detecção por políticas de detecção.
-
Escolha uma política de proteção. Se não houver nenhuma política de proteção, selecione Adicionar para criar uma nova política. Para obter informações sobre como criar uma política, consulteCrie uma política de proteção . Selecione Avançar.
-
Se sua estratégia incluir replicação, selecione o Sistema de destino e a VM de armazenamento de destino. Selecione Próximo.
-
Selecione um destino de backup ou crie um novo. Selecione Avançar.
-
Se sua estratégia de proteção inclui detecção do comportamento do usuário, selecione um Agente de atividade do usuário no seu ambiente para hospedar os novos coletores de dados. O Ransomware Resilience cria o coletor de dados automaticamente para transmitir eventos de atividade do usuário ao Ransomware Resilience e detectar comportamento anômalo do usuário.
-
-
Revise a nova estratégia de proteção e selecione Proteger para aplicá-la.
-
Na página Proteção, revise o Status de detecção para confirmar se a detecção está Ativa.
Atribuir uma política diferente
Você pode substituir a política existente por uma diferente.
-
No menu Resiliência contra Ransomware, selecione Proteção.
-
Na página Proteção, na linha de carga de trabalho, selecione Editar proteção.
-
Se a carga de trabalho tiver uma política de Backup and Recovery existente que você deseja manter, desmarque Replace existing policies. Para substituir as políticas existentes, marque Replace existing policies.
-
Na página Políticas, selecione a seta para baixo da política que você deseja atribuir para revisar os detalhes.
-
Selecione a política que você deseja atribuir.
-
Selecione Proteger para concluir a alteração.
Excluir uma estratégia de proteção contra ransomware
Você pode excluir uma estratégia de proteção que não esteja atualmente associada a nenhuma carga de trabalho.
-
No menu Resiliência contra Ransomware, selecione Proteção.
-
Na página Proteção, selecione Gerenciar estratégias de proteção.
-
Na página Gerenciar estratégias, selecione *Ações*
 opção para a estratégia que você deseja excluir.
-
No menu Ações, selecione Excluir política.