


Schützen Sie Workloads mit NetApp Ransomware Resilience -Schutzstrategien


 Änderungen vorschlagen

 PDFs

Nachdem Workloads in NetApp Ransomware Resilience erkannt wurden, ist es wichtig, "Schutzstrategien" auf Ihre Workloads anzuwenden, um eine Kombination aus Ransomware-Erkennung, -Schutz und -Replikation zu konfigurieren. Durch die Aktivierung einer Ransomware-Schutzstrategie lassen sich Ransomware-Angriffe erkennen, und es steht eine Schutzgrundlage für die Wiederherstellung zur Verfügung.
Erforderliche Konsolenrolle Um diese Aufgabe auszuführen, benötigen Sie die "Super-Admin" oder die Administratorrolle für Ransomware Resilience. "Erfahren Sie mehr über Ransomware Resilience-Rollen für die NetApp Console".
Bevor Sie beginnen
Wenn Sie eine Datensicherungsstrategie mit Erkennung verdächtigen Benutzerverhaltens erstellen möchten, ist sicherzustellen, dass Sie "die notwendigen Einstellungen vorgenommen" für die Überwachung von Benutzeraktivitäten eingerichtet haben.
Fügen Sie eine Ransomware-Schutzstrategie hinzu
Es gibt drei Ansätze zum Hinzufügen einer Ransomware-Schutzstrategie:
-
Erstellen Sie eine Ransomware-Schutzstrategie, wenn Sie keine Snapshot- oder Backup-Richtlinien haben.
Die Ransomware-Schutzstrategie umfasst:
-
Snapshot-Richtlinie
-
Richtlinie zur Ransomware-Erkennung
-
Sicherungsrichtlinie
-
-
Ersetzen Sie die bestehenden Snapshot- oder Backup-Richtlinien von Backup and Recovery protection durch Datensicherungsstrategien, die von Ransomware Resilience verwaltet werden.
Die Ransomware-Schutzstrategie umfasst:
-
Snapshot-Richtlinie
-
Richtlinie zur Ransomware-Erkennung
-
Sicherungsrichtlinie
-
-
Erstellen Sie eine Erkennungsrichtlinie für Workloads mit vorhandenen Snapshot- und Backup-Richtlinien, die in anderen NetApp -Produkten oder -Services verwaltet werden.
Die Erkennungsrichtlinie ändert nicht die in anderen Produkten verwalteten Richtlinien.
Die Erkennungsrichtlinie aktiviert den autonomen Ransomware-Schutz und den FPolicy-Schutz, wenn diese bereits in anderen Diensten aktiviert sind. Erfahren Sie mehr über"Autonomer Ransomware-Schutz" ,"Sicherung und Wiederherstellung" , Und"ONTAP FPolicy" .
Erstellen Sie eine Ransomware-Schutzstrategie (wenn Sie keine Snapshot- oder Backup-Richtlinien haben)
Wenn für die Arbeitslast keine Snapshot- oder Sicherungsrichtlinien vorhanden sind, können Sie eine Ransomware-Schutzstrategie erstellen, die die folgenden Richtlinien enthalten kann, die Sie in Ransomware Resilience erstellen:
-
Snapshot-Richtlinie
-
Sicherungsrichtlinie
-
Richtlinie zur Ransomware-Erkennung
-
Sekundäre Replikation zu ONTAP
-
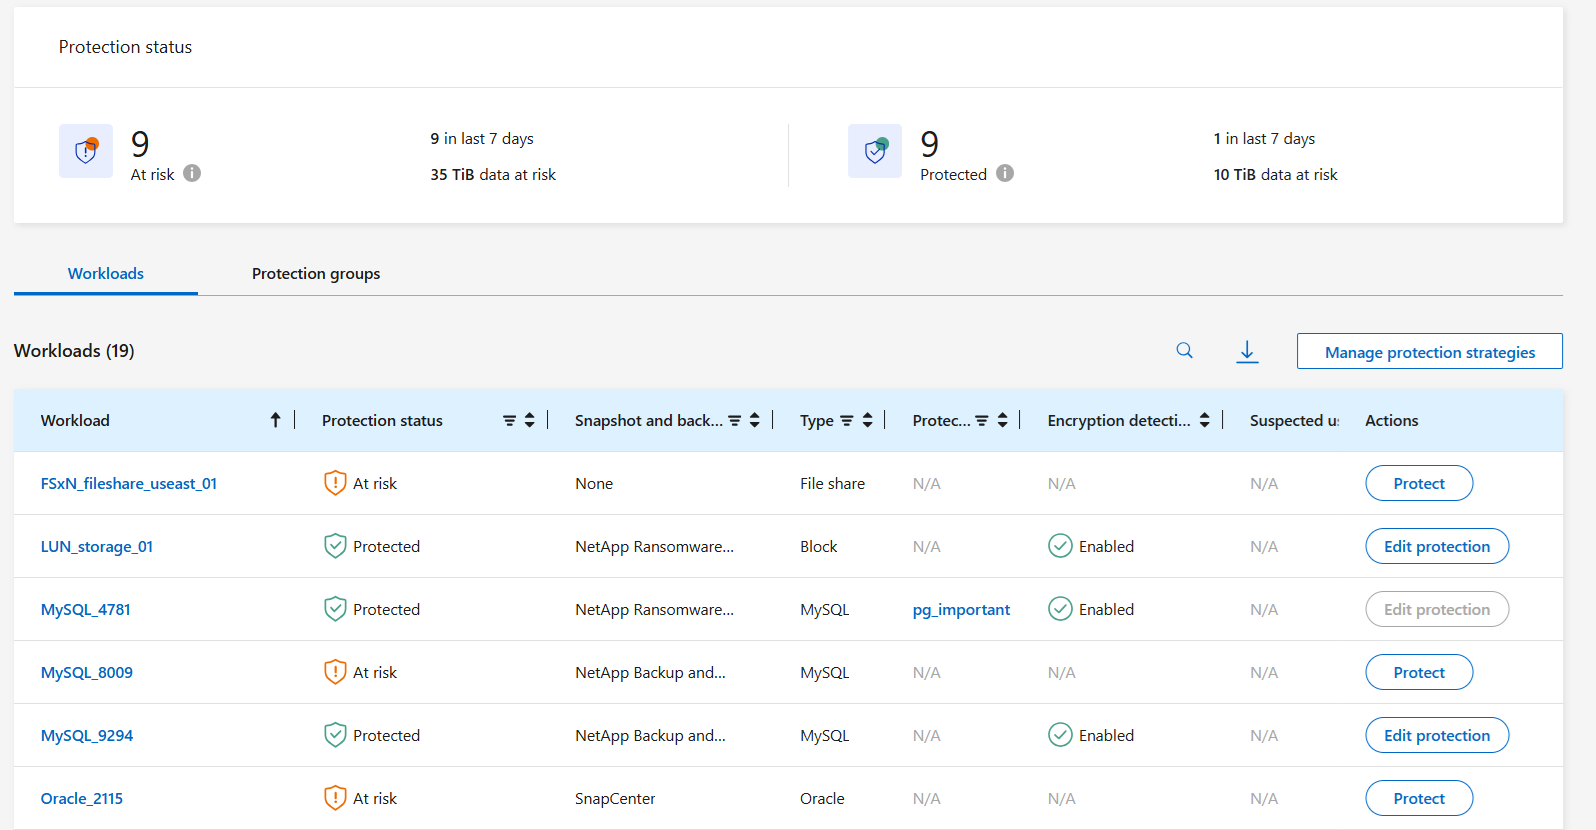
Wählen Sie im Menü „Ransomware-Resilienz“ die Option „Schutz“ aus.
-
Wählen Sie auf der Seite „Schutz“ eine Arbeitslast aus und klicken Sie dann auf Schützen.
-
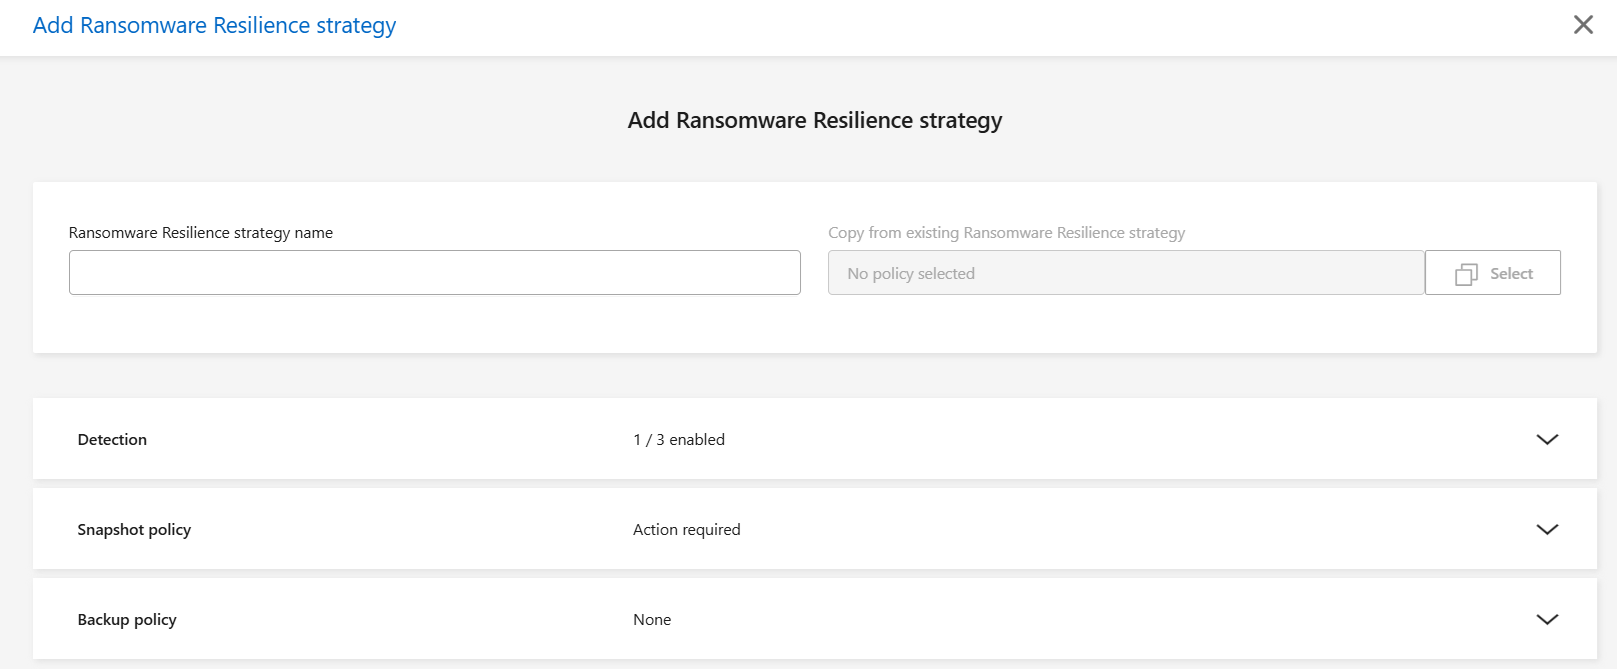
Wählen Sie auf der Seite „Ransomware-Schutzstrategien“ Hinzufügen aus.
-
Neuen Strategienamen eingeben. Der Strategiename darf keine Leerzeichen enthalten.
-
Optional kann eine bestehende Datensicherungsstrategie als Grundlage für die neue Strategie ausgewählt werden. Unter Copy from existing Ransomware Resilience strategy wird Select gewählt. Anschließend wird die bestehende Strategie ausgewählt und dann Copy.
-
Wählen Sie für jedes Element den Abwärtspfeil aus.
-
Folgende Einstellungen für die Erkennungsrichtlinie sind auszuwählen:
-
Verschlüsselungserkennung: Aktivieren Sie Ransomware Resilience, um verschlüsselungsbasierte Angriffe zu erkennen.
-
Erkennung verdächtigen Benutzerverhaltens: Aktivieren Sie die Erkennung von Benutzerverhalten, um Benutzeraktivitätsereignisse an Ransomware Resilience zu übermitteln und verdächtige Ereignisse wie Datenlecks oder Datenzerstörung zu erkennen.
-
Dateierweiterungen blockieren: Aktivieren Sie die Ransomware-Resilienz, um bekannte verdächtige Dateierweiterungen zu blockieren.
Wenn Sie die blockierten Dateierweiterungen ändern möchten, bearbeiten Sie sie im System Manager.

Sie können eine beliebige Kombination der Erkennungsrichtlinien auswählen. Die Erkennungsrichtlinie muss entweder die Verschlüsselungserkennung oder die Erkennung verdächtigen Benutzerverhaltens umfassen. -
-
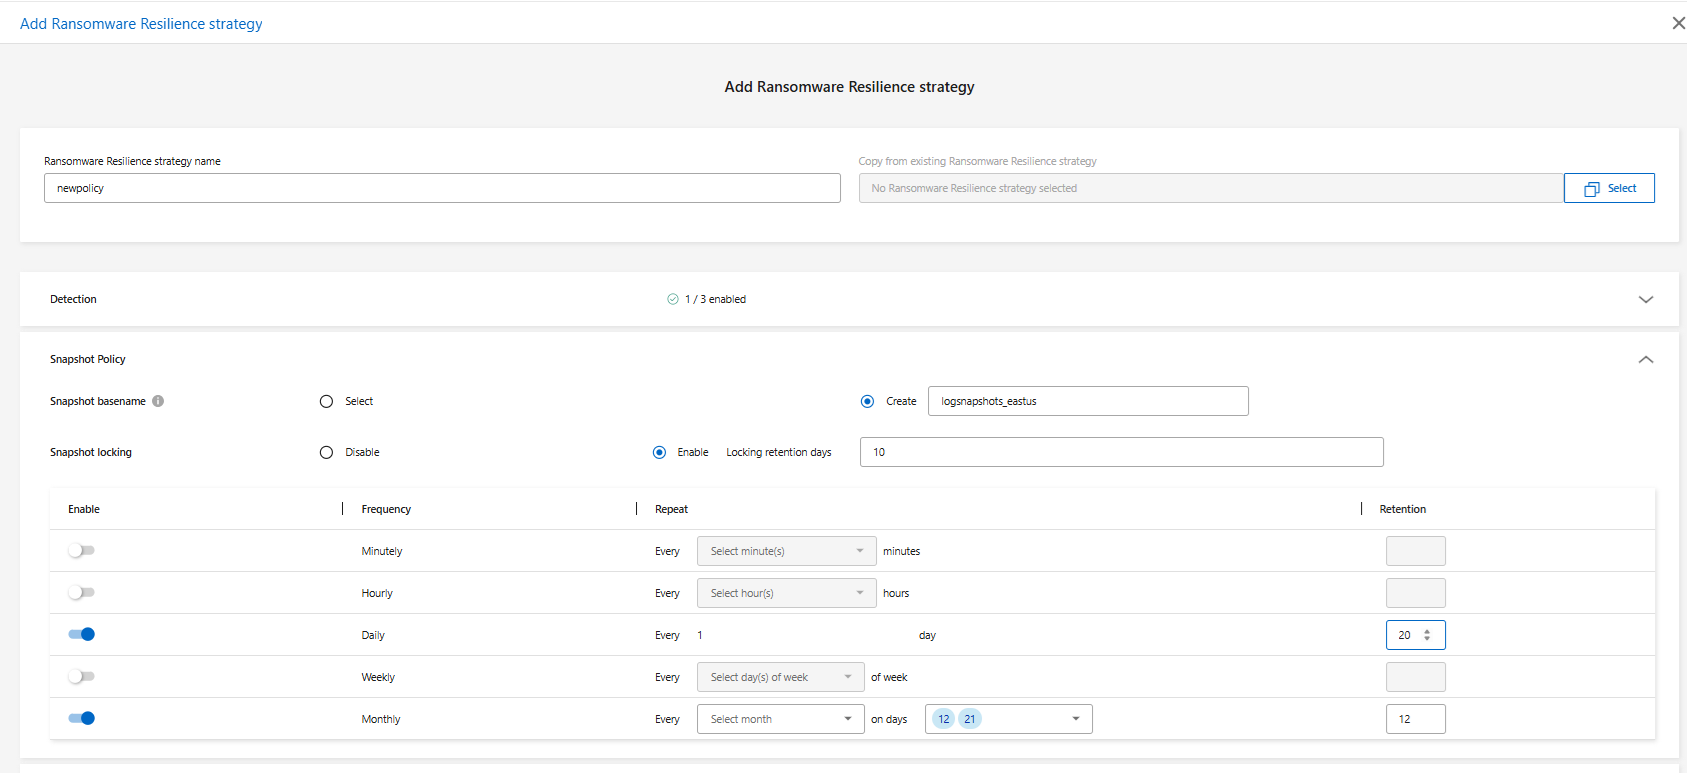
Festlegen der Snapshot-Richtlinie. Um Snapshot-Einstellungen aus einer "vordefinierte Richtlinie" zu importieren, ist die Optionsschaltfläche Select und anschließend die Richtlinie aus der Dropdown-Liste auszuwählen. Wenn eine Richtlinie importiert wird, sind keine weiteren Snapshot-Konfigurationen erforderlich.
Zur Konfiguration eigener Einstellungen wird Create ausgewählt, anschließend wird ein Snapshot basename eingegeben. Der Basisname ist das Präfix, das an jeden Snapshot angehängt wird.
-
Wenn Sie Ihre eigenen Snapshot-Einstellungen konfigurieren, können Sie Snapshot locking aktivieren. Wenn Sie Snapshot locking aktivieren, ist ein Wert für Locking retention days festzulegen (d. h. wie lange die Snapshots gesperrt sind).
Die Snapshot-Sperrung erzeugt unveränderlichen Storage, indem die Snapshot-Kopien auf dem primären Storage gesperrt werden, sodass sie für einen bestimmten Zeitraum weder geändert noch gelöscht werden können, selbst wenn ein Ransomware-Angriff das Backup Storage Ziel erreicht. Dies ermöglicht eine schnellere Wiederherstellung. Wenn ein Snapshot gesperrt ist, wird die Ablaufzeit des Volumes auf die Ablaufzeit der Snapshot-Kopie gesetzt.
Die Snapshot-Kopiersperre ist ab ONTAP 9.12.1 verfügbar. Weitere Informationen zu SnapLock finden Sie unter "ONTAP Dokumentation für SnapLock".
Bei der Konfiguration eigener Snapshot-Einstellungen sind die Optionen für den Snapshot-Zeitplan festzulegen. Dabei ist auszuwählen, ob Snapshots minütlich, stündlich, täglich, wöchentlich oder monatlich erstellt werden. Für alle Optionen außer „täglich“ ist festzulegen, zu welcher Tages-, Wochen- oder Monatszeit die Snapshots erstellt werden. Außerdem ist im Feld Retention festzulegen, wie viele Kopien jedes Snapshot-Typs aufbewahrt werden.
-
Für lokale Workloads können Sie optional eine Replikationsrichtlinie festlegen, um den Workload auf ONTAP Storage zu replizieren.
Zum Importieren einer systemdefinierten Richtlinie ist die Optionsschaltfläche Auswählen und anschließend die "vordefinierte Richtlinie" gewünschte Richtlinie aus dem Dropdown-Menü auszuwählen.
Zum Vornehmen eigener Replikationseinstellungen wählen Sie Erstellen und geben anschließend einen Basisnamen der Replikationsrichtlinie ein, der allen Snapshots als Präfix vorangestellt wird. Legen Sie die Replikationszeitpläne fest. Aktivieren Sie die gewünschten Frequenzen (stündlich, täglich, wöchentlich oder monatlich) und legen Sie für jeden aktivierten Zeitplan den Aufbewahrungswert fest, also die Anzahl der replizierten Snapshots, die beibehalten werden.
-
Optional lässt sich eine Backup-Richtlinie festlegen. Zum Importieren einer vorhandenen ist das Optionsfeld Select zu aktivieren; anschließend ist "vordefinierte Richtlinie" aus dem Dropdown-Menü auszuwählen.
Zum Erstellen einer eigenen Richtlinie wählen Sie Erstellen aus und geben einen Basisnamen für die Sicherungsrichtlinie ein. Die Sicherungszeitpläne werden festgelegt, indem die verschiedenen Häufigkeiten (stündlich, täglich, wöchentlich und monatlich) umgeschaltet und anschließend die Aufbewahrungsanzahl für jede festgelegt wird.

Um die Sicherungssperrung auf sekundärem Speicher zu aktivieren, konfigurieren Sie Ihre Sicherungsziele mit der Option Einstellungen. Weitere Informationen finden Sie unter "Konfigurieren der Einstellungen". -
Wählen Sie Hinzufügen.
Fügen Sie eine Erkennungsrichtlinie zu Workloads mit vorhandenen Snapshot- und Backup-Richtlinien hinzu, die von Backup and Recovery verwaltet werden
Ransomware Resilience ermöglicht es Ihnen, entweder eine Erkennungsrichtlinie oder eine Datensicherungsstrategie auf Workloads mit bestehendem Snapshot- und Backup-Schutz, der in anderen NetApp Produkten oder Diensten verwaltet wird, anzuwenden. Backup and Recovery verwendet Richtlinien, die Snapshots, die Replikation auf Sekundärspeicher oder Backups auf Objektspeicher steuern.
Hinzufügen einer Erkennungsrichtlinie zu Workloads mit vorhandenen Sicherungs- oder Snapshot-Richtlinien
Wenn Sie bereits Snapshot- oder Backup-Richtlinien mit Backup and Recovery verwenden, können Sie eine Richtlinie zum Erkennen von Ransomware-Angriffen hinzufügen. Um Schutz und Erkennung mit Ransomware Resilience zu verwalten, siehe Schutz durch Ransomware-Resilienz.
-
Wählen Sie im Menü „Ransomware-Resilienz“ die Option „Schutz“ aus.
-
Wählen Sie auf der Seite „Schutz“ eine Arbeitslast aus und wählen Sie dann Schützen.
-
Ransomware Resilience erkennt, ob bereits aktive Backup and Recovery policies vorhanden sind.
-
Um Ihre bestehende Backup and Recovery beizubehalten und nur eine detection policy anzuwenden, lassen Sie das Kontrollkästchen Vorhandene Richtlinien ersetzen deaktiviert.
-
Wählen Sie die gewünschten Erkennungseinstellungen aus:
-
Verschlüsselungserkennung
-
Erkennung verdächtigen Benutzerverhaltens
-
Verdächtige Dateierweiterungen blockieren
-
-
Wählen Sie Weiter.
-
Wenn Sie Erkennung verdächtigen Nutzerverhaltens als Erkennungseinstellung ausgewählt haben, wählen Sie den Benutzeraktivitätsagenten oder "oder erstellen Sie ein".
Der Benutzeraktivitätsagent hostet die neuen Datensammler. Ransomware Resilience erstellt den Datensammler automatisch, um Benutzeraktivitätsereignisse an Ransomware Resilience zu übertragen und so anomales Benutzerverhalten zu erkennen.
-
Wählen Sie Weiter.
-
Überprüfen Sie Ihre Auswahl. Wählen Sie Erstellen, um die Erkennung zu aktivieren.
-
Überprüfen Sie auf der Seite „Schutz“ den Erkennungsstatus, um zu bestätigen, dass die Erkennung aktiv ist.
Ersetzen Sie vorhandene Backup- oder Snapshot-Richtlinien durch eine Ransomware-Schutzstrategie
Sie können Ihre vorhandenen Backup- oder Snapshot-Richtlinien durch eine Ransomware-Schutzstrategie ersetzen. Dieser Ansatz entfernt Ihren extern verwalteten Schutz und konfiguriert Erkennung und Schutz in Ransomware Resilience.
-
Wählen Sie im Menü „Ransomware-Resilienz“ die Option „Schutz“ aus.
-
Wählen Sie auf der Seite „Schutz“ eine Arbeitslast aus und wählen Sie dann Schützen.
-
Ransomware Resilience erkennt, ob bereits aktive Backup and Recovery policies vorhanden sind. Um die vorhandenen policies zu ersetzen, aktivieren Sie das Kontrollkästchen Replace existing policies. Wenn Sie das Kontrollkästchen aktivieren, ersetzt Ransomware Resilience die Liste der detection policies durch detection policies.
-
Wählen Sie eine Schutzrichtlinie. Wenn keine Schutzrichtlinie vorhanden ist, wählen Sie Hinzufügen, um eine neue Richtlinie zu erstellen. Informationen zum Erstellen einer Richtlinie finden Sie unterErstellen einer Schutzrichtlinie . Wählen Sie Weiter.
-
Wenn Ihre Strategie die Replikation beinhaltet, wählen Sie das Zielsystem und die Zielspeicher-VM aus. Wählen Sie Weiter.
-
Wählen Sie ein Sicherungsziel aus oder erstellen Sie ein neues. Wählen Sie Weiter.
-
Wenn Ihre Datensicherungsstrategie die Erkennung des Nutzerverhaltens umfasst, ist in Ihrer Umgebung ein Benutzeraktivitätsagent als Host für die neuen Datensammler auszuwählen. Ransomware Resilience erstellt den Datensammler automatisch, um Benutzeraktivitätsereignisse an Ransomware Resilience zu übermitteln und anomales Nutzerverhalten zu erkennen.
-
-
Überprüfen Sie die neue Schutzstrategie und wählen Sie dann Schützen aus, um sie anzuwenden.
-
Überprüfen Sie auf der Seite „Schutz“ den Erkennungsstatus, um zu bestätigen, dass die Erkennung aktiv ist.
Zuweisen einer anderen Richtlinie
Sie können die bestehende Richtlinie durch eine andere ersetzen.
-
Wählen Sie im Menü „Ransomware-Resilienz“ die Option „Schutz“ aus.
-
Wählen Sie auf der Seite „Schutz“ in der Workload-Zeile die Option „Schutz bearbeiten“ aus.
-
Wenn für die Arbeitslast bereits eine Backup and Recovery-Strategie existiert, die Sie beibehalten möchten, deaktivieren Sie Replace existing policies. Um die vorhandenen Strategien zu ersetzen, aktivieren Sie Replace existing policies.
-
Wählen Sie auf der Seite „Richtlinien“ den Abwärtspfeil für die Richtlinie aus, die Sie zuweisen möchten, um die Details zu überprüfen.
-
Wählen Sie die Richtlinie aus, die Sie zuweisen möchten.
-
Wählen Sie Schützen, um die Änderung abzuschließen.
Löschen einer Ransomware-Schutzstrategie
Sie können eine Schutzstrategie löschen, die derzeit keinen Workloads zugeordnet ist.
-
Wählen Sie im Menü „Ransomware-Resilienz“ die Option „Schutz“ aus.
-
Wählen Sie auf der Seite „Schutz“ die Option „Schutzstrategien verwalten“ aus.
-
Wählen Sie auf der Seite „Strategien verwalten“ die Option „Aktionen“ aus.
 Option für die Strategie, die Sie löschen möchten.
-
Wählen Sie im Menü „Aktionen“ die Option „Richtlinie löschen“ aus.